لماذا يختار العملاء Tenable بدلاً من CrowdStrike
عرض موحد
عرض موحد
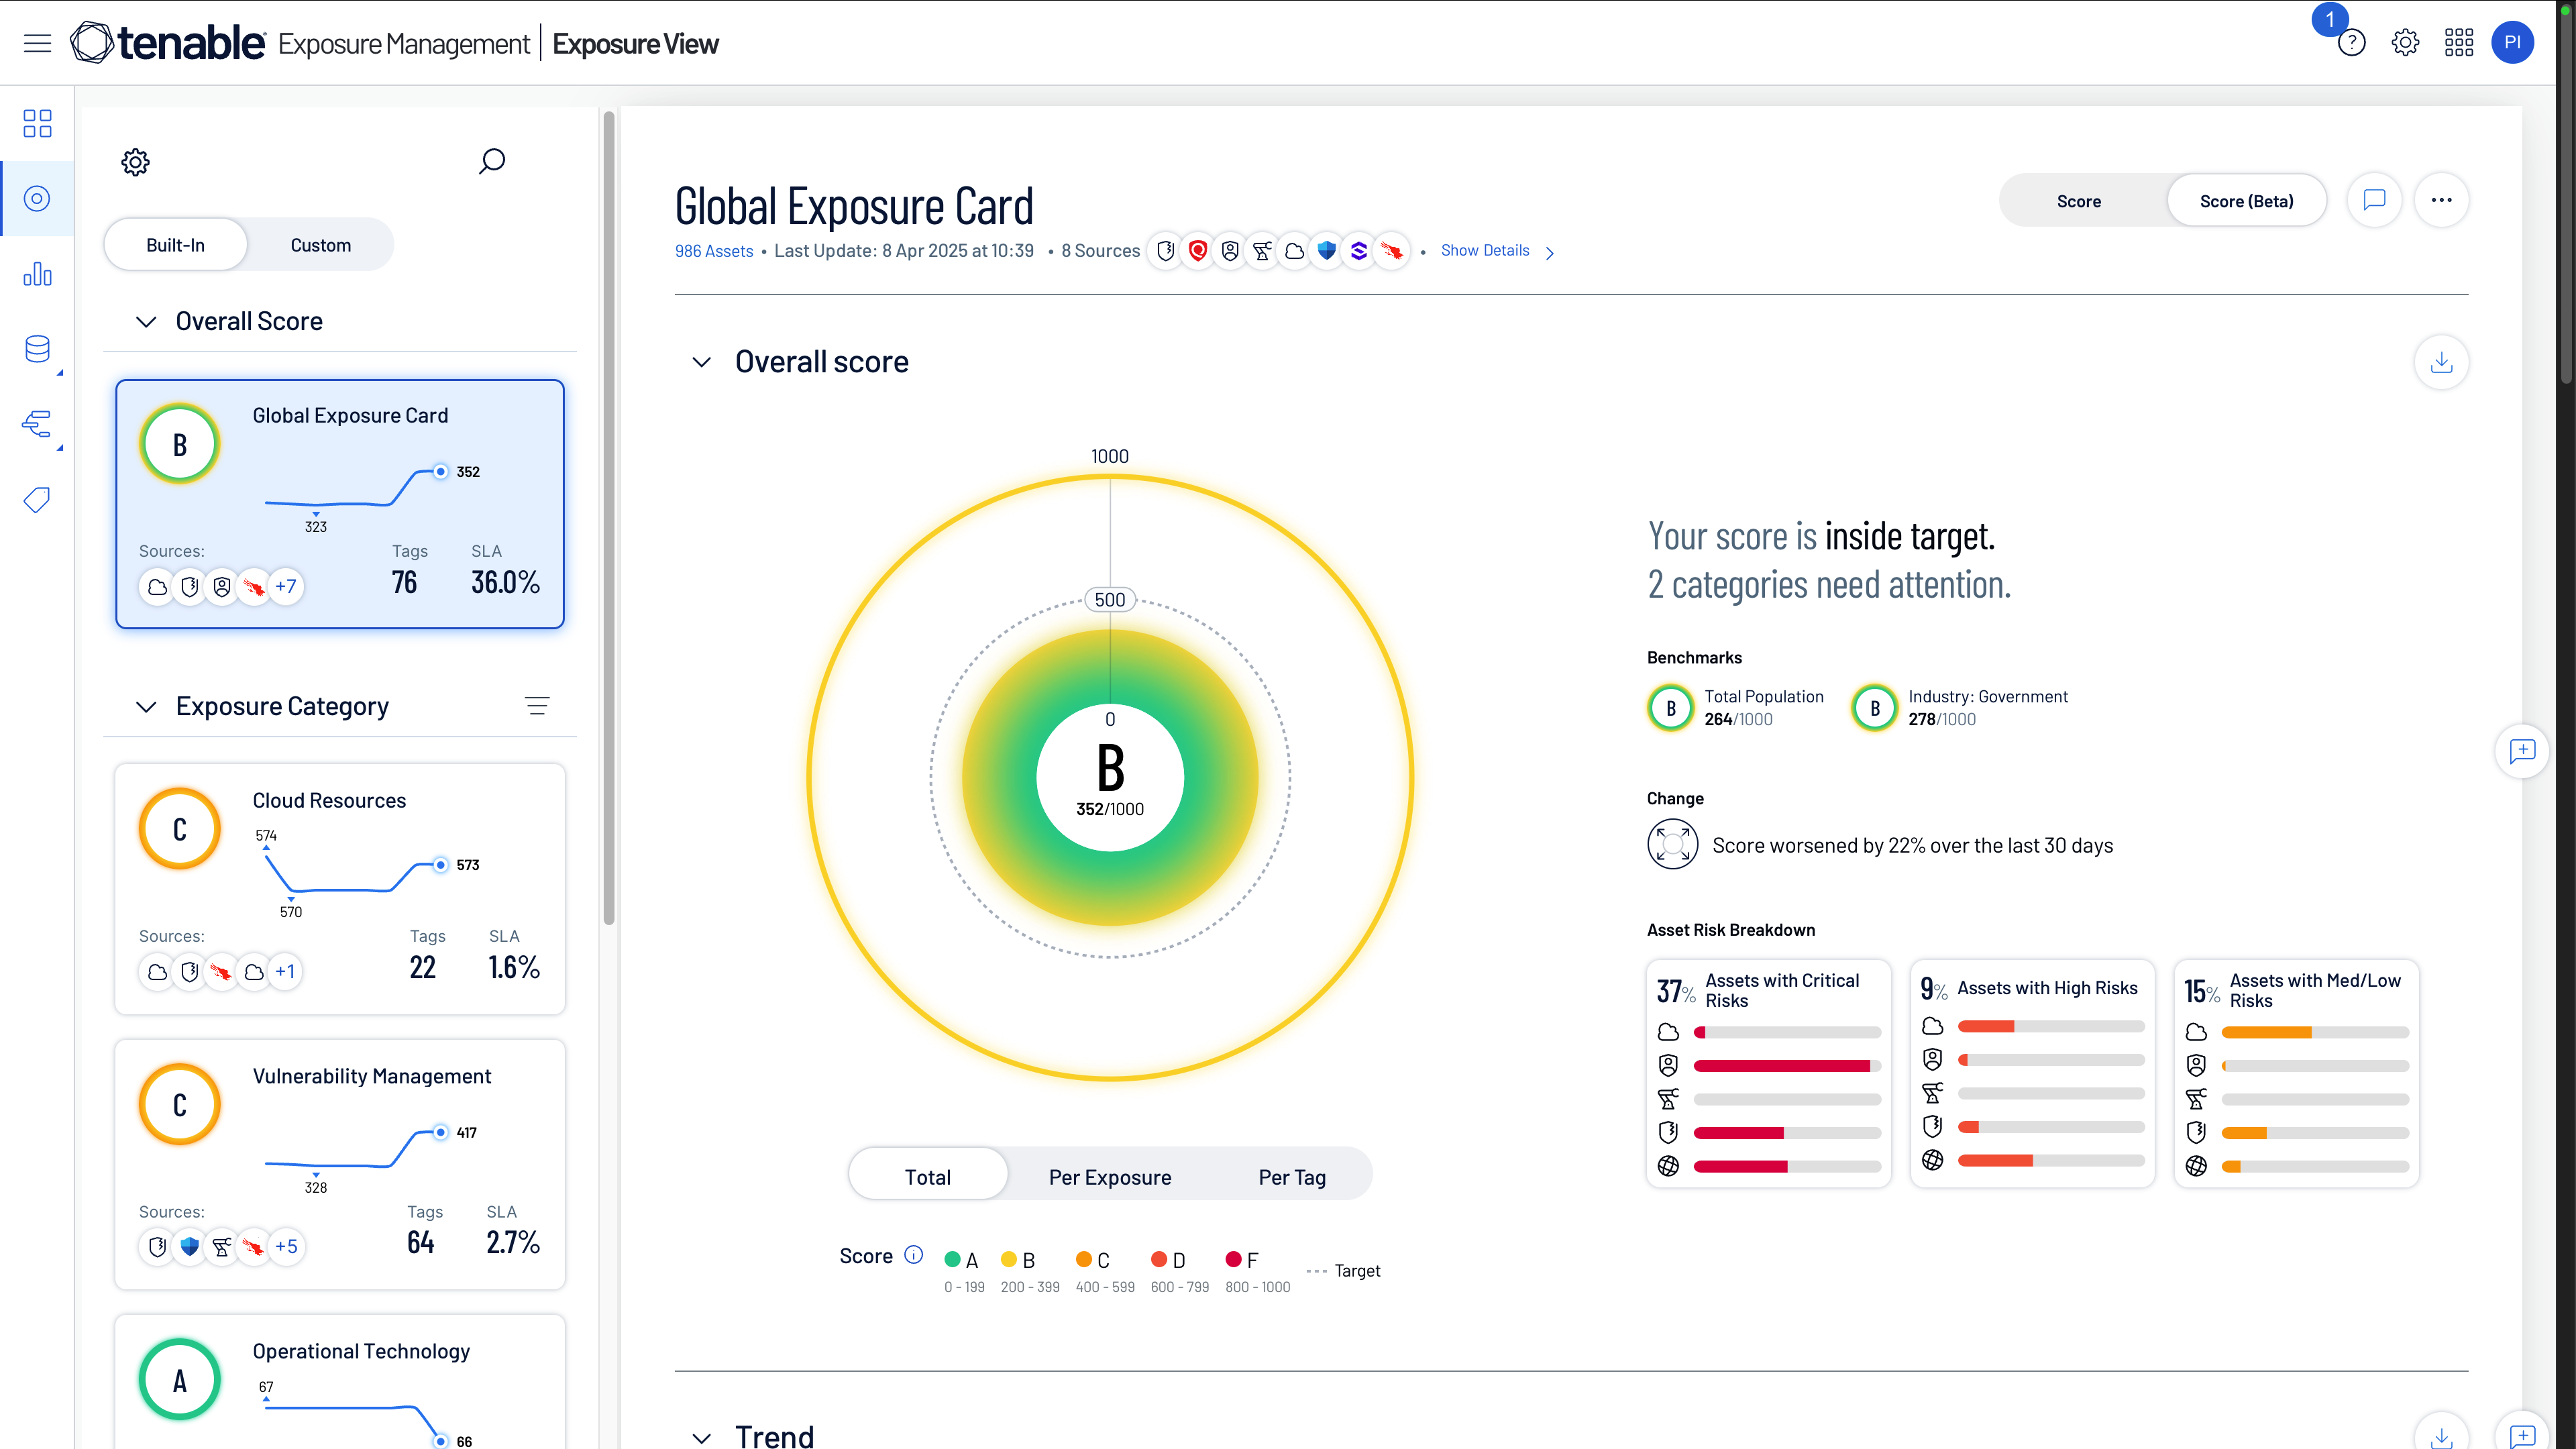
تعمل منصة إدارة التعرض للمخاطر Tenable One على تقييم إمكانية الوصول إلى جميع أصولك الرقمية وإمكانية استغلالها وأهميتها بشكل مستمر عبر السحابة وفي الموقع: أنظمة تكنولوجيا المعلومات، وموارد السحابة، وأنظمة الهوية، وتطبيقات الويب، وأجهزة التكنولوجيا التشغيلية، وإدارة سطح الهجوم الخارجي (EASM) وأدوات الأمن الإلكتروني التابعة لجهات خارجية.
- اطلع على جميع حالات تعرض للمخاطر في عرض موحد
- اجمع مصادر الثغرات الأمنية المتنوعة المتعددة، بما في ذلك بيانات معلومات التهديدات مثل CrowdStrike
"تتطلب منصة CrowdStrike منك أن يكون لديك مجمع تسجيل إضافي أو منصة من شأنها استيعاب السجلات التي يتم الحصول عليها من منصة حماية الهوية الخاصة بها. يتناسب إدارة تعرض الهوية للمخاطر من Tenable [جزء من منصة Tenable One] بشكل جيد مع منصتنا... ستتمكن منصة Tenable One من رؤية مشكلات التكوين في Active Directory [AD] أو آليات المصادقة... "إنها تجمع كل شيء بشكل جيد."
مدير الأمن الإلكتروني، شركة أبحاث الصحة الوطنية1
تحليلات موحدة
تحليلات موحدة
افصل حالات التعرض للمخاطر الفعلية عن كل الضوضاء لتعزيز الإنتاجية وتقليل المخاطر:
- توفر Tenable مقاييس مخاطر متكاملة وموحدة بالكامل لجميع أنواع الأصول ومصادر البيانات.
- تربط Tenable جميع الأصول والهويات والمخاطر بخدمات الأعمال والعمليات والوظائف المهمة لتوفير سياق غني لاتخاذ قرارات معالجة أكثر ذكاءً.
- تؤدي إضافة بيانات الجهات الخارجية، بما في ذلك مصادر معلومات التهديدات مثل معلومات CrowdStrike، إلى توحيد العرض وتحسين تحديد أولويات المخاطر القائمة على السياق
نقطة النهاية الأمنية
أمان يتجاوز نقطة النهاية
- تقييمات مستمرة عبر تكنولوجيا المعلومات، والسحابة، وتقنية التشغيل/إنترنت الأشياء، والشبكات، وتطبيقات الطرف الثالث.
- الكشف عن ثغرات CVEs الأقل شهرة والأنظمة التي تفتقر إلى وكلاء EDR.
- استخدام تقنيات كشف متعددة: الوكلاء، والمراقبة السلبية، ومحركات الفحص الموزعة، واختبار أمان التطبيقات الديناميكي (DAST)، ومستشعر التكنولوجيا التشغيلية، وتقييم البنية التحتية كتعليمة برمجية (IaC).
- تحليل البيانات والسياق من مصادر خارجية متعددة.
دقة البيانات
دقة البيانات وشفافيتها
- توفر مخرجات المكون الإضافي الغنية لـ Tenable سياقًا تفصيليًا للثغرات الأمنية لتبسيط حل النزاعات وتقليل الوقت الضائع في التنبيهات الإيجابيات الخاطئة.
- وعلى عكس CrowdStrike، الذي يعتمد بشكل أساسي على تعدادات الحزم، تُجري Tenable عمليات فحص إضافية، مثل فحص ملفات مكتبة الارتباط الديناميكي (DLL) ومفاتيح التسجيل للحصول على اكتشاف أكثر دقة وتنبيهات إيجابيات خاطئة أقل.
- تتبع Vulnerability Intelligence من Tenable تاريخ الثغرات الأمنية بمرور الوقت. تتيح الاستجابة للمخاطر (Exposure Response) تتبع معالجة المخاطر من خلال اتفاقيات مستوى الخدمة (SLAs). ويعملان معًا على إنشاء سير عمل موحد قائم على المخاطر، بغض النظر عن توفر التصحيحات.
"لدى CrowdStrike وحدة لإدارة الثغرات الأمنية... ونحن نمتلكها، ولكن بصراحة، لا تتمتع بالتغطية نفسها التي تتمتع بها أدوات إدارة الثغرات الأمنية الأخرى في المؤسسات، مثل Tenable. وتتمتع Tenable بتغطية أفضل بكثير للثغرات الأمنية، ما يعني أنها تُقيّم عددًا أكبر بكثير من التطبيقات والثغرات الأمنية."
مدير الأمن، شركة بيع بالتجزئة للبصريات4
الرائد في مجال الامتثال
حل رائد في الامتثال
تغطي منصة Tenable مجموعة متنوعة من أطر الامتثال عبر أنظمة التشغيل للمساعدة في ضمان الامتثال عبر أنظمتك المعقدة والمتنوعة.

كيفية مقارنة منصة Tenable One مع CrowdStrike Falcon Exposure Management

|

|
|
|---|---|---|
|
Tenable
مشمول: واجهة موحدة للتعرض للمخاطر عبر تكنولوجيا المعلومات والسحابة والهوية والتكنولوجيا التشغيلية
|
التركيز الأساسي
|
CrowdStrike
غير مشمول: التعرض للمخاطر من نقطة النهاية وقياس الهوية
|
|
Tenable
مشمول: يجمع مقاييس متكاملة عبر إدارة الثغرات الأمنية المستندة إلى المخاطر، وفحص تطبيقات الويب (WAS)، والأمن السحابي، ومخاطر الهوية، وأمن التكنولوجيا التشغيلية، وإدارة سطح الهجوم الخارجي (EASM)، وبيانات الجهات الخارجية
|
تحليلات إدارة التعرض للمخاطر
|
CrowdStrike
غير مشمول:
تفتقر إلى الفحص الشامل للشبكة وأمان تطبيقات الويب (WAS) وبيانات الهوية والسياق الشامل خارج نقاط النهاية لا توجد درجة تعرض للمخاطر الإلكترونية ومقياس مخاطر مكافئ على مستوى مجلس الإدارة |
|
Tenable
مشمول: رسم بياني موحد للأصول عبر تكنولوجيا المعلومات والسحابة والتكنولوجيا التشغيلية والهويات
|
جرد الأصول
|
CrowdStrike
غير مشمول: يعتمد على الأصول الخارجية المُدارة المكتشفة ونقاط النهاية
|
|
Tenable
مشمول: الاستجابة للتعرض للمخاطر لتتبع معالجة المخاطر باستخدام اتفاقيات مستوى الخدمة - بدلاً من درجات المخاطر التراكمية - وسير عمل واحد شامل ونهج قائم على المخاطر، بغض النظر عن توفر التصحيح
|
Exposure response
|
CrowdStrike
غير مشمول: غير معروض
|
|
Tenable
مشمول: يغطي مجموعة متنوعة من أطر الامتثال عبر أنظمة التشغيل المختلفة
|
الامتثال
|
CrowdStrike
غير مشمول: دعم محدود لمعايير CIS و DISA STIGs الأساسية
|
|
Tenable
مشمول: التغطية الأوسع في الصناعة منشورة على https://www.tenable.com/plugins
|
تغطية الثغرات الأمنية
|
CrowdStrike
غير مشمول: غير منشور
|
|
Tenable
مشمول: مقارنة المخاطر الإلكترونية مع الأقران في الصناعة والتعرف بسرعة على نقاط الضعف والقوة
|
مقارنة الأقران
|
CrowdStrike
غير مشمول: غير معروض
|
|
Tenable
مشمول: تغطية لمجموعة متنوعة من أنواع الأصول - نقاط النهاية، وأجهزة الشبكة، والتكنولوجيا التشغيلية، وأعباء العمل السحابية، وتطبيقات الويب
|
نطاق التغطية
|
CrowdStrike
غير مشمول: التركيز بشكل أساسي على نقاط النهاية التي تحتوي على وكيل Falcon وأجهزة الشبكة المرئية لوكيل Falcon
|
|
Tenable
مشمول: فحص يعتمد على الوكيل، ودون وكيل، وفحص الشبكة
|
تقنيات الفحص
|
CrowdStrike
غير مشمول: الفحص القائم على الوكيل وفحص الشبكة للأجهزة المرئية لوكيل Falcon
|
|
Tenable
مشمول: مرتفع - يحل محل أدوات الفحص، وإدارة وضع امان السحابة (CSPM)، وأدوات مخاطر إدارة الهوية والوصول (IAM)، ومخططات الهجوم، ولوحات معلومات مخصصة
|
إمكانية توحيد الأدوات
|
CrowdStrike
غير مشمول: منخفض - يضيف سياق التعرض إلى Falcon ولكنه لا يحل محل أدوات الأمان الأساسية
|
|
Tenable
مشمول: الفحص المعمق للملفات وتدقيقات السجل
|
عمق الثغرات الأمنية
|
CrowdStrike
غير مشمول: يفحص البرنامج أنظمة التشغيل والتطبيقات المثبتة.
|
|
Tenable
مشمول: إدارة التصحيحات عبر أنظمة التشغيل المختلفة مع تتبع اتفاقية مستوى الخدمة (SLA) وإمكانية الرجوع إلى الإصدار السابق، مدمجة بالكامل في المنصة - مدعوم من HexaAI، محرك الذكاء الاصطناعي الوكيل
|
دورة معالجة متكاملة ومحكمة تعيد ضبط الأمان وتغلق منافذ الخطر بشكل تام
|
CrowdStrike
غير مشمول: يتطلب الإصلاح استخدام أداة تابعة لجهة خارجية تم ضبطها بشكل منفصل
|
|
Tenable
مشمول: المجتمع الوحيد مفتوح المصدر الذي يمكن فيه لمتخصصي الأمن اكتشاف مكونات الذكاء الاصطناعي ومشاركتها والتعاون بشأنها، بما في ذلك العوامل والمهارات وخوادم MCP وكتيبات الإجراءات.
|
CrowdStrike
غير مشمول: متاح خلف حاجز الدفع، ولا يمكن الوصول إليه إلا لمهندسي CrowdStrike وشركاء SI المختارين
|
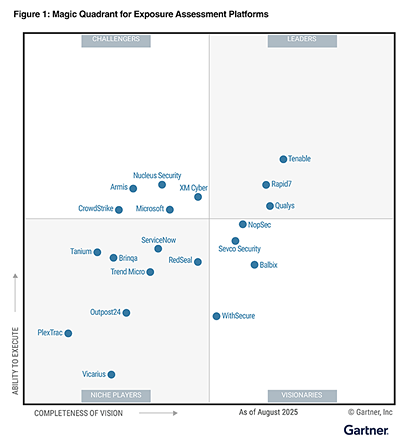
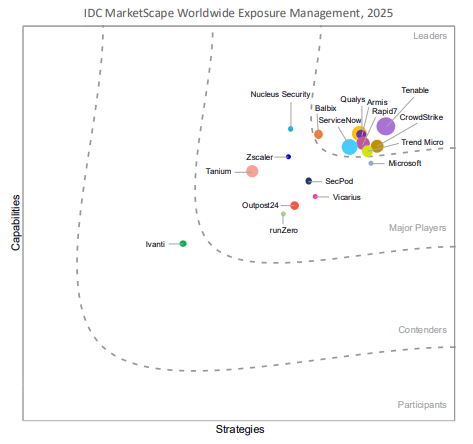
Tenable One
/products/network-monitor طلب عرض توضيحي
منصة إدارة التعرض للمخاطر المدعومة بالذكاء الاصطناعي الرائدة عالميًا.
شكرًا لك
شكرًا لاهتمامك بـ Tenable One.
سيتواصل معك أحد مندوبينا في القريب العاجل.
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success