تطوير السحابة لديك وتوسيعها بكل ثقة
يمكنك تأمين كل خطوة في بيئة السحابة لديك، بدءًا من التعليمة البرمجية وصولًا إلى السحابة، كل ذلك ضمن منصة تطبيقات سحابية أصلية متوافقة مع المطورين. يمكنك حماية جميع موارد السحابة وصور الحاويات والأصول السحابية لديك؛ لتعزيز وضع أمان السحابة لديك مع تطور بيئات العمل السحابية لديك وزيادة تعقيدها.
تمكين السحابة الخاصة بك: إجادة أمان منصة حماية التطبيقات السحابية (CNAPP)
لم تُصمَّم طرق الأمان التقليدية المُستخدمة لأصول تكنولوجيا المعلومات في مكان العمل للسحابة. إن الممارسين في مجال الأمن الذين يحاولون تعديل هذه الممارسات وتشكيلها لتناسب السحابة، يضيعون الوقت ويسببون الإحباط لأنفسهم، خاصةً في ظل وجود وسائل أكثر فعالية لتأمين البنية التحتية السحابية والخدمات.
تمنحك منصة حماية التطبيقات السحابية الأصلية (CNAPP) رؤية شاملة للبيئات السحابية العامة والخاصة والهجينة المعقدة؛ حتى تتمكن من الكشف عن النقاط العمياء السحابية وتأمين سطح الهجوم سريع التغير.
يتناول هذا المستند التقني ماهية منصة حماية التطبيقات السحابية الأصلية (CNAPP)، وكيف يمكنها مساعدتك في تأمين السحابة بسرعة وفعالية. اقرأ المزيد للتعرف على:
- نموذج المسؤولية المشتركة (من يؤمِّن ماذا؟ أنت؟ موفر الخدمة السحابية لديك؟)
- المخاطر الأمنية في بيئة متعددة السُحب
- كيفية التحكم في الهويات السحابية
- إدارة الثغرات الأمنية في السحابة
- مزايا المؤسسة من استخدام منصة حماية التطبيقات السحابية الأصلية (CNAPP)
دليل المؤسسة لوضع نهج السياسة كتعليمة برمجية: التصميم والإنشاء والتشغيل
مع اعتماد مؤسستك المزيد من التطبيقات المستضافة على السحابة وتطوير البنية التحتية المستندة إلى السحابة، تزداد تعقيدات الأمان بشكل ملحوظ. تواجه العديد من المؤسسات صعوبة في تحويل ممارسات الأمان التقليدية في مكان العمل إلى السحابة؛ نظرًا لأن هذه الأساليب لا تتناسب مع الطبيعة الديناميكية لأعباء عمل السحابة.
حان الوقت الآن للاختبار المبكر واعتماد أفضل ممارسات الأمان المُصممة لحماية البيئات السحابية والبيئات السحابية الهجينة/في مكان العمل. من المهم أن تكون فرق العمل لديك استباقية، وأن تطبق هذه العمليات قبل تطوير السحابة ونشرها. يبدأ أمان سحابة CNAPP الحقيقي في مراحل التخطيط الأولى لديك، ويجب أن يكون جزءًا لا يتجزأ من دورة حياة تطوير البرمجيات (SDLC) حتى وقت التشغيل.
With Tenable, you can adopt policy as code and infrastructure as code (IaC) to secure modern cloud environments.
توسيع إدارة الثغرات الأمنية بدءًا من التعليمات البرمجية وصولًا إلى السحابة
تُعد أعباء عمل السحابة معقدة وديناميكية. فهي تقدم باستمرار مخاطر جديدة. وعلاوةً على ذلك، قد تكون الأساليب التقليدية لإدارة الثغرات الأمنية غير فعّالة مع بيئة السحابة، مما يُصعّب على بعض الفرق مواكبة تلك المخاطر. وبدلًا من ذلك، يُفضّل أن تعمل فرق الأمن لديك على تجاوز الممارسات التقليدية لإدارة الثغرات الأمنية وتوسيع نطاق إدارة التعرض للمخاطر المستمرة لتشمل السحابة.
إن إستراتيجية السحابة هذه لا تقتصر على اكتشاف الثغرات الأمنية وإصلاحها عند العثور عليها. حيث يتضمن الكشف بشكل استباقي عن عيوب البرامج والتكوينات الخاطئة ومعالجتها عبر دورة حياة تطوير البرمجيات (SDLC) بالكامل.
في هذا الكتاب الإلكتروني، يمكنك التعرف على المزيد بشأن كيفية مساعدة اعتماد حل إدارة وضع أمان السحابة (CSPM) في دمج الأمان في جميع مراحل تطوير التطبيقات السحابية.
مجمتع Tenable Connect: Your comprehensive CNAPP resource for cloud security
Tenable Connect هو مصدرك الوحيد لكل ما يتعلق بمنصة حماية التطبيقات السحابية الأصلية (CNAPP). سواء أكان لديك أسئلة لمحترفي أمن السحابة الآخرين أو كنت تتطلع إلى التعمق أكثر في كيفية مساعدة Tenable لك في حل جميع احتياجاتك المتعلقة بأمن التطبيقات المستضافة على السحابة، فإن Tenable Connect هو المكان المناسب لك.
منصة حماية التطبيقات السحابية الأصلية (CNAPP): نهج متطور لأمان السحابة
يعرف المهاجمون أن بيانات اعتماد المستخدم هي العناصر الأساسية لبيئتك السحابية. كما يمكن أن يمنح هجوم الهندسة الاجتماعية الناجح إمكانية الوصول إلى الحركة الجانبية عبر السحابة لديك، غالبًا دون علمك. يمكنك حماية هوياتك ومواردك السحابية من خلال إدارة الهوية والوصول.
إطلاق العنان لابتكار Kubernetes من خلال أمان السحابة المبسط
يُعد أمان Kubernetes أمرًا صعبًا، ولكن يمكن أن تساعدك أداة منصة حماية التطبيقات السحابية الأصلية (CNAPP) المناسبة في التغلب على هذه التعقيدات، من خلال فرض السياسات المخصصة والمؤتمتة؛ وفحص مخططات Helm؛ وتحسين عناصر التحكم في الوصول وحماية أعباء عمل السحابة (CWP) للبيئات الموجودة في الحاويات.
لماذا يعد دمج إدارة وضع أمن البيانات (DSPM) أمرًا أساسيًا لاستراتيجية منصة حماية التطبيقات السحابية الأصلية (CNAPP)
نظرًا لأن مؤسستك تقوم بنقل المزيد من الأنظمة والخدمات إلى السحابة، فقد تزداد كمية البيانات الحساسة التي قد يحاول المهاجمون استغلالها. يمكن أن يوفر لك حل إدارة وضع أمن البيانات (DSPM) ومنصة حماية التطبيقات السحابية الأصلية (CNAPP) المتكامل نظرة ثاقبة في الوقت الفعلي لمخاطر السحابة؛ حتى تتمكن من سد الثغرات الأمنية بسرعة.
أمان التطبيقات بدءًا من وقت الإنشاء حتى وقت التشغيل
يتطلب أمان التطبيقات السحابية الفعّال الاختبار المبكر، بدءًا من الممارسات التقليدية لإدارة الثغرات الأمنية، وصولًا إلى نهج قائم على المخاطر يستخدم أفضل ممارسات الأمان لإدارة البيئات السحابية الديناميكية والمعقدة.
في حين أن لكل مؤسسة عوامل فريدة تؤثر بشكل مباشر على نهج أمان السحابة ونضجها، نوصي باتباع ست ممارسات أساسية لأمان السحابة؛ لضمان حماية تطبيقاتك السحابية الأصلية بدءًا من مرحلة التطوير وصولًا إلى مرحلة النشر وما بعدها.
| BUILD-TIME |
| تحديد العيوب في البنية التحتية كتعليمة برمجية عن طريق التكامل مع بيئة التطوير لديك والتدفقات. |
| تقييم البنية التحتية كتعليمة برمجية على أساس طلبات الالتزام أو الدمج. |
| التكامل في تدفقات الدمج المستمر والنشر المستمر (CI/CD) لتحديد العيوب في الحاويات والمكتبات التابعة لجهات خارجية قبل النشر. |
| RUN-TIME |
| فحص وتقييم أنظمة Kubernetes والبنية التحتية السحابية لديك بصورة مستمرة لتحديد الانحراف. |
| تحديد العيوب في حاويات التشغيل ومثيلات الحوسبة دون الحاجة إلى نشر أدوات فحص أو تثبيت وكلاء. |
| دمج التغييرات المخصصة المهمة وخطوات المعالجة المطلوبة مرة أخرى في الإنشاء. |
الأسئلة المتكررة حول منصة حماية التطبيقات السحابية الأصلية (CNAPP)
Do you have questions about CNAPP, but not sure where to start?
This CNAPP FAQ has your answers.
-
ما المقصود بمنصة حماية التطبيقات السحابية الأصلية؟
-
منصة حماية التطبيقات السحابية الأصلية (CNAAP) هي منصة واحدة لأدوات وتقنيات أمان السحابة التي تحمي التطبيقات السحابية من التهديدات الإلكترونية، بدءًا من مرحلة التطوير وصولًا إلى مرحلة الإنتاج. يمكنك استخدام منصة حماية التطبيقات السحابية الأصلية ( CNAPP ) لتأمين التطبيقات السحابية بشكل استباقي، من خلال رؤية شاملة للبيئات السحابية، مع تحسين عناصر التحكم في الأمان أيضًا.
-
ماذا يعني CNAPP؟
-
CNAPP هو اختصار لمنصة حماية التطبيقات السحابية الأصلية. ولتعريف منصة حماية التطبيقات السحابية الأصلية (CNAPP)، توضح شركة Gartner: "تُعد منصات حماية التطبيقات السحابية الأصلية (CNAPPs) مجموعة موحدة ومتكاملة بإحكام من إمكانات الأمان والامتثال، المُصممة لحماية البنية التحتية والتطبيقات السحابية الأصلية."
-
ما المقصود بالسحابة الأصلية؟
-
يُشير مصطلح السحابة الأصلية إلى المطورين الذين يقومون بإنشاء التطبيقات والخدمات داخل بيئة سحابية عامة أو خاصة أو هجينة. وتستخدم العديد من المؤسسات التطبيقات والخدمات السحابية الأصلية؛ لأنها تدعم توسيع النطاق بشكل أسرع من خلال موارد أقل. فهو مشابه للنظام المستند إلى السحابة، ولكن ليس نفسه. ربما لم يقم المطورون بإنشاء تطبيقات مستندة إلى السحابة في السحابة، ولكن بمجرد الوصول، يمكنهم الاستفادة من بعض مزايا الخدمات السحابية.
-
هل السحابة الأصلية آمنة؟
-
نعم.يمكن أن تكون السحابة الأصلية آمنة إذا اعتمدت مؤسستك نهجًا قائمًا على المخاطر فيما يتعلق بأمان السحابة.
-
ما المقصود بالتطبيق السحابي الأصلي؟
-
التطبيق السحابي الأصلي هو تطبيق تم إنشاؤه ونشره وإدارته داخل بيئة سحابية.
-
ما هي بعض المكونات الأساسية للأمان السحابي الأصلي؟
-
في حين أن كل مؤسسة قد تتبنى نهجها الخاص فيما يتعلق بالأمان السحابي الأصلي، فإن برامج الأمان السحابي الأصلي الأكثر فعالية تعتمد نهجًا قائمًا على المخاطر، وهو النهج الذي يأخذ في الاعتبار مكونات مثل البنية التحتية كتعليمة برمجية، ووضع نهج السياسة كتعليمة برمجية، والحوكمة كتعليمة برمجية، والانحراف كتعليمة برمجية، والأمان كتعليمة برمجية، والمعالجة كتعليمة برمجية.
-
كيف تؤمِّن البيئات السحابية الأصلية؟
-
لا ريب أن منصة حماية التطبيقات السحابية الأصلية هي وسيلة رائعة لتأمين بيئاتك السحابية الأصلية. وتضمن منصة حماية التطبيقات السحابية الأصلية (CNAPP) أن فريق DevSecOps لديك يدمج سياسات الأمان بشكل متسق طوال دورة حياة التطوير الخاصة بك، بدءًا من التعليمة البرمجية وصولًا إلى مرحلة النشر السحابي. كما تقدم منصة حماية التطبيقات السحابية الأصلية (CNAPP) رؤية استباقية بشأن نقاط ضعف أمان التطبيقات السحابية الأصلية، على سبيل المثال، العيوب والثغرات الأمنية والتكوينات الخاطئة وغيرها من المخاطر الأمنية.
-
ما هي منصة الأمان السحابية الأصلية (CNSP)؟
-
CNSP هي منصة أمان سحابية أصلية. ويُشار إلى منصات حماية التطبيقات السحابية الأصلية (CNAPPs) أحيانًا باسم منصات الأمان السحابية الأصلية (CNSPs). يتم استخدام كليهما للأمان السحابي الأصلي، ويستخدمان بشكل عام إدارة وضع أمان السحابة (CSPM) وأمان شبكة الخدمات السحابية ومنصة حماية أعباء عمل السحابة(CWPP).
-
ما هي بعض الصعوبات التي تواجه أمان منصة حماية التطبيقات السحابية (CNAPP)؟
-
تُعد البيئات السحابية معقدة وديناميكية. فهي تشكل تحديات فريدة لأمان منصة حماية التطبيقات السحابية الأصلية (CNAPP). ونظرًا لأن هذه البيئات تتطور باستمرار، فإن مشهد التهديدات يتغير معها بسرعة. وهذا يجعل من الصعب على الفرق اكتشاف مشكلات أمان السحابة الجديدة والموجودة عبر جميع الأصول، خاصةً عندما لا تكون منصة حماية التطبيقات السحابية الأصلية (CNAPP) جزءًا من إستراتيجيات أمان السحابة.
-
ما الذي يجب أن أبحث عنه في منصة حماية التطبيقات السحابية الأصلية (CNAPP) الصحيحة؟
-
في حين أن كل مؤسسة لديها احتياجات ومتطلبات فريدة تستند إلى عوامل مثل الصناعة والحجم وأهداف العمل، إلا أن هناك بعض الكفاءات الأساسية التي يجب أن تتمتع بها كل منصة لحماية التطبيقات السحابية الأصلية (CNAPP): إدارة وضع أمان السحابة (CSPM)، وإدارة استحقاقات البنية التحتية السحابية (CIEM) وحماية أعباء عمل السحابة (CWP).
-
هل يمكن لإدارة الثغرات الأمنية التقليدية أن تكون فعّالة في البيئات السحابية الأصلية؟
-
رقم لا تعمل ممارسات إدارة الثغرات الأمنية التقليدية في مكان العمل بشكل فعال في البيئات السحابية الديناميكية والمعقدة. يدمج النهج الأكثر فعالية عمليات أمان السحابة القائمة على المخاطر المصممة خصيصًا للسحابة، على سبيل المثال، منصة حماية التطبيقات السحابية الأصلية (CNAPP).
-
ما المقصود بالحاوية؟
-
الحاوية هي أحد مكونات البرنامج المُستخدمة لتجميع التعليمات البرمجية والتبعيات ذات الصلة؛ لضمان توفر كل ما يلزم لتشغيل التطبيق أو الخدمة، بغض النظر عن البيئة.
-
ما هي الحاويات كخدمة (CaaS)؟
-
تساعد الحاويات كخدمة (CaaS) المطورين على نشر الحاويات وتشغيلها وإدارتها باستخدام المحاكاة الافتراضية القائمة على الحاويات. تُعد Kubernetes إحدى الحاويات كخدمة. Tenable One Vulnerability Management container security can help developers with ensuring end-to-end visibility of container images, including vulnerability assessment and policy enforcement throughout your software lifecycle.
-
ما المقصود بوضع نهج السياسة كتعليمة برمجية؟
-
إن وضع نهج السياسة كتعليمة برمجية هي عملية يستخدمها المطورون لكتابة التعليمة البرمجية بلغة، على سبيل المثال، Python، لإدارة السياسات وأتمتتها. Tenable One Cloud Exposure supports policy as code for continuous assessment so your teams can capture security policy as code and then continuously expose violations across your IaC at build time, while also enforcing your security policies before deployment (CI/CD).
-
ما المقصود بالبنية التحتية كتعليمة برمجية؟
-
تعمل البنية التحتية كتعليمة برمجية (IaC) على إدارة وتوفير البنية التحتية السحابية من خلال التعليمة البرمجية، التي تكون عادةً داخل ملفات التكوين.
Tenable One Cloud Exposure can scan infrastructure as code to find security issues, including vulnerabilities, flaws, policy violations or misconfigurations during the development process. كما يعمل على أتمتة اكتشاف نقاط الضعف الأمنية المحتملة حتى تتمكن فرقك من معالجتها قبل حدوث اختراق. كما تُعد البنية التحتية كتعليمة برمجية (IaC) مكونًا مهمًا في DevOps والأمان والامتثال.
-
ما هو ادارة وضع الأمان السحابي (CSPM)؟
-
تتكون إدارة وضع أمان السحابة (CSPM) من أدوات وموارد لكشف المشكلات المستندة إلى السحابة مثل التكوينات الخاطئة أو مخاطر الامتثال أو مخاطر الأمان الأخرى. تنبه إدارات وضع أمان السحابة (CSPM) فرق الأمن عندما تحدد مشكلات الأمان أو الامتثال داخل إحدى البيئات السحابية.
يمكن أن توفر لك إدارة وضع أمان السحابة (CSPM) أيضًا إمكانيات المراقبة المستمرة عبر بيئة الإنتاج الخاصة بك لتحديد مشكلات التطبيقات السحابية الأصلية ومعالجتها قبل مرحلة النشر. في حال واجهت أي مشكلات بعد مرحلة النشر، يمكن لإدارة وضع أمان السحابة (CSPM) أيضًا اكتشاف حالات التعرض للخطر تلقائيًا ومساعدتك في معالجتها، مما يضمن لك دائمًا اتخاذ نهج استباقي بشأن أمان السحابة.
-
ما المقصود بمنصة حماية أعباء عمل السحابة (CWPP)؟
-
تساعد منصة حماية أعباء عمل السحابة (CWPP) في تأمين أعباء عمل بيئة السحابة وإدارتها. وتركز منصة حماية أعباء عمل السحابة (CWPP) على تأمين السحابة من مستوى أعباء العمل، بدلًا من التعامل معها كنقطة نهاية. كما تحمي منصات حماية أعباء عمل السحابة (CWPPs) السحابة من الهجمات الإلكترونية، حتى داخل البيئات متعددة السُحب.
يوفر برنامج حماية أعباء عمل السحابة رؤية شاملة للسحابة لتحديد مشكلات أمان السحابة بشكل أسرع وأكثر فعالية وإعطاء الأولوية للمشكلات الحرجة لمعالجتها أولًا. تدعم منصة حماية أعباء عمل السحابة (CWPP) التكامل المستمر والنشر المستمر (CI/CD) لجميع أعباء عمل السحابة، بما في ذلك الخوادم والأجهزة الظاهرية والحاويات وأعباء العمل دون خادم.
-
ما المقصود بوسيط أمان الوصول إلى السحابة (CASB)؟
-
وسيط أمان الوصول إلى السحابة (CASB)، مثل Netskope، هو بوابة أمان السحابة. حيث تمثل بوابة أمان السحابة نقاط التنفيذ لمؤسستك بين بيئة الخدمات السحابية وعملائك. وتفرض هذه الأداة سياسة الأمان في نقاط مختلفة، ويمكن أن تكون مستندة إلى السحابة أو في مكان العمل.
-
ما المقصود بـ Kubernetes؟
-
Kubernetes عبارة عن منصة تنسيق حاويات مفتوحة المصدر تعمل على أتمتة العمليات الرئيسية المُستخدمة في تطوير التطبيقات السحابية. وقد صُممت في الأصل بواسطة شركة Google، وتتولى مؤسسة الحوسبة السحابية الأصلية إدارتها حاليًا. ويمكن أن تساعدك منصة Kubernetes في إدارة الحاويات وتوسيع نطاقها في البيئة السحابية.
-
ما المقصود بإدارة وضع أمان Kubernetes (KSPM)؟
-
إدارة وضع أمان Kubernetes (KSPM) هي أداة للأمن الإلكتروني تهدف إلى اكتشاف مشكلات الأمان داخل Kubernetes ومعالجتها.
-
ما المقصود بموفر خدمة أمان السحابة (CSP)؟
-
يقدم موفر الخدمة السحابية (CSP) خدمات مستندة إلى السحابة، على سبيل المثال، البنية التحتية للحوسبة السحابية والتطبيقات والتخزين. تشمل بعض موفري الخدمات السحابية المعروفين مثل Amazon Web Services (AWS) وMicrosoft Azure وGoogle Cloud Platform (GCP).
-
ما المقصود بدورة حياة تطوير البرمجيات (SDLC)؟
-
دورة حياة تطوير البرمجيات (SDLC) هي عملية يستخدمها المطورون لإنشاء البرامج ونشرها بأسرع ما يمكن باستخدام أفضل الممارسات. تتخذ معظم المؤسسات نهج دورة حياة تطوير البرمجيات (SDLC)، من خلال عملية تتكون من خمس إلى سبع مراحل: التخطيط، والتحليل، والتصميم، والتطوير، والاختبار، والتنفيذ والصيانة.
-
ما المقصود بوقت التشغيل؟
-
وقت التشغيل هو جزء من دورة حياة البرمجة. فهو المكان الذي يتم فيه تشغيل برنامج أو تطبيق جديد؛ حيث يوفر كل ما يحتاج إليه للتنفيذ. كما أنه جزء من لغة البرمجة، ويتضمن غالبًا تعليمات خارجية مثل بيئات وقت التشغيل أو أنظمة وقت التشغيل.
-
لماذا من المهم دمج منصة حماية التطبيقات السحابية الأصلية (CNAPP) في دورة حياة تطوير البرمجيات (SDLC) لديك؟
-
يؤدي دمج منصة حماية التطبيقات السحابية الأصلية (CNAPP) في دورة حياة تطوير البرمجيات إلى العديد من الفوائد لأمان السحابة. على سبيل المثال، توفر منصة حماية التطبيقات السحابية الأصلية (CNAPP) رؤية متزايدة ورؤية ثاقبة لمخاطر السحابة. فعندما تعرف نقاط الضعف الأمنية لديك، يمكنك تحديد أولوياتها ومعالجتها. كما يمكن أن تساعدك إضافة منصة حماية التطبيقات السحابية الأصلية (CNAPP) كجزء من عملية التطوير في العثور على هذه المشكلات وإصلاحها في وقت مبكر وأسهل، ضمن مسار تطوير السحابة. ويمكنها أيضًا مساعدتك في أتمتة العمليات، من خلال الرؤى المستمرة بشأن الثغرات الأمنية والتهديدات السحابية الأخرى.
منصة حماية التطبيقات السحابية الأصلية (CNAPP): التخلص من مخاطر السحابة باستخدام إجراءات أمان السحابة الفعال
تقدم البيئات الموزعة وأسطح الهجوم المتنامية ناقلات هجوم جديدة مستندة إلى السحابة. تسعى الجهات التي تُشكل تهديدًا باستمرار لتجربة أساليب جديدة وأكثر تعقيدًا لاستغلال تعرضات السحابة للمخاطر. يمكنك تقليص الثغرات الأمنية السحابية، وإصلاح التكوينات الخاطئة والاستحقاقات المحفوفة بالمخاطر؛ لحماية بياناتك السحابية الحساسة بشكل استباقي، باستخدام منصة حماية التطبيقات السحابية الأصلية (CNAPP) من Tenable.
مدونة حول منصة حماية التطبيقات السحابية (CNAPP)
منصة حماية التطبيقات السحابية الأصلية (CNAPP): ما هي ولماذا هي مهمة بالنسبة لقادة الأمن؟
ثمة فوائد عديدة لاستخدام منصة حماية التطبيقات السحابية الأصلية. فهي توفر رؤية متزايدة ورؤية ثاقبة لمخاطر أمان التطبيقات السحابية لديك، وتحسن التوافق، وتكشف عن مشكلات الأمان وتعالجها بشكل أسرع. ويمكنها أيضًا أتمتة الأمان في تدفقات الدمج المستمر/النشر المستمر (CI/CD) لديك. Read this blog to learn more about how a CNAPP can help you secure your cloud environments, from code to cloud.
قراءة المزيد
إذا كان لديك خمس دقائق فقط، فإليك نظرة سريعة على منصة حماية التطبيقات السحابية الأصلية (CNAPP)
انطلاقًا من الارتباك حول نموذج المسؤولية المشتركة في السحابة وصولًا إلى العدد الهائل من موردي منصة حماية التطبيقات السحابية الأصلية (CNAPP) الذين يزعمون أنهم قادرون على إدارة جميع احتياجاتك المتعلقة بأمان السحابة، فإن التعرف على أفضل ممارسات أمان السحابة قد يستغرق وقتًا طويلًا ومحبطًا. ومع ذلك، تتزايد عمليات اختراق أمان السحابة. This blog and related ebook takes some of the confusion out of the role of a CNAPP in cloud security and clearly explains what it is, how it works and why you need it.
قراءة المزيد
دليل المحلل لإدارة الثغرات الأمنية السحابية الأصلية
تحتوي البيئات السحابية على ثغرات سحابية فريدة ومشكلات أمنية أخرى مستندة إلى السحابة مثل التكوينات الخاطئة. ولا تستطيع ممارسات إدارة الثغرات الأمنية معالجة هذه التعرضات للمخاطر بصورة فعّالة. This blog explores why you need cloud vulnerability management practices and how CNAPP tools can help you continuously monitor multi-cloud environments.
قراءة المزيد
منصة حماية التطبيقات السحابية الأصلية (CNAPP) وأمان السحابة حسب الطلب
أول 90 يومًا لمنصة حماية التطبيقات السحابية الأصلية (CNAPP)
من خلال حل حماية التطبيقات السحابية المناسب، يمكنك تشغيل بيئات السحابة المتعددة والهجينة الخاصة بك في أول 90 يومًا، باستخدام منصة حماية التطبيقات السحابية الأصلية (CNAPP).
تستعرض هذه الندوة عبر الإنترنت ما يلي:
- التحديات التشغيلية الشائعة لأمان السحابة وكيفية التغلب عليها
- كيفية وضع خطة نشر منصة حماية التطبيقات السحابية الأصلية (CNAPP) لتناسب احتياجاتك ومهام سير عملك
- How Tenable One Cloud Exposure can help
الاستفادة من منصة حماية التطبيقات السحابية (CNAPP) لسد فجوة الخبرة في مجال أمان السحابة
ثمة ملايين من وظائف الأمن الإلكتروني الشاغرة، ويزداد هذا العدد باستمرار مع تزايد حاجة المؤسسات إلى متخصصين في مجال أمان السحابة على وجه الخصوص لحماية مؤسساتهم.
تستعرض هذه الندوة عبر الإنترنت كيفية سد فجوة الخبرة من خلال:
- استخدام منصة حماية التطبيقات السحابية الأصلية (CNAPP) للهوية أولًا لاكتشاف الأصول وتحليل المخاطر والكشف عن التهديدات
- كيفية إصلاح الثغرات الأمنية بسرعة وفعالية دون الحاجة إلى توظيف المزيد من الموظفين
- فوائد أمان السحابة المؤتمتة
متى ولماذا وكيف يحتاج فريق الأمان الخاص بك إلى تسخير قوة منصة حماية التطبيقات السحابية(CNAPP)
تعتبر العديد من فرق الأمان حديثة العهد بأمان التطبيقات السحابية ودور منصة حماية التطبيقات السحابية الأصلية (CNAPP) في حماية السحابة.
شاهد هذه الندوة عبر الإنترنت لمعرفة المزيد عما يلي:
- العناصر الأساسية لمنصة حماية التطبيقات السحابية الأصلية (CNAPP) وهيكلها
- كيف تختلف منصة حماية التطبيقات السحابية الأصلية (CNAPP) عن ممارسات الأمان الأخرى
- كيفية دمج منصة حماية التطبيقات السحابية الأصلية (CNAPP) في أطر عمل الأمان الموجودة لديك
تطوير DevSecOps وتعزيزه مع أمان السحابة كتعليمة برمجية
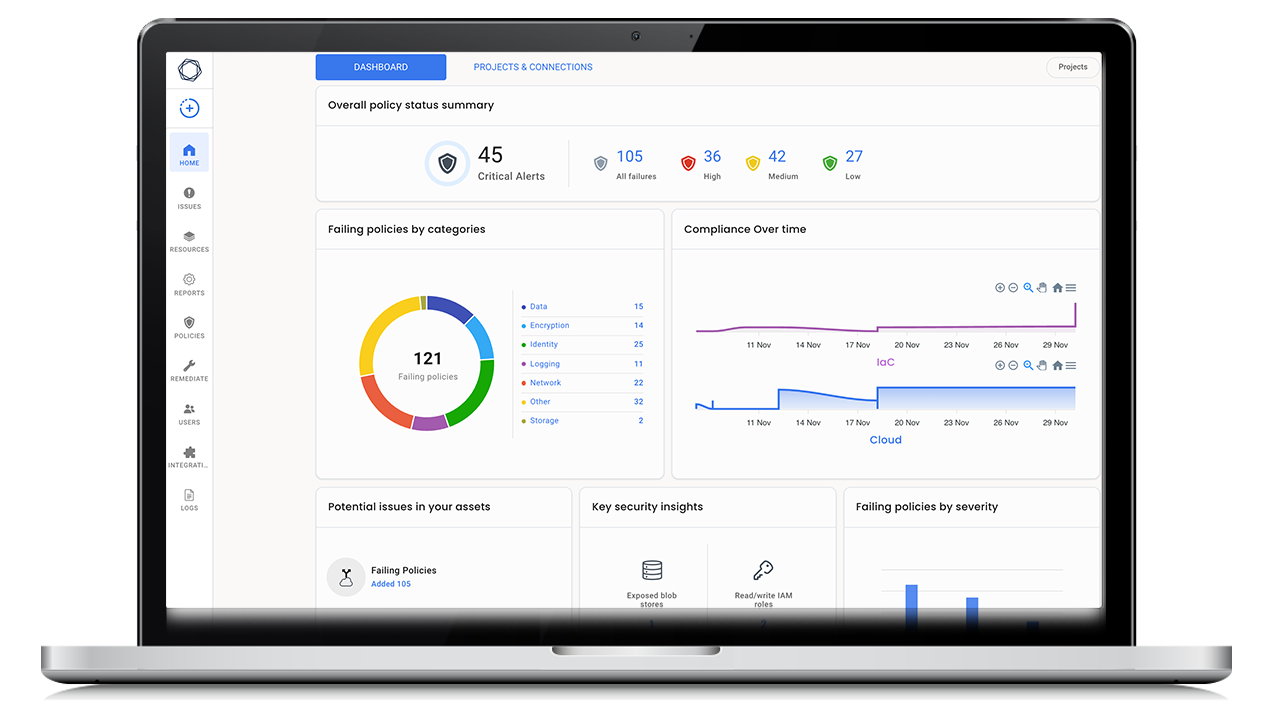
تجعل ممارسات الأمان التقليدية في مكان العمل سطح الهجوم السحابي عرضة لعمليات الاختراق. Tenable’s CNAPP, Tenable One Cloud Exposure, gives you complete cloud visibility so you can continuously discover and assess your cloud-native applications for security issues, all without installing agents or other tedious legacy security processes.
Tenable One Cloud Exposure gives you comprehensive visibility into your cloud-native environment so you can quickly identify and remediate security issues, even as your cloud environment constantly changes. يتعلق الأمر بأمان السحابة من وقت الإنشاء إلى وقت التشغيل.
With Tenable One Cloud Exposure, you can mature your cloud-native security practices with:
- وضع نهج السياسة كتعليمة برمجية للتقييمات المستمرة
- الحوكمة كتعليمة برمجية للحوكمة المؤتمتة
- الانحراف كتعليمة برمجية للكشف المستمر
- الأمان كتعليمة برمجية للأمان المتقدم
- المعالجة كتعليمة برمجية للمعالجة المؤتمتة للعثور على نقاط الضعف الأمنية وإصلاحها
Try Tenable One Cloud Exposure for free
في حال بدء الأمان لديك بعد نشر فرقك تطبيقات سحابية أصلية، فإنك تزيد من المخاطر الإلكترونية. يمكنك حماية السحابة لديك بشكل استباقي، من خلال دمج الأمان في دورة حياة تطوير البرمجيات في كل خطوة. Change the way you approach cloud security with Tenable One Cloud Exposure, full-stack cloud-native security, from code to cloud deployment.
Tenable One
/products/network-monitor طلب عرض توضيحي
منصة إدارة التعرض للمخاطر المدعومة بالذكاء الاصطناعي الرائدة عالميًا.
شكرًا لك
شكرًا لاهتمامك بـ Tenable One.
سيتواصل معك أحد مندوبينا في القريب العاجل.
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success