حصار البنية التحتية للأجهزة الطرفية: ما تكشفه مجموعتا بيانات مستقلتان عن هوية من يستغل الثغرات الأمنية لحدود شبكتك
كشف تحليل مشترك أجرته شركتا Tenable وSentinelOne لـ 93 زوجًا من الحوادث المُسجلة في قاعدة بيانات الثغرات الأمنية الشائعة (CVE) والجهات المسؤولة عنها أن كلاً من المهاجمين المدعومين من الدول والمجرمين الإلكترونيين يتجهون بشكل مستقل إلى البنية التحتية للأجهزة الطرفية نفسها. شكر خاص لفريق الاستعداد والاستجابة للحوادث في SentinelOne® على مساهماتهم في هذا المنشور.
إنه سطح الهجوم المشترك الذي يتلاقى فيه كل من المهاجمين المدعومين من الدول والجماعات الإجرامية ذات الدوافع المالية بشكل مستقل — وهي ليست حكرًا على فئة واحدة من الخصوم، ولا تُمثل مشكلة تقتصر على الدول القومية وحدها، على الرغم مما ورد في عناوين الأخبار على مدار عامين عن جهات مرتبطة بالصين تستهدف شركات Ivanti وFortinet وPalo Alto Network. تُظهر البيانات الواردة هنا صورة مختلفة وأوسع نطاقًا بكثير. تناول أحدها المقارنة بين البائعين والثغرات الأمنية الشائعة (CVE).
النقاط الرئيسية
- يتطابق نظامان مستقلان للمراقبة — نظام شركة Tenable لقياس التعرض للمخاطر عن بُعد عبر آلاف حاويات العملاء، ونظام SentinelOne للتحقيق في حوادث الأمن الإلكتروني (DFIR) عبر 66 ثغرة أمنية (CVE) — بنسبة 79% في تحديد سطوح الهجوم لدى المورد نفسه، على الرغم من التداخل الضئيل على مستوى الثغرات الأمنية (CVE).
- أكدت اثنتا عشرة ثغرة أمنية (CVE) في مجموعة البيانات المُجمعة وجود إسناد متعدد الروابط: حيث استغل كل من المهاجمين المدعومين من الدولة والجهات الإجرامية، بشكل مستقل، الثغرة الأمنية نفسها، عبر خمس فئات من الروابط (الصين، روسيا، كوريا الشمالية، إيران، فيروس الفدية).
- تبدو الصورة الفعليّة للتعرض للمخاطر أقل حدة مما توحي به العناوين الرئيسية: تحتل شركة Fortinet، التي تُعتبر في الصحافة أكثر الشركات ارتباطًا بهجمات الأجهزة الطرفية، مرتبة متوسطة من حيث التعرض لمخاطر الحاويات (25%) — متخلفةً بفارق كبير عن شركة F5 (54%)، وفي نطاق ضيق يبلغ 10 نقاط مع شركات Check Point وIvanti وCitrix.
- % من بيئات العملاء التي تعمل بمنتجات F5 تعاني من ثغرة أمنية واحدة على الأقل مُسجلة في قاعدة بيانات الثغرات الأمنية الشائعة (CVE)، وهي مُعرضة للاستغلال الفعلي؛ ويُظهر عملاء Citrix أبطأ أنماط التصحيح، حيث يبلغ متوسط الوقت اللازم لتطبيق التصحيح 461 يومًا.
- تؤدي تعقيدات معالجة الثغرات الأمنية (CVE)، لا سيما تلك ذات الأولوية العالية، إلى فجوة زمنية ذات دلالة إحصائية تبلغ 24 يومًا في معالجة هذه الثغرات الأمنية، مما يتيح فرصًا كبيرة للمهاجمين.
- تتعرض خطوط المنتجات نفسها للاختراق مرارًا وتكرارًا: فكل من Ivanti EPMM وIvanti Connect Secure يُسجلان ثغرة أمنية (CVE) تم استغلالها حديثًا كل 8.5 إلى 13 شهرًا تقريبًا.
- الاستفادة من استراتيجيات متعددة للدفاع المتعمق: تثبيت التصحيحات في أسرع وقت ممكن، مع العمل في الوقت نفسه على تقليل سطح الهجوم (تقليل مجموعة الميزات) وتشغيل نقاط النهاية في الوضع المحمي لمنع الحركة الجانبية بشكل أفضل في حالة الهجمات التي تنجح في الحصول على وصول أولي.
هذا التقاطع الهجومي هو محور القصة والتحليل الحقيقي
أكدت اثنتا عشرة ثغرة أمنية (CVE) في مجموعة البيانات المُجمعة وجود إسناد متعدد الروابط: حيث استغل كل من المهاجمين المدعومين من الدولة والجهات الإجرامية، بشكل مستقل، الثغرة الأمنية نفسها، عبر خمس فئات من الروابط. وتوجد أربعة أمثلة توضح هذا النمط:
| الثغرات الأمنية وحالات التعرّض للمخاطر الشائعة (CVE) | المنتج | الممثلون (Nexus) | Significance |
| CVE-2026-15409 | SonicWall SMA1000 | UTA0533 (مجهول المصدر) + فيروس الفدية INC | تعاقب وتتابع العمليات من التجسس إلى فيروس الفدية عبر ثغرة أمنية نشطة غير معروفة |
| CVE-2023-42793 | JetBrains TeamCity | APT29 (روسيا) + Lazarus (كوريا الشمالية) | جهاتان فاعلتان مدعومتان من الدولة تنتميان إلى دولتين مختلفتين وتشاركان في نفس مبادرة مكافحة التطرف العنيف (CVE) |
| CVE-2024-3400 | PAN-OS GlobalProtect | UTA0218 (الصين) + فيروس الفدية INC | تمت إعادة استغلال ثغرة China-nexus النشطة وغير المعروفة من خلال مُشغلي فيروس الفدية |
| CVE-2024-24919 | Check Point Quantum | PurpleHaze (الصين) + Fox Kitten (إيران) | الصين وإيران تستغلان بشكل مستقل الثغرة الأمنية نفسها في البوابة |
أما الثماني ثغرات أمنية (CVE) المؤكدة ذات الصلات المتعددة المتبقية، فتشمل خطوط منتجات كل من Fortinet وCitrix وCisco وIvanti. يعمل المهاجمون المدعومون من الدولة ومشغلي فيروس الفدية في بيئات منفصلة من الثغرات الأمنية. فهما يشتركان في نقاط الدخول نفسها إلى المنتجات نفسها. إن اتساع نطاق هذا التقاطع الهجومي وشموليته—وليس نشاط أي جهة تهديد بمفردها—هو النتيجة الجوهرية والأبرز.
ويستمر هذا النمط طوال التحليل المُجمع بأكمله. وتظهر ثلاث نتائج رئيسية:
تُعد أسطح الهجوم في أنظمة الموردين هدفًا مستمرًا لاستغلال الثغرات الأمنية. يظهر البائعون الأحد عشر نفسهم (أي: Fortinet، وCitrix، وIvanti، وPalo Alto Networks، وCisco، وJuniper، وVMware، وMicrosoft، وOracle، وCrushFTP، وإطار عمل React التابع لشركة Meta) في كلا نظامي المراقبة بنسبة تقارب تبلغ 79٪، كما أن جميع بائعي منتجات المحيط الأمني متطابقون. ويُظهر التسلسل الزمني لعمليات الاستغلال في منتجات Ivanti أن تدفقات الثغرة الأمنية - الاستغلال تتجدد كل 8.5 إلى 13 شهرًا في خطوط المنتجات نفسها. وهذه مسألة منظمة، وليست عرضية. إن إصلاح الثغرة الأمنية الحالية (CVE) لا يُزيل سطح الهجوم الخاص بالمورد من مشهد التهديدات.
يوجد تقارب منظم بين المهاجمين المدعومين من الدول والمهاجمين باستخدام فيروس الفدية. توجد اثنا عشر ثغرة أمنية (CVE) تم تأكيد أن مصدرها متعدد الصلات، وتشمل جميع فئات الصلات الخمس وتجمع بين المهاجمين المدعومين من الدول والمهاجمين المجرمين. ويتطلب الدفاع ضد فئة واحدة من المهاجمين على الأجهزة الطرفية بالضرورة الدفاع ضدها جميعًا، لأن سطح الهجوم مشترك بينها. كما إن أي مؤسسة تقتصر في إصلاح الثغرات الأمنية على تلك المتعلقة بالتقنيات والتكتيكات والإجراءات (TTPs) الخاصة بالدول، فإنها تعرض نفسها لمشغلي فيروسات الفدية الذين يستغلون الثغرة الأمنية نفسها، والعكس صحيح.
تستغرق معالجة الثغرات الأمنية (CVE) ذات الأولوية العالية وقتًا أطول، وليس أقل وفقًا للبيانات. في قائمة Tenable التي تضم 238 ثغرة أمنية (CVE) ذات أولوية عالية، يبلغ متوسط وقت معالجة الثغرات ذات الأولوية العالية 146 يومًا، مقارنة بـ 122 يومًا لجميع الثغرات الأمنية الأخرى — وهو فارق يبلغ 24 يومًا ويُعتبر ذو دلالة إحصائية. وتُظهر المجموعة الفرعية الخاصة بالأجهزة الطرفية (52 ثغرة أمنية (CVE) فارقًا ثابتًا مدته 8 أيام في الاتجاه نفسه، وهو ما لم يكن ذو دلالة إحصائية، لكنه يُشير إلى أن هذا الاتجاه قد ينطبق على الأجهزة الطرفية أيضًا. وتؤكد البيانات الخارجية هذا النمط: فقد كشف 2026تقرير Verizon لعام 2026 حول تحقيقات اختراق البيانات (DBIR) أن متوسط وقت تطبيق التصحيحات ارتفع من 32 إلى 43 يومًا على أساس سنوي، حتى في الوقت الذي تجاوزت فيه الثغرات الأمنية سرقة بيانات الاعتماد لتصبح الناقل الأول للوصول الأولي، كما أن تقرير DBIR لعام 2025، الذي تضمن تحليل اتجاهات الإصلاح الذي أجرته Tenable RSO عبر 17 ثغرة أمنية (CVE) متعلقة بالأجهزة الطرفية، وجد أن 54% فقط من الثغرات الأمنية الحرجة (KEV) في الأجهزة الطرفية تم إصلاحها بالكامل. والسبب في ذلك هي طبيعة البنية التحتية: فالأجهزة الطرفية تُمثل حدود الشبكة، لذا فإن إجراء تصحيح على بوابة VPN أو جدار الحماية يعني توقف الخدمة لكل مستخدم يستخدم تلك الأجهزة، كما تتضاعف مراحل إدارة التغييرات. كما أن هذه الأجهزة تتعارض مع إجراءات التحديث المُعتادة، لأنها لا تعمل بوكلاء نقاط النهاية، وغالبًا ما تتطلب تحديثات على مستوى البرامج الثابتة مع التحقق اليدوي، وكثيرًا ما تفتقر إلى عقود دعم فاعلة. ونتيجة لذلك، فإن الأجهزة التي تستحق التحديث أكثر من غيرها هي أصعبها من الناحية التشغيلية — ومع تزايد حجم قائمة الأولويات العالية (يُشير تقرير DBIR لعام 2026 إلى زيادة بنسبة 50% في عدد الثغرات الأمنية الحرجة التي تتطلب تحديثًا مقارنة بالعام السابق)، فإن كل ما يرد في تلك القائمة ينتظر لفترة أطول.
المعلومات الأساسية
تحتل الأجهزة الطرفية وأجهزة المحيط مكانة فريدة وذات أهمية بالغة في بنية المؤسسات. توجد بوابات الشبكات الافتراضية الخاصة (VPN) وجدران الحماية وأجهزة الوصول عن بُعد ووحدات التحكم في توصيل التطبيقات على الحدود الفاصلة بين الشبكات الموثوقة والشبكات غير الموثوقة. وغالبًا ما تكون هذه المكونات أول ما يستهدفه المهاجم، وبالنسبة للعديد من المؤسسات، فإنها تكون آخر ما يتم تصحيحه. وعندما يتعرض أحد هذه الأجهزة للاختراق، يكتسب المهاجم موقعه على الشبكة: داخل النطاق الأمني، مع إمكانية الوصول إلى الموارد الداخلية، وغالبًا دون أن يؤدي ذلك إلى تشغيل أنظمة الكشف عن نقاط النهاية.
يجمع هذا التحليل بين مجموعتين مستقلتين من البيانات لإثبات هذا التقارب. وتوفر شركة Tenable بيانات قياس التعرض المستمدة من منصة إدارة التعرض للمخاطر Tenable One، التي تُغطي آلاف الحاويات الخاصة بالعملاء وتقيس البنية التحتية للأجهزة الطرفية التي تم نشرها، وأجزاءها المعرضة للخطر، ومدة بقائها دون تصحيح. وتُشكّل مجموعة البيانات هذه امتدادًا للتحليل المستمر الذي تجريه Tenable Research لاتجاهات تعرض الأجهزة الطرفية للمخاطر، بما في ذلك بيانات القياس عن بُعد المتعلقة بإجراءات التصحيح التي ساهمت بها Tenable في تقريري Verizon DBIR لعامي 2025 و2026. تقدم شركة SentinelOne النتائج المستخلصة من ممارساتها في مجال التحقيقات الجنائية الرقمية والاستجابة للحوادث (DFIR)، حيث يوثق المهاجمون الذين يستغلون فعليًّا الثغرات الأمنية المحددة، وذلك استنادًا إلى الملاحظات المباشرة داخل البيئات التي تعرضت للاختراق. ولم يتم إنشاء أي من مجموعتي البيانات خصيصًا لهذا التحليل؛ بل تم إنشاء كل منهما بشكل مستقل لأغراض تشغيلية مختلفة.
الاستنتاج الذي يجعل هذا التحليل مقنعًا لا يتعلق بأي ثغرة أمنية (CVE) أو أي مهاجم واحد. إنه التقارب المُنظم: نظامان مستقلان للمراقبة، ينظران إلى المشكلة من جانبين متعارضين، يتوصّلان إلى النتيجة نفسها بشأن أي واجهات البائعين التي تتعرض لثغرات أمنية مستمرة وواسعة النطاق، ومن قبل من. (للاطلاع على كيفية إنشاء كل مجموعة بيانات وتقييمها، راجع ملحق المنهجية أدناه.)
الأجزاء المُعرضة للخطر: نطاق الثغرات الأمنية
توفر تقنية قياس التعرض للمخاطر من Tenable نظرة من منظور الثغرات الأمنية. تستخدم جميع مقاييس التعرض للمخاطر المذكورة هنا قياسًا قائم على مستوى الحاويات: وهو النسبة المئوية لبيئات العملاء (الحاويات التنظيمية) التي تحتوي على كائن واحد على الأقل مُعرض لثغرة أمنية محددة (CVE) اعتبارًا من 15 أغسطس 2026، مقارنة بإجمالي الحاويات المُعرضة للخطر خلال فترة 14 شهرًا السابقة. يقيس هذا المعيار نطاق تعرض المؤسسات للثغرات الأمنية الخاصة ببرمجيات الموردين في البنية التحتية للأجهزة الطرفية، وليس إجمالي عدد الأصول المنفردة، وذلك خلال فترة العينة.
يغطي هذا القسم 15 موردًا مُقسمين إلى ثلاث مجموعات: سبعة موردين تم تأكيد وجودهم في كلتا المجموعتين اللتين تم تجميعهما بشكل مُستقل، وموردان تم تأكيد وجودهما في الحالات التي عالجتها شركة SentinelOne ولكنهما غائبان عن المجموعة التي نسبتها شركة Tenable، وستة موردين "مرشحين" تم الكشف عنهم من خلال فحص أوسع نطاقًا لبيانات القياس عن بُعد الخاصة بشركة Tenable. لا يشمل تقرير التقييم المرشحين المذكورين، لكن اثنين منهم، وهما F5 وZimbra، يظهران تعرضًا للمخاطر أوسع نطاقًا للعملاء مقارنة بمعظم الشركات السبع المؤكدة، لذا فإن استبعادهما من التقرير سيؤدي إلى التقليل من حجم البنية التحتية للأجهزة الطرفية المعرضة للخطر.
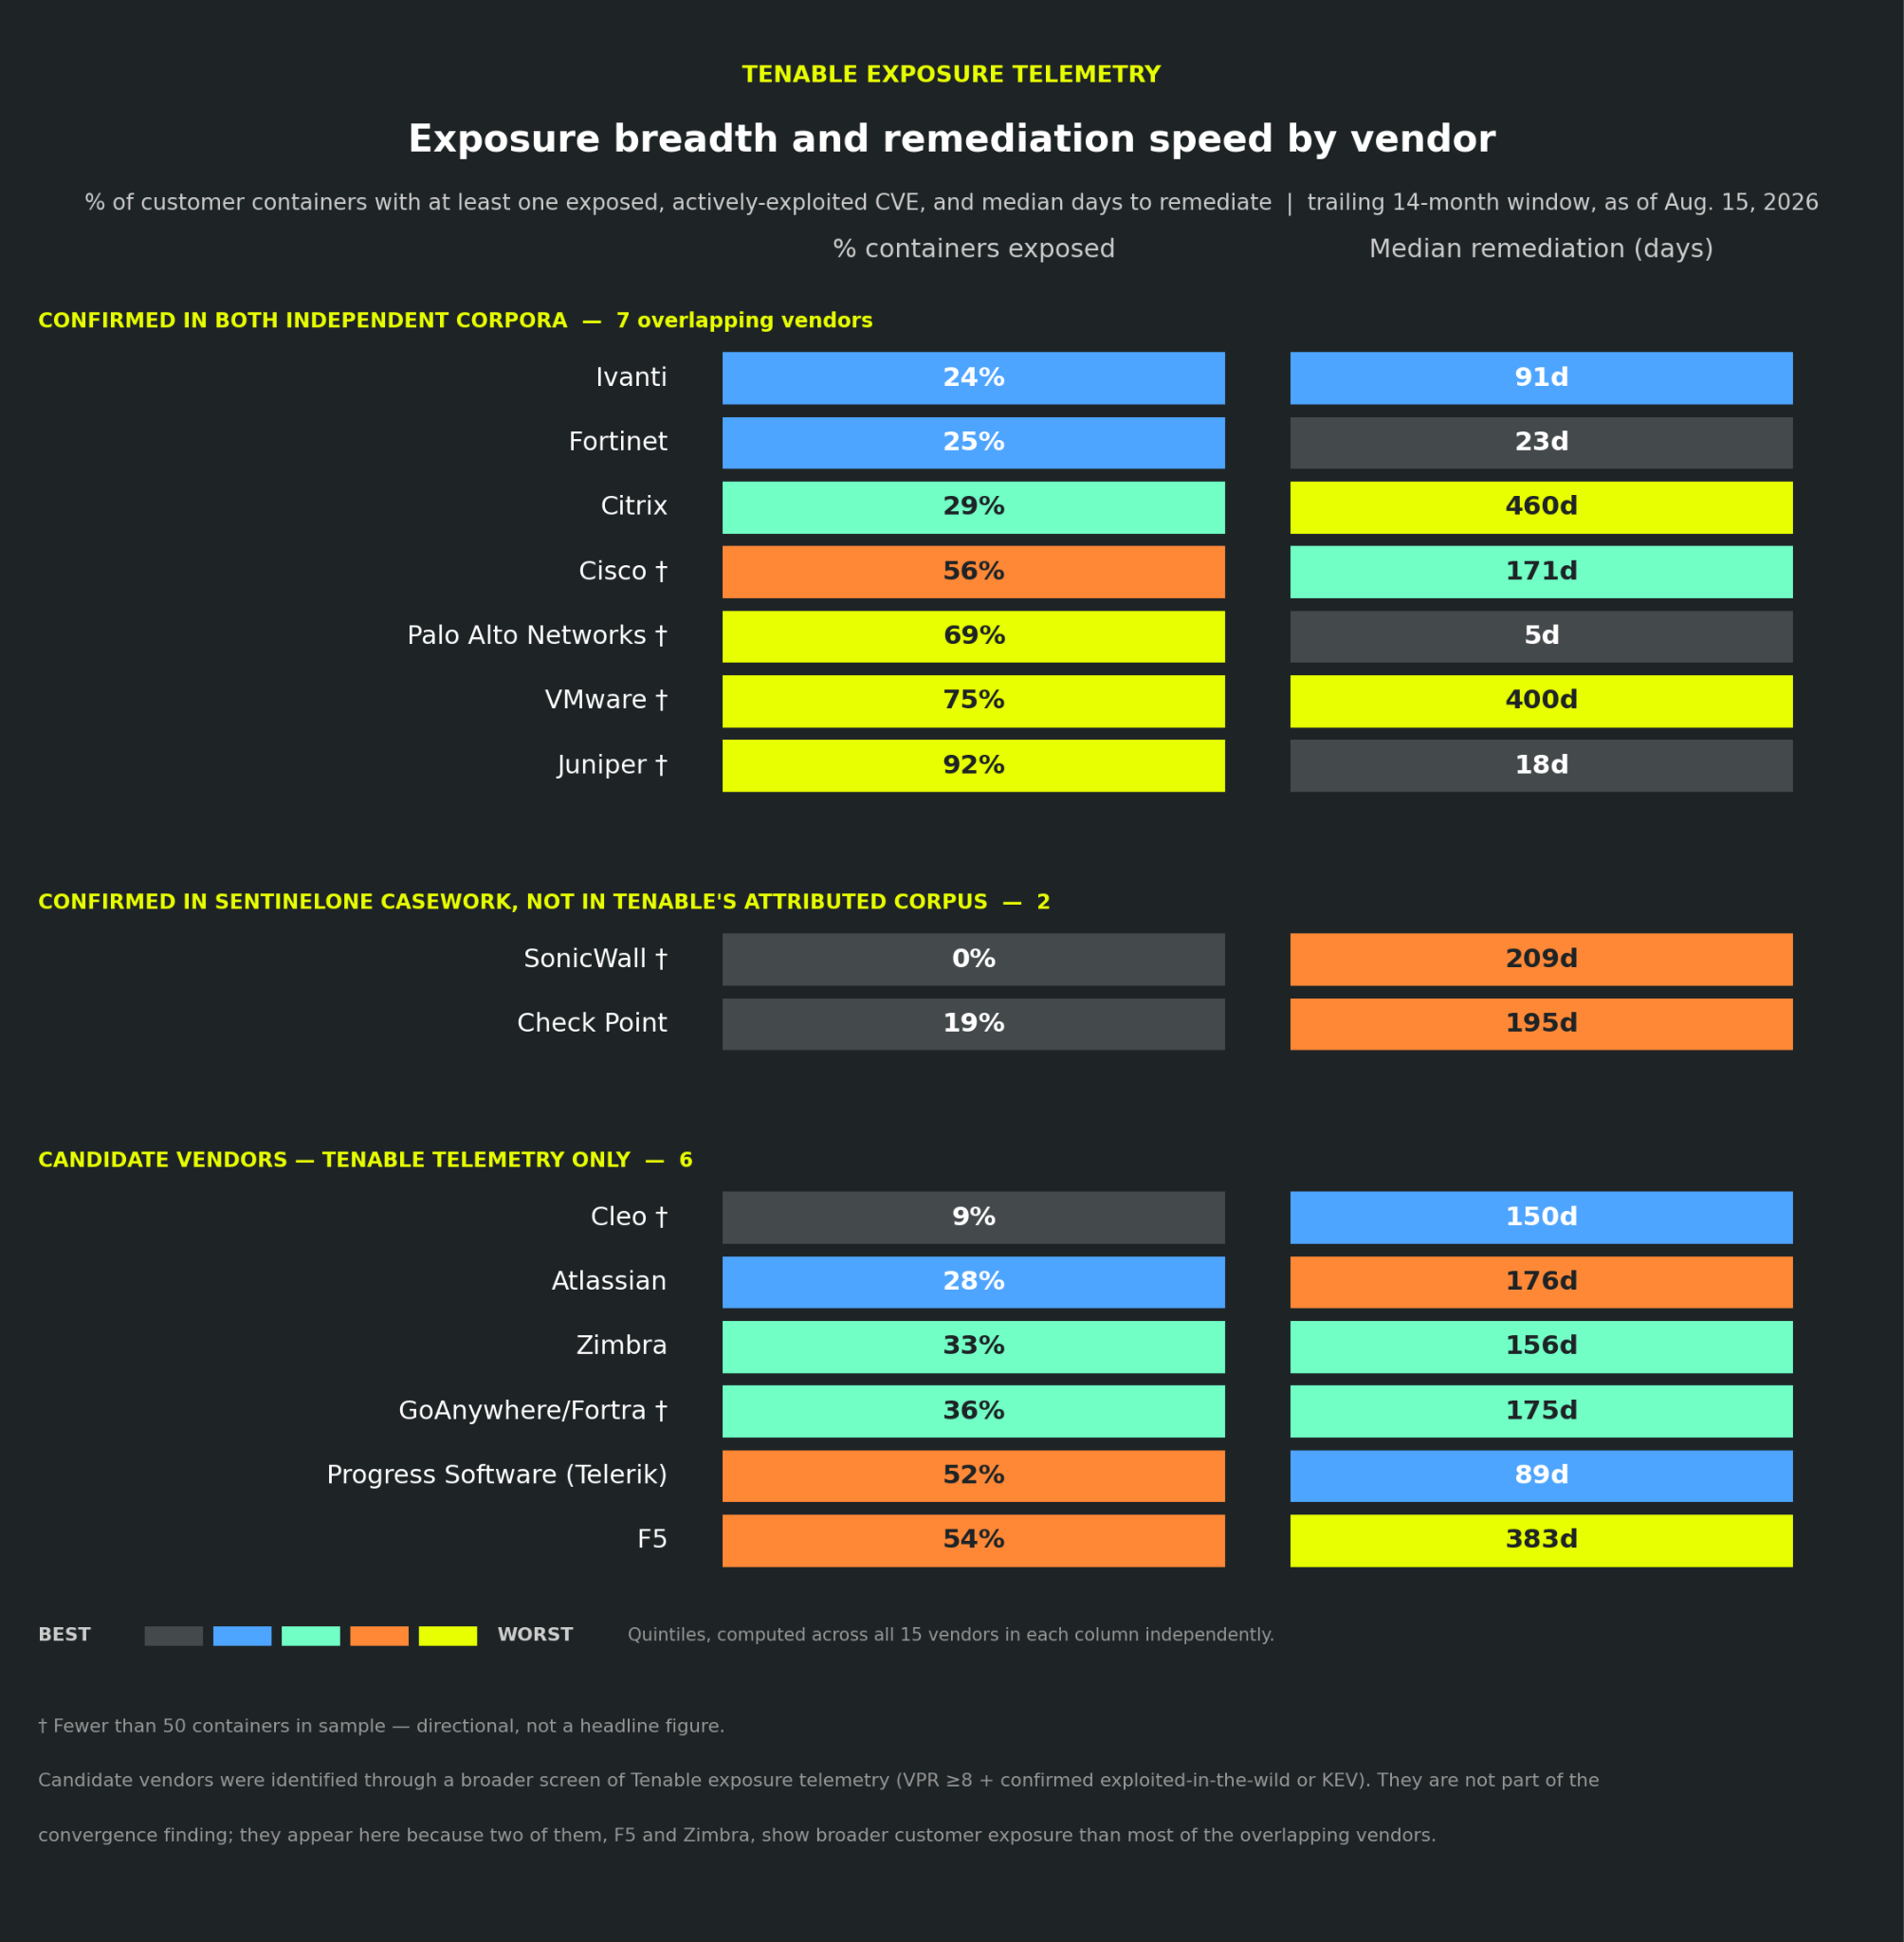
[شكل: خريطة توزيع المخاطر الحالية على مستوى الموردين (وحدة القياس على مستوى الحاوية، 15 موردًا). نسبة الحاويات التي تعرضت لمخاطر أمنية، التي تحتوي على أصل واحد على الأقل معرض حاليًا لواحدة أو أكثر من الثغرات الأمنية ذات الصلة (CVE). المصدر: نظام قياس التعرض عن بُعد من Tenable.]
تتصدر شركتا F5 وCitrix القائمة لأسباب مختلفة. من بين مزودي الخدمات الذين تتسم عيناتهم بقوة إحصائية، يُعد عملاء F5 الأكثر تعرضًا للخطر: حيث توجد في 53.8% من بيئات العملاء الخاضعة للمراقبة البالغ عددها 2,784 بيئة، التي تعمل بمنتجات F5، ثغرة أمنية مُسجلة في قاعدة بيانات الثغرات الأمنية CVE يتم استغلالها فعليًّا على الأقل. يُظهر عملاء Citrix أنماطًا في معالجة الثغرات هي الأبطأ: حيث يبلغ متوسط المدة اللازمة لتطبيق التصحيحات 461 يومًا، ولا يزال 71% من البيئات المتأثرة تحتوي على ثغرات أمنية مسجلة في قاعدة بيانات Citrix CVE لم يتم تصحيحها بعد مرور عام كامل. تتصدر شركة F5 قائمة حالات التعرض للمخاطر؛ بينما تتصدر شركة Citrix قائمة حالات التعرض المستمر.
النتائج في منتصف الترتيب أقل تباينًا مما كان متوقعًا. تتجمع شركات Check Point (18.6٪) وIvanti (24.1٪) وFortinet (24.9٪) وCitrix (28.8٪) ضمن نطاق يبلغ 10 نقاط في مجال الحاويات. تحتل شركة Fortinet، التي تحتل العناوين الرئيسية، مرتبة متوسطة وفقًا لهذا المقياس.
تُظهر شركات بيع العينات الرقيقة معدلات عالية للغاية، لكنها تتطلب توخي الحذر. تُظهر كل من Juniper (91.7٪) وVMware (75.0٪) وPalo Alto Networks (69.2٪) وCisco (56.2٪) نسب تعرض للحاويات تزيد عن 50٪، لكن عدد الحاويات في العينة لكل منها يقل عن 50. تُعد هذه الإحصائيات إشارات اتجاهية حقيقية، لكن ينبغي النظر إليها في سياق حجم العينة الصغير نسبيًّا.
الاستغلال المتسلسل هو ظاهرة منظمة. تظهر في مجموعة البيانات سلسلتان واضحتان من الثغرات المتسلسلة: Ivanti EPMM (حوالي 8.5 أشهر بين ثغرات CVE المتتالية التي تم استغلالها) وIvanti Connect Secure (حوالي 13 شهرًا). خط الإنتاج نفسه، ثغرة أمنية جديدة، استغلال متكرر. نشرت Tenable Research تقارير استشارية حول كلتا سلسلتي الثغرات الخاصة بـ Ivanti، حيث تتبعت كل رقم ثغرة أمنية CVE بدءًا من الكشف الأولي وصولاً إلى مرحلة الاستغلال الفعلي، وتُوسّع بيانات التعرض الواردة هنا نطاق هذا التحليل لتشمل الجداول الزمنية لإجراءات التصحيح التي اتخذتها المؤسسات، التي لم تكن متاحة وقت إصدار التقارير الاستشارية الأصلية. التهديد القادم في الطريق.
من يقف وراء الهجوم وماذا يستهدف؟ تفكيك شفرة مشهد الهجوم والمهاجمين
هذا ليس جهدًا موجهًا من خلال مجموعة معينة. تُعد البنية التحتية للأجهزة الطرفية نقطة تركيز أساسية للهجمات من جانب مجموعة كبيرة من المهاجمين وفئات الروابط.تُوثق مجموعة البيانات المشتركة بين Tenable وSentinelOne ثغرات أمنية يستغلها المهاجمون وتنتمي إلى خمس فئات مترابطة، وهي: الصين، وروسيا، وكوريا الشمالية، وإيران، والجهات الإجرامية (التي تحركها دوافع مالية).تستهدف الفئات الخمس جميعها، بشكل مستقل، أسطح الهجوم نفسها للموردين. يتم تصنيف كل إسناد في المجموعة في إحدى مستويات الثقة الثلاث المستمدة من معيار تقييم خماسي الأبعاد يقيّم مدى مباشرة الإسناد، ومصدر الدليل، وحداثته، ودوره في الاستغلال، وتأكيد المصدر. مستويات الثقة، من الأعلى إلى الأدنى، هي: مباشرة، أو متوافقة مع التقنية، أو مستنتجة.
تتناسب كثافة المهاجمين مع مدى تعرض الموردين للمخاطر. تواجه منتجات Fortinet أوسع نطاق من المهاجمين: 29 مهاجمًا مختلفًا يشكل تهديدًا موزعًا على خمس فئات متعددة.تليها شركة Citrix بـ 22 مشاركًا موزعين على خمس فئات، ثم Ivanti بـ 19 مشاركًا موزعين على أربع فئات، ثم Palo Alto Network بـ 9 مشاركين موزعين على ثلاث فئات، وأخيرًا Check Point بـ 6 مشاركين موزعين على فئتين. وقد أكد كل مورد رئيسي تعرضه لثغرات أمنية من خلال فئات متعددة من مصادر التهديد. لا يمكن إرجاع التعرض للمخاطر لأي مورد واحد إلى مجموعة تهديد واحدة، بل يمتد ليشمل أطرافًا متعددة.
يُعد المهاجمون المرتبطون بالصين الحالة الدراسية الأكثر موثوقية، حيث تظهر عبر تسعة بائعين في المجموعة، مع أربع ارتباطات من فئة DIRECT من مجموعة البيانات التي خضعت للتقييم وحدها. ولكن القيمة التحليلية هنا لا تكمن في أن الصين تستهدف الأجهزة الطرفية. هذا أمر راسخ. وتكمن الأهمية في أن الصين وروسيا وكوريا الشمالية وإيران ومشغلي فيروس الفدية يستهدفون جميعًا الأجهزة الطرفيةنفسها، كما توضح الأمثلة الواردة أعلاه.. إن منهجية الإسناد المنظمة هي التي تتيح تقديم هذا الادعاء بدقة: يمكننا التمييز بين التقارب المؤكد متعدد الروابط (أدلة من فئة "مباشر" على كلا الجانبين) والتقارب المُقيَّم (مستنتج، ويتطلب تأكيدًا).
ما تراه عملية الاستجابة للحوادث ولا تراه تقنية القياس عن بُعد
تُظهر بيانات التعرض للمخاطر الأجهزة التي يمكن الوصول إليها، والمعرضة للمخاطر، التي لم يتم تثبيت التصحيحات عليها. وتتناول عملية الاستجابة للحوادث ما حدث عندما تمكن المهاجمون من اختراق النظام: ما الذي وصلوا إليه، وما الذي استولوا عليه، وإلى أين توجهوا بعد ذلك. في حالات الاستجابة للأحداث والأمن الإلكتروني (DFIR) التي سجلتها SentinelOne التي شملت البنية التحتية للأجهزة الطرفية، استخدم المهاجمون بيانات الاعتماد المخزنة على الأجهزة، بالإضافة إلى صلاحيات الوصول التي كانت متوفرة لهذه الأجهزة بالفعل، للوصول إلى الأنظمة الداخلية.
سرقة بيانات الاعتماد من الأجهزة الطرفية
خلال ثلاث عمليات اختراق، تمكن المهاجمون من الوصول إلى المستوى الإداري لأجهزة FortiGate وأنشأوا حسابات إدارية غير مصرح بها. كما قاموا، في المرحلة الثانية، بتصدير إعدادات الأجهزة واستخراج بيانات الاعتماد التي يمكن استخدامها للتوغل أكثر في الشبكة. وقد تم توثيق اثنين من هذه العناصر الثلاثة بالتفصيل في مستند FortiGate Edge Intrusions.
في أحدهما، احتوت التهيئة التي تم تصديرها على بيانات اعتماد ربط LDAP لحساب خدمة الدليل. وقد استُخدم الحساب لاحقًا في تلك البيئة. وبعد بضع ساعات، أضاف المهاجم جهازي كمبيوتر إلى النطاق. لم يكن لدى أي منهما اسم مبدأ الخدمة (SPN)، وهو أمر غير مُعتاد في حالة الانضمام الشرعي إلى المجال. كانت السمة mS-DS-CreatorSID في كلا الحسابين تُشير إلى حساب الخدمة المسروق.
ولقد لاحظنا نشاطًا مشابهًا على جهاز Ivanti Cloud Services Appliance في أواخر عام 2024. قام أحد المهاجمين المرتبطين بالصين بربط الثغرة الأمنية CVE-2024-8963 بالثغرة الأمنية CVE-2024-8190 قبل الكشف العلني الأول عن الثغرة الأولى في السلسلة. بعد أن تمكن المخترق من الوصول إلى النظام، جمع مفاتيح SSH وبيانات اعتماد أخرى مخزنة. وقد تم توثيق تلك المهمة باعتبارها النشاط (F) في Follow the Smoke.
لم توفر هذه الأجهزة نظام القياس عن بُعد التقليدي الخاص بنقاط النهاية. وكان علينا تتبع هذه الأنشطة لتشمل سجلات المصادقة، وكائنات Active Directory التي تم إنشاؤها حديثًا، والاستخدام اللاحق لبيانات الاعتماد التي تم الحصول عليها من الأجهزة.
عندما يتعذر تأكيد متجه الوصول الأولي
في ديسمبر 2025، كشفت شركة Fortinet عن الثغرة الأمنية CVE-2025-59718، وهي ثغرة تسمح بتجاوز عملية المصادقة في تكامل FortiCloud SSO الخاص بها، وتؤثر على نظام FortiOS ومنتجات أخرى. وبعد عدة أسابيع، كشفت شركة Fortinet عن الثغرة الأمنية CVE-2026-24858. وقد أتاح هذا الخلل الثاني للمهاجم الذي يمتلك حسابًا على FortiCloud وجهازًا مسجَّلًا إمكانية تسجيل الدخول إلى أجهزة تابعة لعملاء آخرين عند تفعيل ميزة تسجيل الدخول الموحد (SSO) في FortiCloud.
وكان لهذا التداخل أهمية في إحدى العمليات الثلاث المذكورة أعلاه. وقد كان الجهاز يعمل بإصدار متأثر بكلتا الثغرتين الأمنيتين (CVE)، لكن السجلات المتاحة لم تُظهر متى أو كيف تمكن المهاجم من الوصول لأول مرة. أظهرت أقدم الأنشطة الخبيثة التي تم رصدها وجود حساب مسؤول محلي غير مصرح به. وبعد بضع دقائق، وثق أحد مسؤولي المجال هويته من مجموعة عناوين VPN الخاصة بالجهاز. أظهرت بيانات التعرض أن الجهاز كان عرضة لكلا الثغرتين (CVE)، لكن هذا الأمر وحده لم يثبت كيف تم اختراقه. لقد تعاملنا مع كليهما على أنهما ناقلان محتملان للاختراق، غير مؤكدين، في مرحلة الوصول الأولي.
إساءة استخدام صلاحيات الوصول الإدارية الموثوقة
في إحدى مهام الاستجابة للأحداث والأمن الإلكتروني (DFIR) التي قامت بها شركة SentinelOne التي تعلقت بجهاز FortiManager، سمحت الثغرة الأمنية CVE-2024-47575 لجهاز غير مصرح له بالتسجيل في الجهاز عبر بروتوكول الإدارة. وسجل مدخلان في السجل، بفارق ثوانٍ بينهما، عملية التسجيل غير المصرح بها وتغيير الإعدادات الذي أعقبها. ومن ثم أنشئ المهاجم ملفًا مضغوطًا يحتوي على إعدادات الأجهزة الخاضعة للإدارة، التي قد تكشف عن بيانات الاعتماد والعناوين وتفاصيل تتعلق بالشبكة. وقد كان المهاجم موجودًا منذ حوالي شهر قبل أن يكتشف العميل هذا النشاط.
وفي هجوم منفصل، استخدم مهاجم سلسلة من الهجمات شملت حقن SQL، والمصادقة عبر تمرير التجزئة (pass-the-hash)، وتجاوز المصادقة، استهدف بها وحدة تحكم SonicWall GMS المتصلة بالإنترنت (CVE-2023-34133، وCVE-2023-34132، وCVE-2023-34124). كما أنشأ المهاجم حسابات إدارية على منصة يديرها مزود خدمات مُدارة، ثم استخدم حق الوصول المشترك المتاح لديه للدخول إلى بيئات متعددة تابعة للعملاء. وقد كان معظم حركة المرور الناتجة عن ذلك مرتبطًا بالإعلانات، مما دفعنا إلى استنتاج أن البنية التحتية كانت تُستخدم في عمليات الاحتيال عبر النقرات.
كان كل مهاجم يسعى إلى تحقيق أهداف مختلفة. حيث قام أحدهم بجمع بيانات التكوين والمعلومات المتعلقة بالشبكة. أما الآخر فقد استغل إمكانية الوصول لتحويل الأنظمة الموجودة في عدة بيئات إلى خوادم وكيلة.وفي كلتا الحالتين، حصل المهاجم على صلاحية الوصول التي كانت المنظمة قد منحتها بالفعل لمنصة الإدارة. تُظهر هذه الحالات الفرق بين الرأيين: حيث يحدد نظام رصد التعرض الجهاز المعرض للخطر، بينما توضح عملية الاستجابة للحوادث ما تم الاستيلاء عليه من الجهاز والوجهة التالية التي اتجه إليها المهاجم.
ما الذي يمكن فعله حيال ذلك؟
حدث أجهزة F5 وأجهزة Citrix Edge على الفور يجمع هذان الموردان بين أعلى معدلات التعرض وأطول الجداول الزمنية لإصلاح المشكلات، وذلك استنادًا إلى عينات موثوقة إحصائيًا. ابحث عن استراتيجيات لتقليل الوقت اللازم لإصلاح الثغرات الأمنية، لا سيما تلك التي تُستخدم في أغراض هجومية. بالإضافة إلى ذلك، يُنصح بتقليل مساحة التعرض للهجمات من خلال تقليص ميزات النظام المفعّلة على هذه الأجهزة، وتطبيق استراتيجية الدفاع المتعمق عبر تشغيل الأجهزة الطرفية في وضع الحماية لتقليل فرص التحرك الجانبي.
تدقيق عمليات نشر Ivanti Connect Secure وEPMM. إن الاستغلال المتسلسل الذي تتم ملاحظته في دورات تتراوح مدتها بين 8.5 و13 شهرًا يعني أن الثغرة الأمنية القابلة للاستغلال التالية (CVE) في خطوط الإنتاج هذه هي مسألة توقيت، وليست مسألة احتمالية. وينبغي على المؤسسات التي تستخدم منتجات Ivanti Edge أن تفترض أنها ستواجه ثغرة أمنية جديدة يتم استغلالها بشكل نشط خلال العام المقبل، وأن تُخطط لقدرتها على تطبيق التصحيحات وفقًا لذلك.
تنفيذ اتفاقيات مستوى الخدمة (SLA) الخاصة بالتصحيحات الخاصة بالأجهزة الطرفية. تُظهر «مفارقة التأخير في الإصلاح» أن أطر الأولويات العامة لا تُترجم إلى إصلاحات أسرع على الأجهزة الموجودة على حدود الشبكة. تستلزم الأجهزة الطرفية والبنية التحتية للشبكة جداول زمنية مخصصة لإصلاح المشكلات تكون أقصر من الجداول الزمنية الافتراضية للمؤسسة، ومتناسبة مع مستوى المخاطر المرتفع.
تعامل مع تعرض الأجهزة الطرفية للمخاطر باعتباره أولوية مشتركة بين الإشارات. تُحدد عوامل الإسناد ودرجة الخطورة وحجم التعرض للمخاطر تصنيف الثغرات الأمنية المختلفة في البنية التحتية الحيوية على أنها "ذات أولوية قصوى". تحتاج المؤسسات إلى الإشارات الثلاث كلها لتحقيق تغطية كاملة. إن برنامج إدارة الثغرات الأمنية الذي يعتمد في تحديد الأولويات حصريًّا على النظام العام لنقاط الثغرات الأمنية (CVSS) سيُقلل بشكل منهجي من أهمية الثغرات الأمنية (CVE) التي تتوفر بشأنها أدلة قوية على استغلالها، ولكنها تحصل على درجات متواضعة في مقياس الخطورة، والعكس صحيح. وتتيح منصة إدارة التعرض للمخاطر Tenable One اتباع هذا النهج الشامل الذي يجمع بين الإشارات المختلفة، وذلك من خلال دمج درجة خطورة الثغرات الأمنية، ومعلومات التعرض للمخاطر، وسياق الأصول، وبيانات التعرض للمخاطر في واجهة عرض موحدة لتحديد الأولويات.
تحديد الأنظمة المتأثرة
يُمكن لعملاء Tenable استخدام لوحة معلومات Tenable Vulnerability Watch لمراقبة تصنيفات جميع الثغرات الأمنية (CVE) التي تمت مناقشتها في هذا التحليل. ويُمكن الاطلاع على قائمة المكونات الإضافية لـ Tenable الخاصة بالثغرات الأمنية التي تمت مناقشتها في هذا التحليل على الصفحات الفردية للثغرات الأمنية (CVE) على tenable.com/cve فور إصدارها. يعرض هذا الرابط جميع المكونات الإضافية المتاحة لكل ثغرة أمنية، بما في ذلك المكونات الإضافية المرتقبة في تدفقات المكونات الإضافية قيد التطوير لدينا.
الحصول على مزيد من المعلومات
- مراقبة الثغرات الأمنية من Tenable
- SentinelOne – ما تكشفه مجموعتان مستقلتان من البيانات عن هوية من يستغل نظام الحماية الخارجي الخاص بك
- - قسم أبحاث التهديدات في SentinelOne (PurpleHaze, SonicWall SMA1000)
- FortiGate Edge Intrusions – SentinelOne
- Follow the Smoke – SentinelOne
- - كتالوج الثغرات الأمنية المعروفة التي تم استغلالها التابع لوكالة الأمن الإلكتروني والبنية التحتية (CISA)
انضم إلى فريق العمليات الخاصة للأبحاث (RSO) التابع لـ Tenable على Tenable Connect لمزيد من النقاشات حول أحدث التهديدات الإلكترونية.
تعرف على المزيد حول منصة Tenable One، منصة إدارة التعرض للمخاطر لسطح الهجوم الحديث.
الملحق: المنهجية وبناء قاعدة البيانات البحثية
منهجية وتفاصيل بناء قاعدة البيانات البحثية. تم تكوين مجموعة Tenable المكونة من 33 ثغرة أمنية من خلال دمج الثغرات الأمنية التي سجلت أعلى معدل استغلال وأوسع نطاق استخدام من خلال المهاجمين، وإزالة التكرارات منها؛ وقامت SentinelOne بالتحقق من صحة الثغرات الأمنية الخاصة بـ 14 موردًا، وتعكس نظرة الشاملة التي تضم 66 ثغرة أمنية نتائج 12 شهرًا من العمل على حالات استجابة للأحداث والأمن الإلكتروني (DFIR) بعد إزالة النتائج الإيجابية الخاطئة. وبالجمع بين مجموعتي البيانات، تم تحديد 82 ثغرة أمنية فريدة مختلفة، تظهر 17 منها في كلتا المجموعتين. ويُضاف إلى هذه المصادر مجموعة بيانات مُنظمة خاصة بتحديد المسؤولية تتألف من 93 زوجًا من الثغرات الأمنية والمهاجمين وتشمل ما يقارب 39 مهاجمًا معروفًا وخمس فئات من الروابط.
لماذا تتبع Tenable هذه الثغرات الأمنية (CVE)؟ تأتي مجموعة Tenable من مجال إدارة التعرض للمخاطر. يتم إدخال ثغرة أمنية (CVE) إلى النظام من خلال برنامج مراقبة الثغرات الأمنية، الذي يصنف الثغرات الأمنية إلى فئتين: المُستغلة حاليًا أو المحتمل استغلالها، كما يتم تقييمها أيضًا من خلال تقييم أولوية الثغرات الأمنية (VPR). السؤال الذي تتم الإجابة عليه هو سؤال توجيهي: من بين كل ما تم نشره فعليًّا في بيئات العملاء، ما الذي ينبغي إعطاؤه الأولوية وتصحيحه أولاً؟يتم تحديد المهاجم لاحقًا استنادًا إلى مصادر موثوقة ومُقيَّمة من حيث درجة الثقة (مثل النشرات الاستشارية الفيدرالية بشأن الأمن الإلكتروني).
لماذا تتبع SentinelOne هذه الثغرات الأمنية (CVE)؟ تأتي حزمة منتجات SentinelOne من الاتجاه المعاكس: الاستجابة للحوادث. يستحق أحد العناصر المعرَّفة في قاعدة الثغرات الأمنية (CVE) أن يُدرج ضمن تقريرهم عن استجابة الحوادث والأمن الإلكتروني (DFIR) لفترة 12 شهرًا، لأن فريق الاستجابة اكتشف استخدامه في عملية اختراق حقيقية — حيث شكّل ناقل الوصول الأولي في حادثة أبلغهم بها أحدهم. السؤال الذي تتم الإجابة عليه هو سؤال جنائي: ماذا حدث هنا، ومن الفاعل؟ يتحدد نطاق التغطية بناءً على الجهة التي تعاقدت معهم، وليس بناءً على عدد المستخدمين.
ما المقصود بـ«التداخل» هنا. تم قياس التداخل على مستويين، وتختلف الإجابة بشكل كبير اعتمادًا على المستوى الذي تستخدمه.
على مستوى الثغرة الأمنية الفردية، لا تتقاطع هاتان المجموعتان إلا نادرًا.لا يوجد سوى 17 من أصل 82، أي 21٪، من الثغرات الأمنية الشائعة (CVEs) المشتركة بينهما. لا تركز شركتا Tenable وSentinelOne، في الغالب، على الثغرات الأمنية نفسها. ومع ذلك، تتلاقى مجموعات البيانات على مستوى المنتج. يظهر 11 من أصل 14 موردًا في مجموعة الثغرات الأمنية الشائعة الرئيسية لشركة Tenable ضمن المشهد الشامل لـ DFIR على مدى 12 شهرًا الخاص بشركة SentinelOne – وهو ما يمثل نسبة تقارب تبلغ 79%: Fortinet، وCitrix، وIvanti، وPalo Alto Networks، وCisco، وJuniper، وVMware، وMicrosoft، وOracle، وCrushFTP، وإطار عمل React التابع لشركة Meta.وهذا يمثل نسبة تقارب تبلغ 79% على مستوى المورد مقابل 21% على مستوى قاعدة بيانات الثغرات الأمنية. ولم تستوفِ ثلاث شركات المعايير المطلوبة: فقد غابت شركتا Apache وSAP عن حالات العمل التي تعاملت معها SentinelOne، أما الحالة الوحيدة المتعلقة بشركة Progress التي عملوا عليها فقد أُغلقت باعتبارها إشارة خاطئة. وإذا قصرنا المقارنة على البنية التحتية للأجهزة الطرفية وبنية الوصول عن بُعد على وجه التحديد، فإن نسبة التوافق تصل إلى 100٪ تمامًا. وقد حددت قاعدة بيانات شركة Tenable بشكل مستقل سبعة موردين في مجال حلول الأجهزة الطرفية (وهم: Fortinet، وCitrix، وIvanti، وPalo Alto Network، وCisco، وJuniper، وVMware). وتظهر الحالات السبع جميعها في سجلات الحالات الخاصة بشركة SentinelOne. توصل فريقان، كان كل منهما يعمل على أدلة غير مترابطة ولأغراض غير مترابطة، إلى قائمة الموردين السبعة نفسها، مع تداخل ما يقارب ثغرة أمنية من كل خمس ثغرات أمنية بينهما.
لماذا يُعد هذا الفصل بين الأمرين فارقًا جوهريًا لا يمكن تجاهله؟ عبارة "ثغرات أمنية مختلفة، الموردين نفسهم" ليست نسخة أضعف من عبارة "الثغرات الأمنية نفسها". إنه ادعاء مختلف وأكثر قابلية للتنفيذ.ولو كانت مجموعتا البيانات قد اتفقتا على الثغرات الأمنية (CVE) نفسها، لكان الأمر يعني أن عددًا محدودًا من الثغرات الأمنية المحددة يتعرض للاستغلال على نطاق واسع: فما أن يتم إصلاحها حتى يتقلص حجم المشكلة. وما تظهره البيانات فعليًّا هو أن المهاجمين المدعومين من الدول والجهات الإجرامية يتجهان بشكل مستقل إلى المجموعة الصغيرة نفسها من موردي منتجات الأجهزة الطرفية والوصول عن بُعد، ثم تجد كل منهما طريقتها الخاصة للدخول إلى هذه السوق. الهدف الثابت هو سطح الهجوم الخاص بالمورد. إن إصلاح ثغرة Ivanti CVE لهذا الربع لا يزيل شركة Ivanti من قائمة أهداف أي جهة.
إن جميع أسماء المنتجات والشعارات والعلامات التجارية الخاصة بالجهات الخارجية المذكورة في هذا المنشور هي ملك لأصحابها المعنيين، وتُستخدم لأغراض التعريف فقط. ولا يعني استخدام هذه الأسماء والشعارات والعلامات التجارية وجود أي انتماء أو تأييد أو رعاية أو ارتباط مع الجهة الخارجية.
تعرف على المزيد
تعرف على المزيد
مقالات ذات صلة

- Exposure Management
- Vulnerability Management
Tenable One
/products/network-monitor طلب عرض توضيحي
منصة إدارة التعرض للمخاطر المدعومة بالذكاء الاصطناعي الرائدة عالميًا.
شكرًا لك
شكرًا لاهتمامك بـ Tenable One.
سيتواصل معك أحد مندوبينا في القريب العاجل.
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success