حسّن سلامتك الإلكترونية باستخدام سياسات أمنية قوية
اكتشاف المنافذ المفتوحة، وغياب المصادقة متعددة العوامل (MFA)، والبيانات غير المشفرة — وهي علامات تدل على سوء الممارسات الأمنية الإلكترونية وتعد من الأسباب الرئيسية لحدوث الانتهاكات. اكتشاف التغييرات غير المصرح بها أو التي تقع خارج النطاق المسموح به قبل أن تؤدي إلى خروج الأصول عن الامتثال وزيادة المخاطر.
حافظ على السلامة الإلكترونية باستخدام سياسة تعرض للمخاطر قابلة للتنفيذ
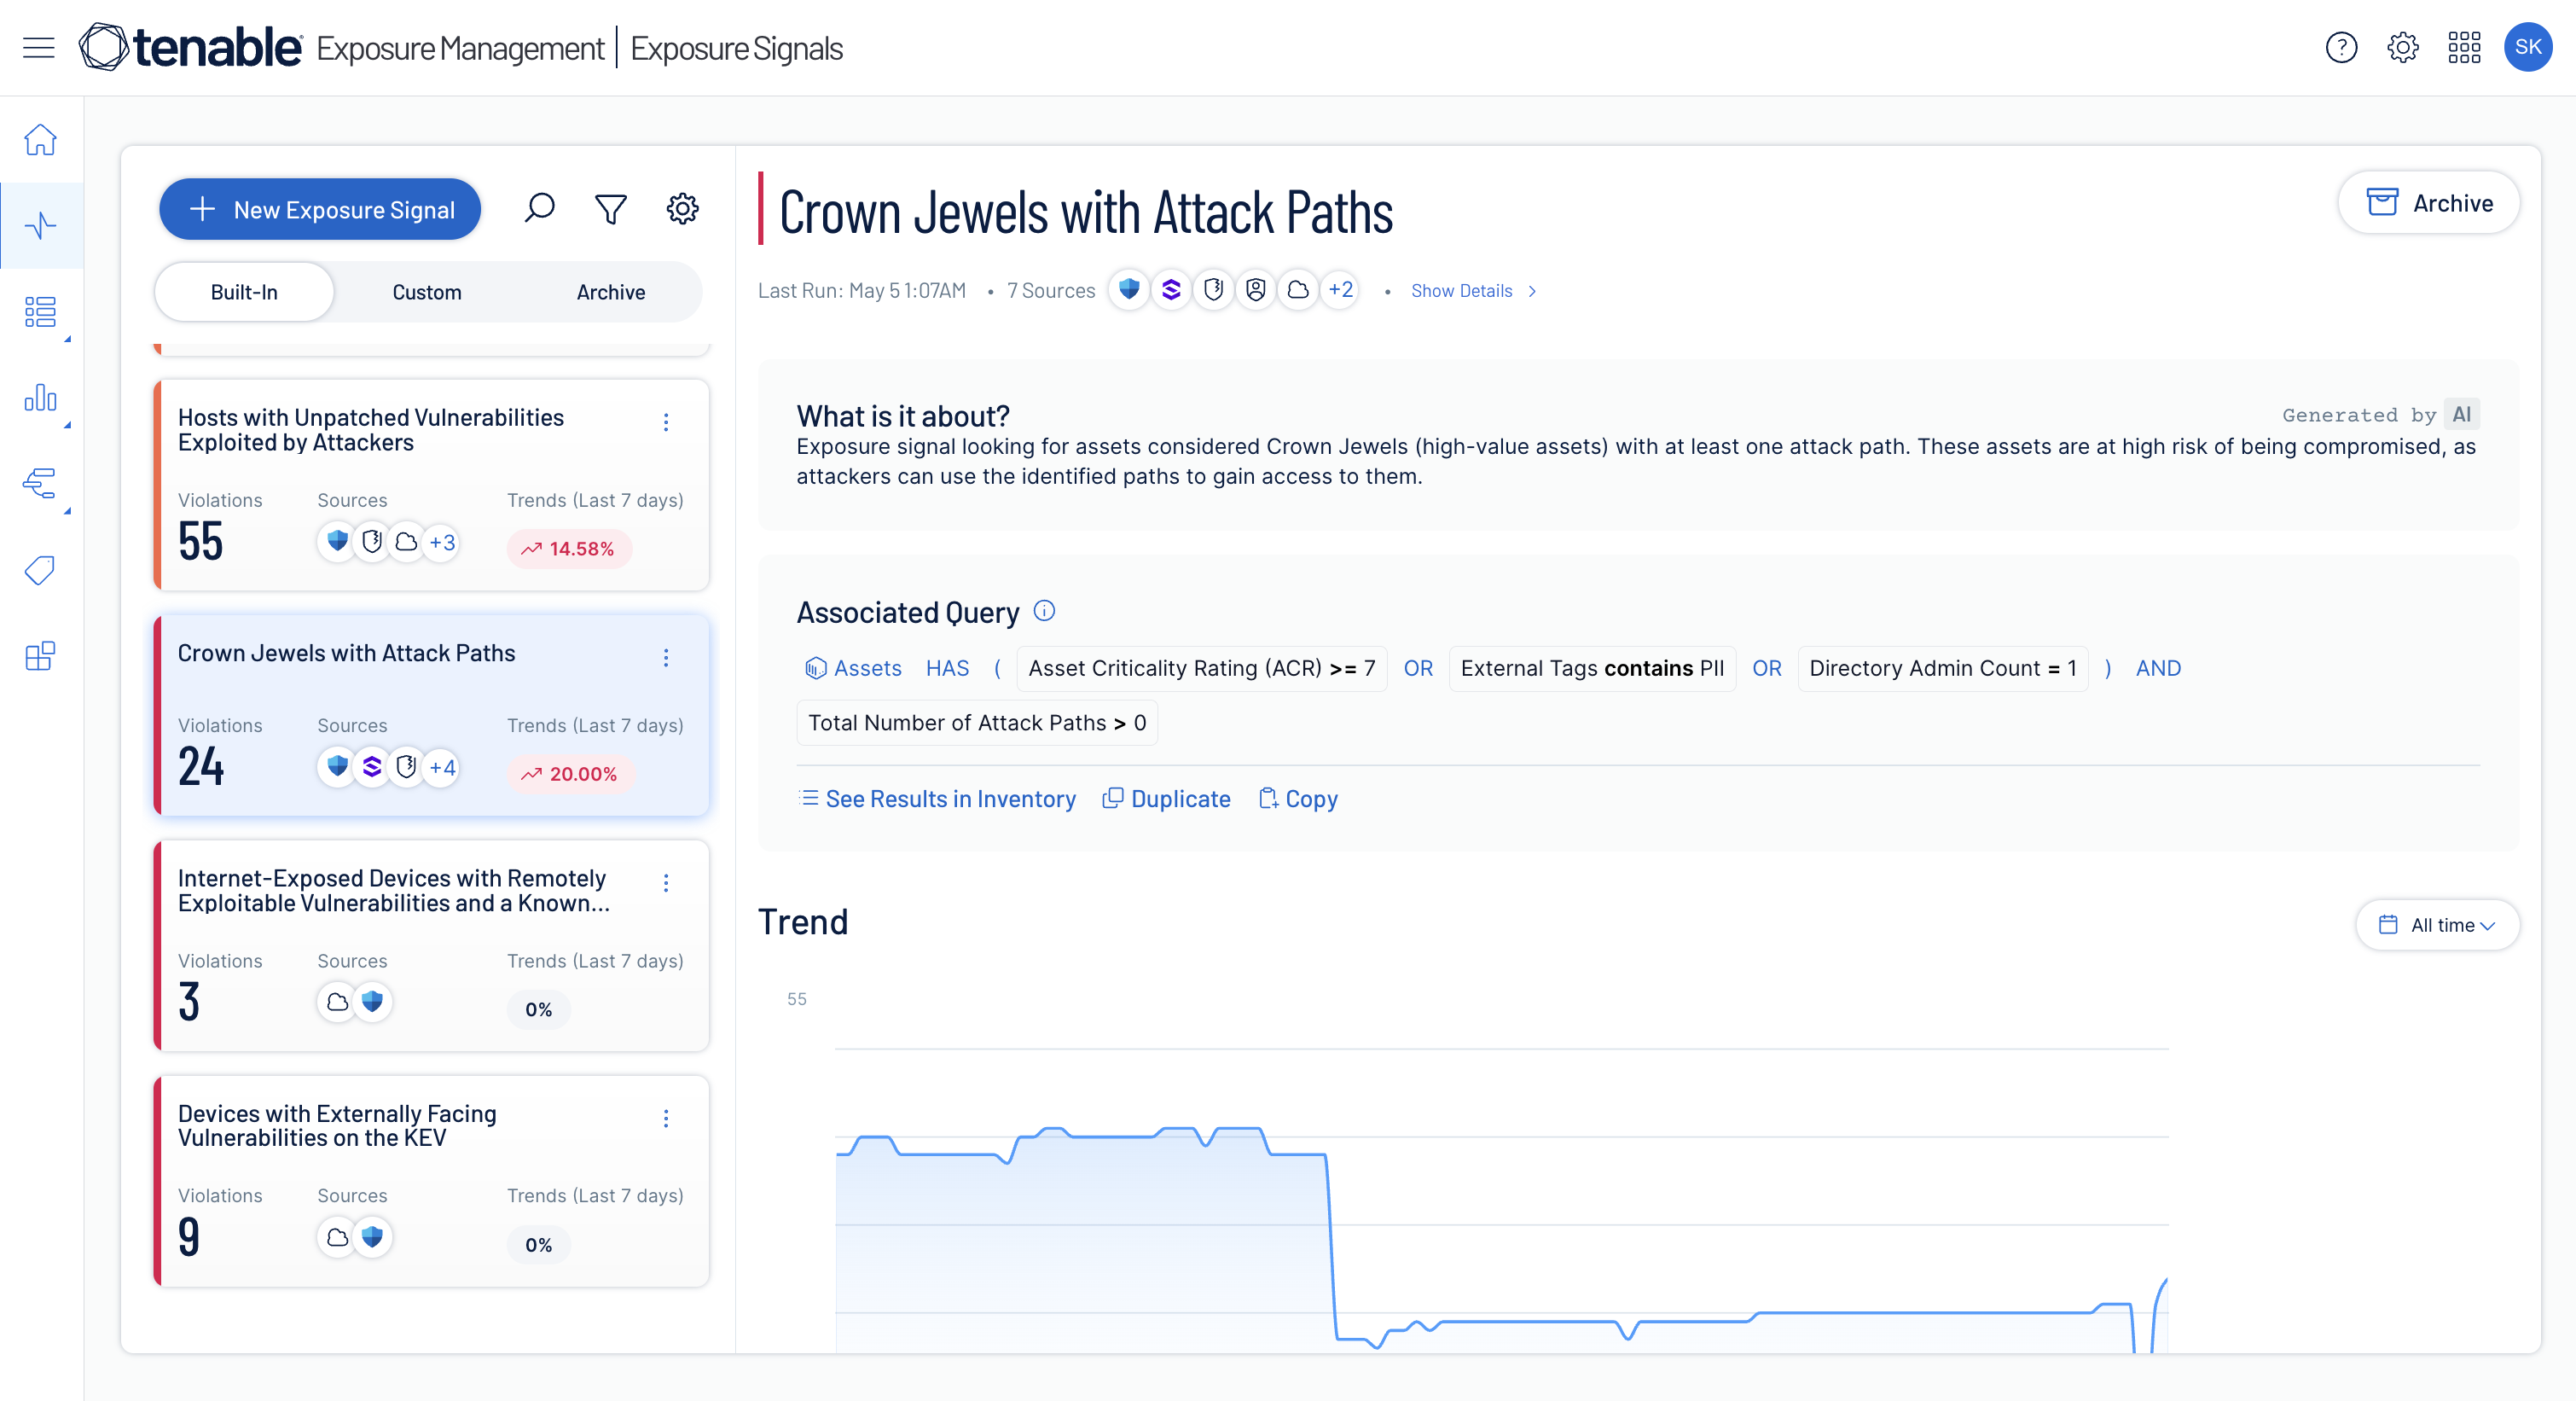
حدد مجموعات المخاطر الضارة للقضاء على احتمال حدوث عملية اختراق.
تعزيز السلامة الإلكترونية من خلال الإدارة الاستباقية للتعرض للمخاطر
تحديد نهج التعرض للمخاطر
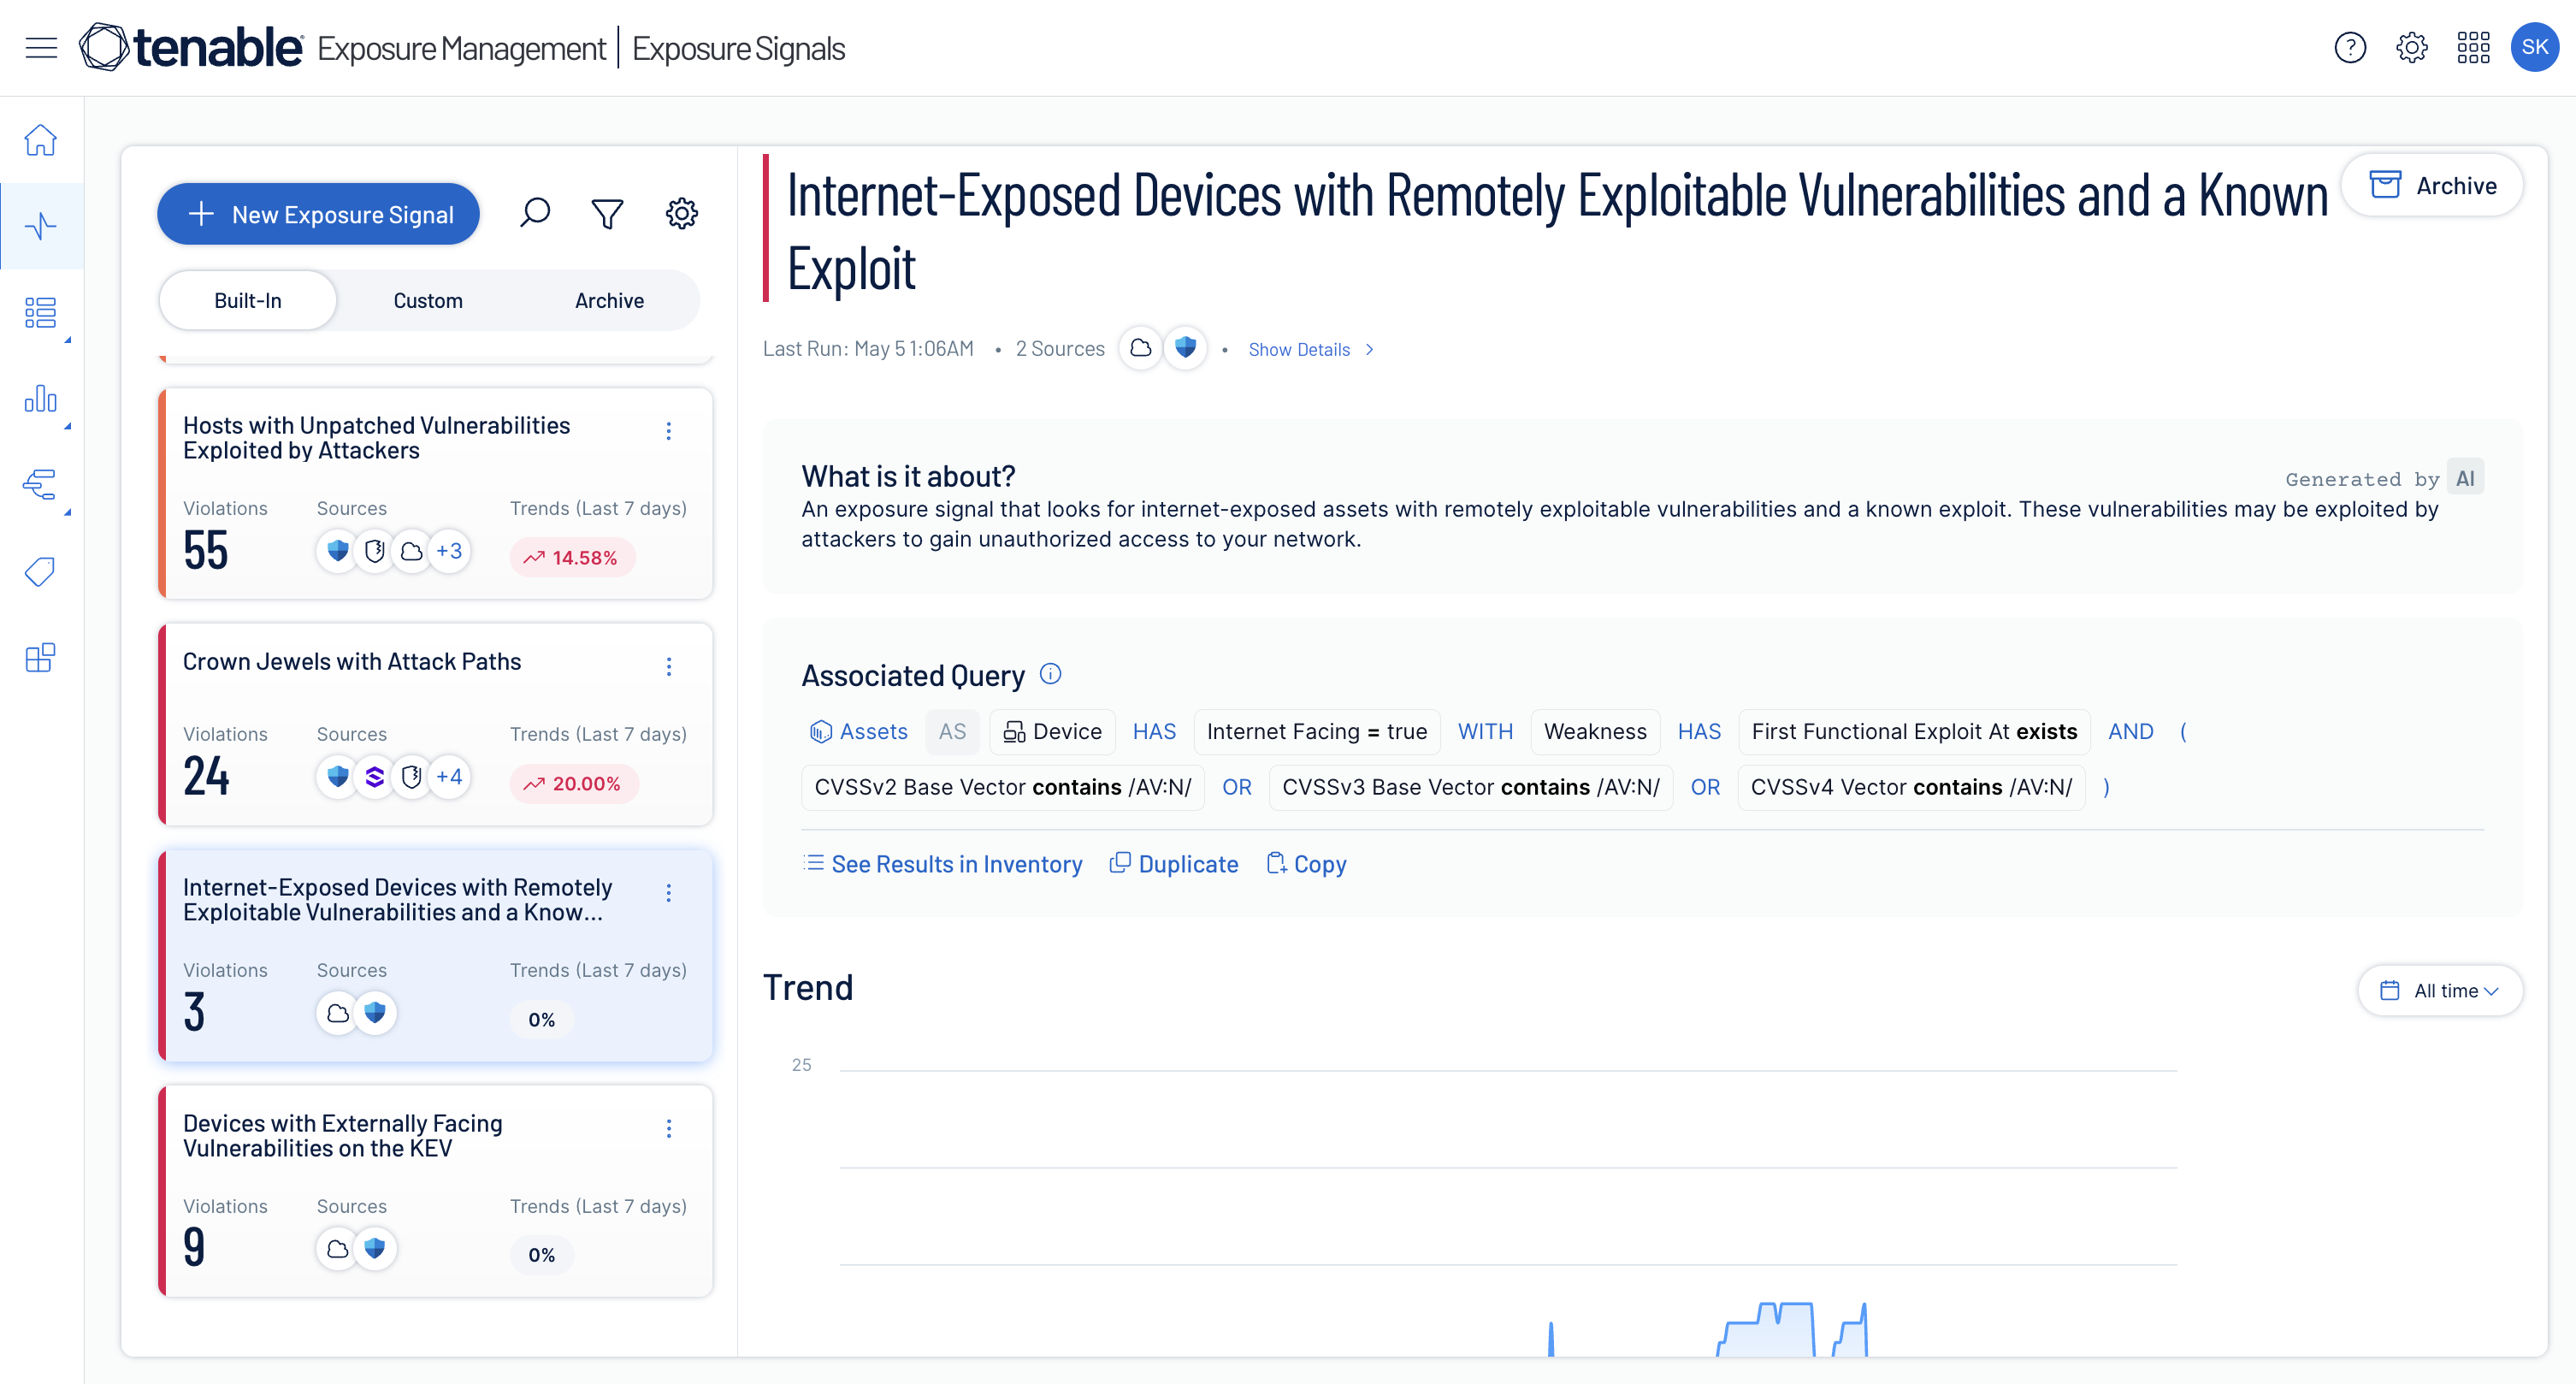
حدد سياسة التعرض للمخاطر بطريقتك
استفد من سياق التعرض للمخاطر من Tenable وأدواتالجهات خارجية المدمجة لتطبيق السياسات المعدة مسبقًا أو إنشاء سياسات مخصصة مصممة خصيصًا لتلبية الاحتياجات الفريدة لمؤسستك.
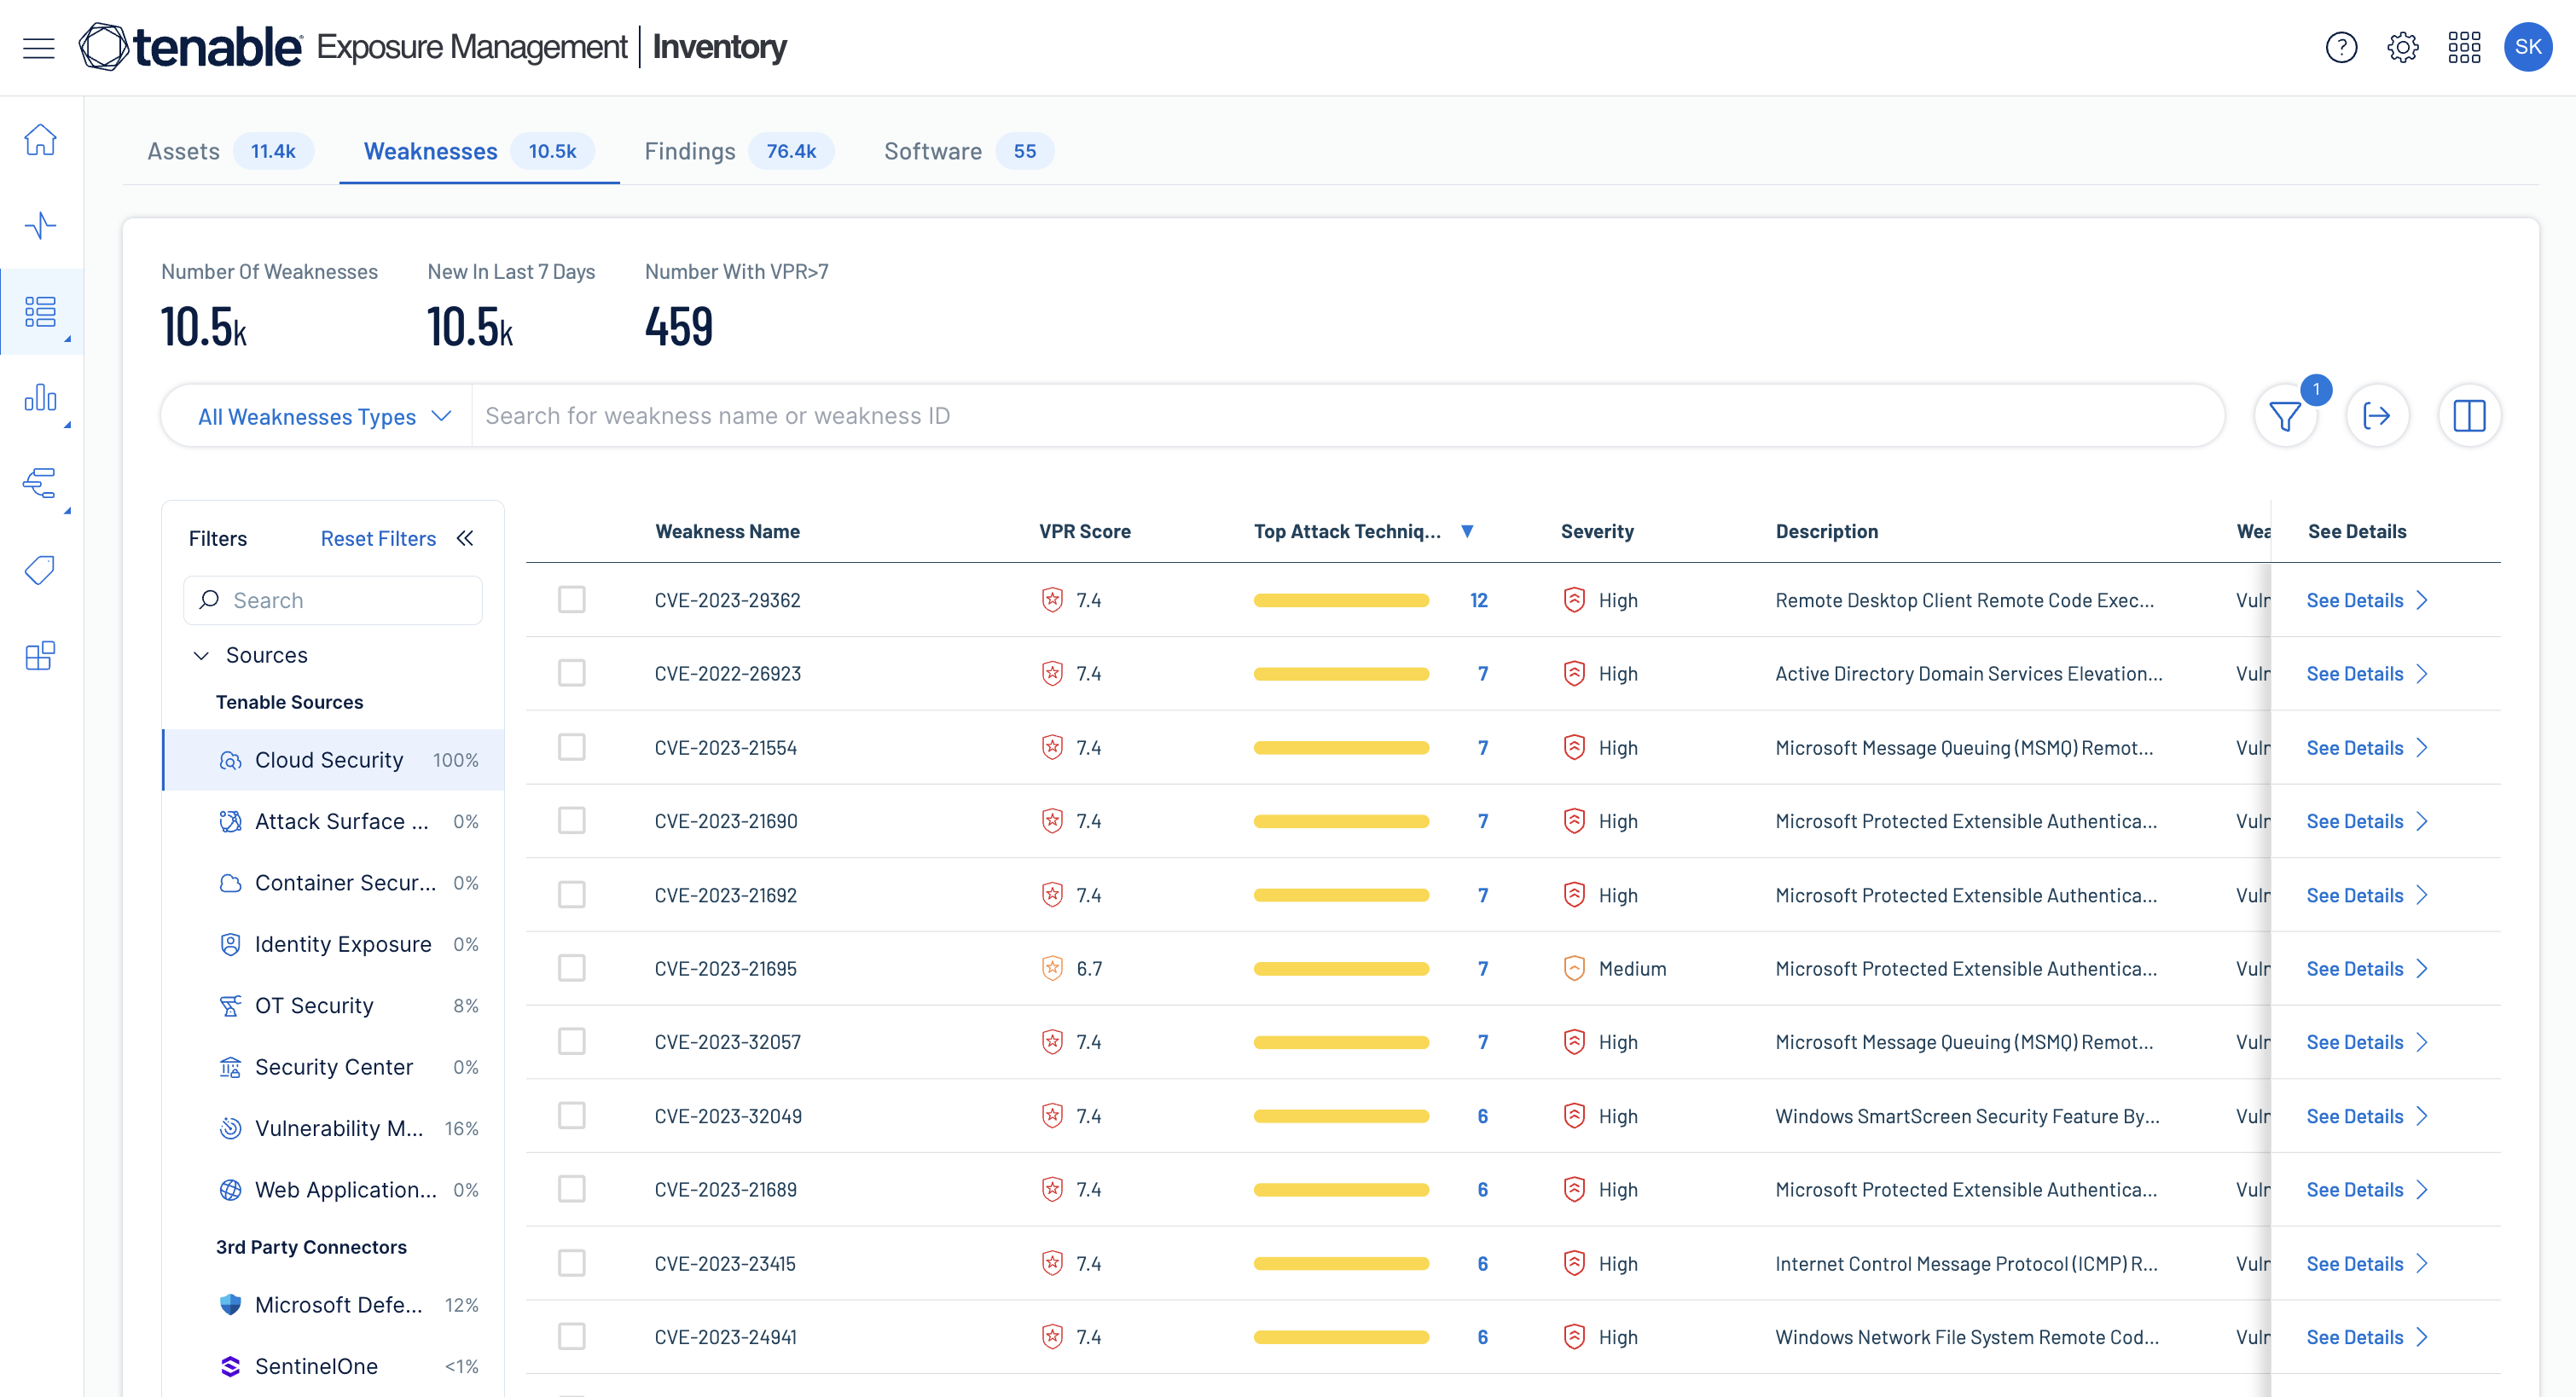
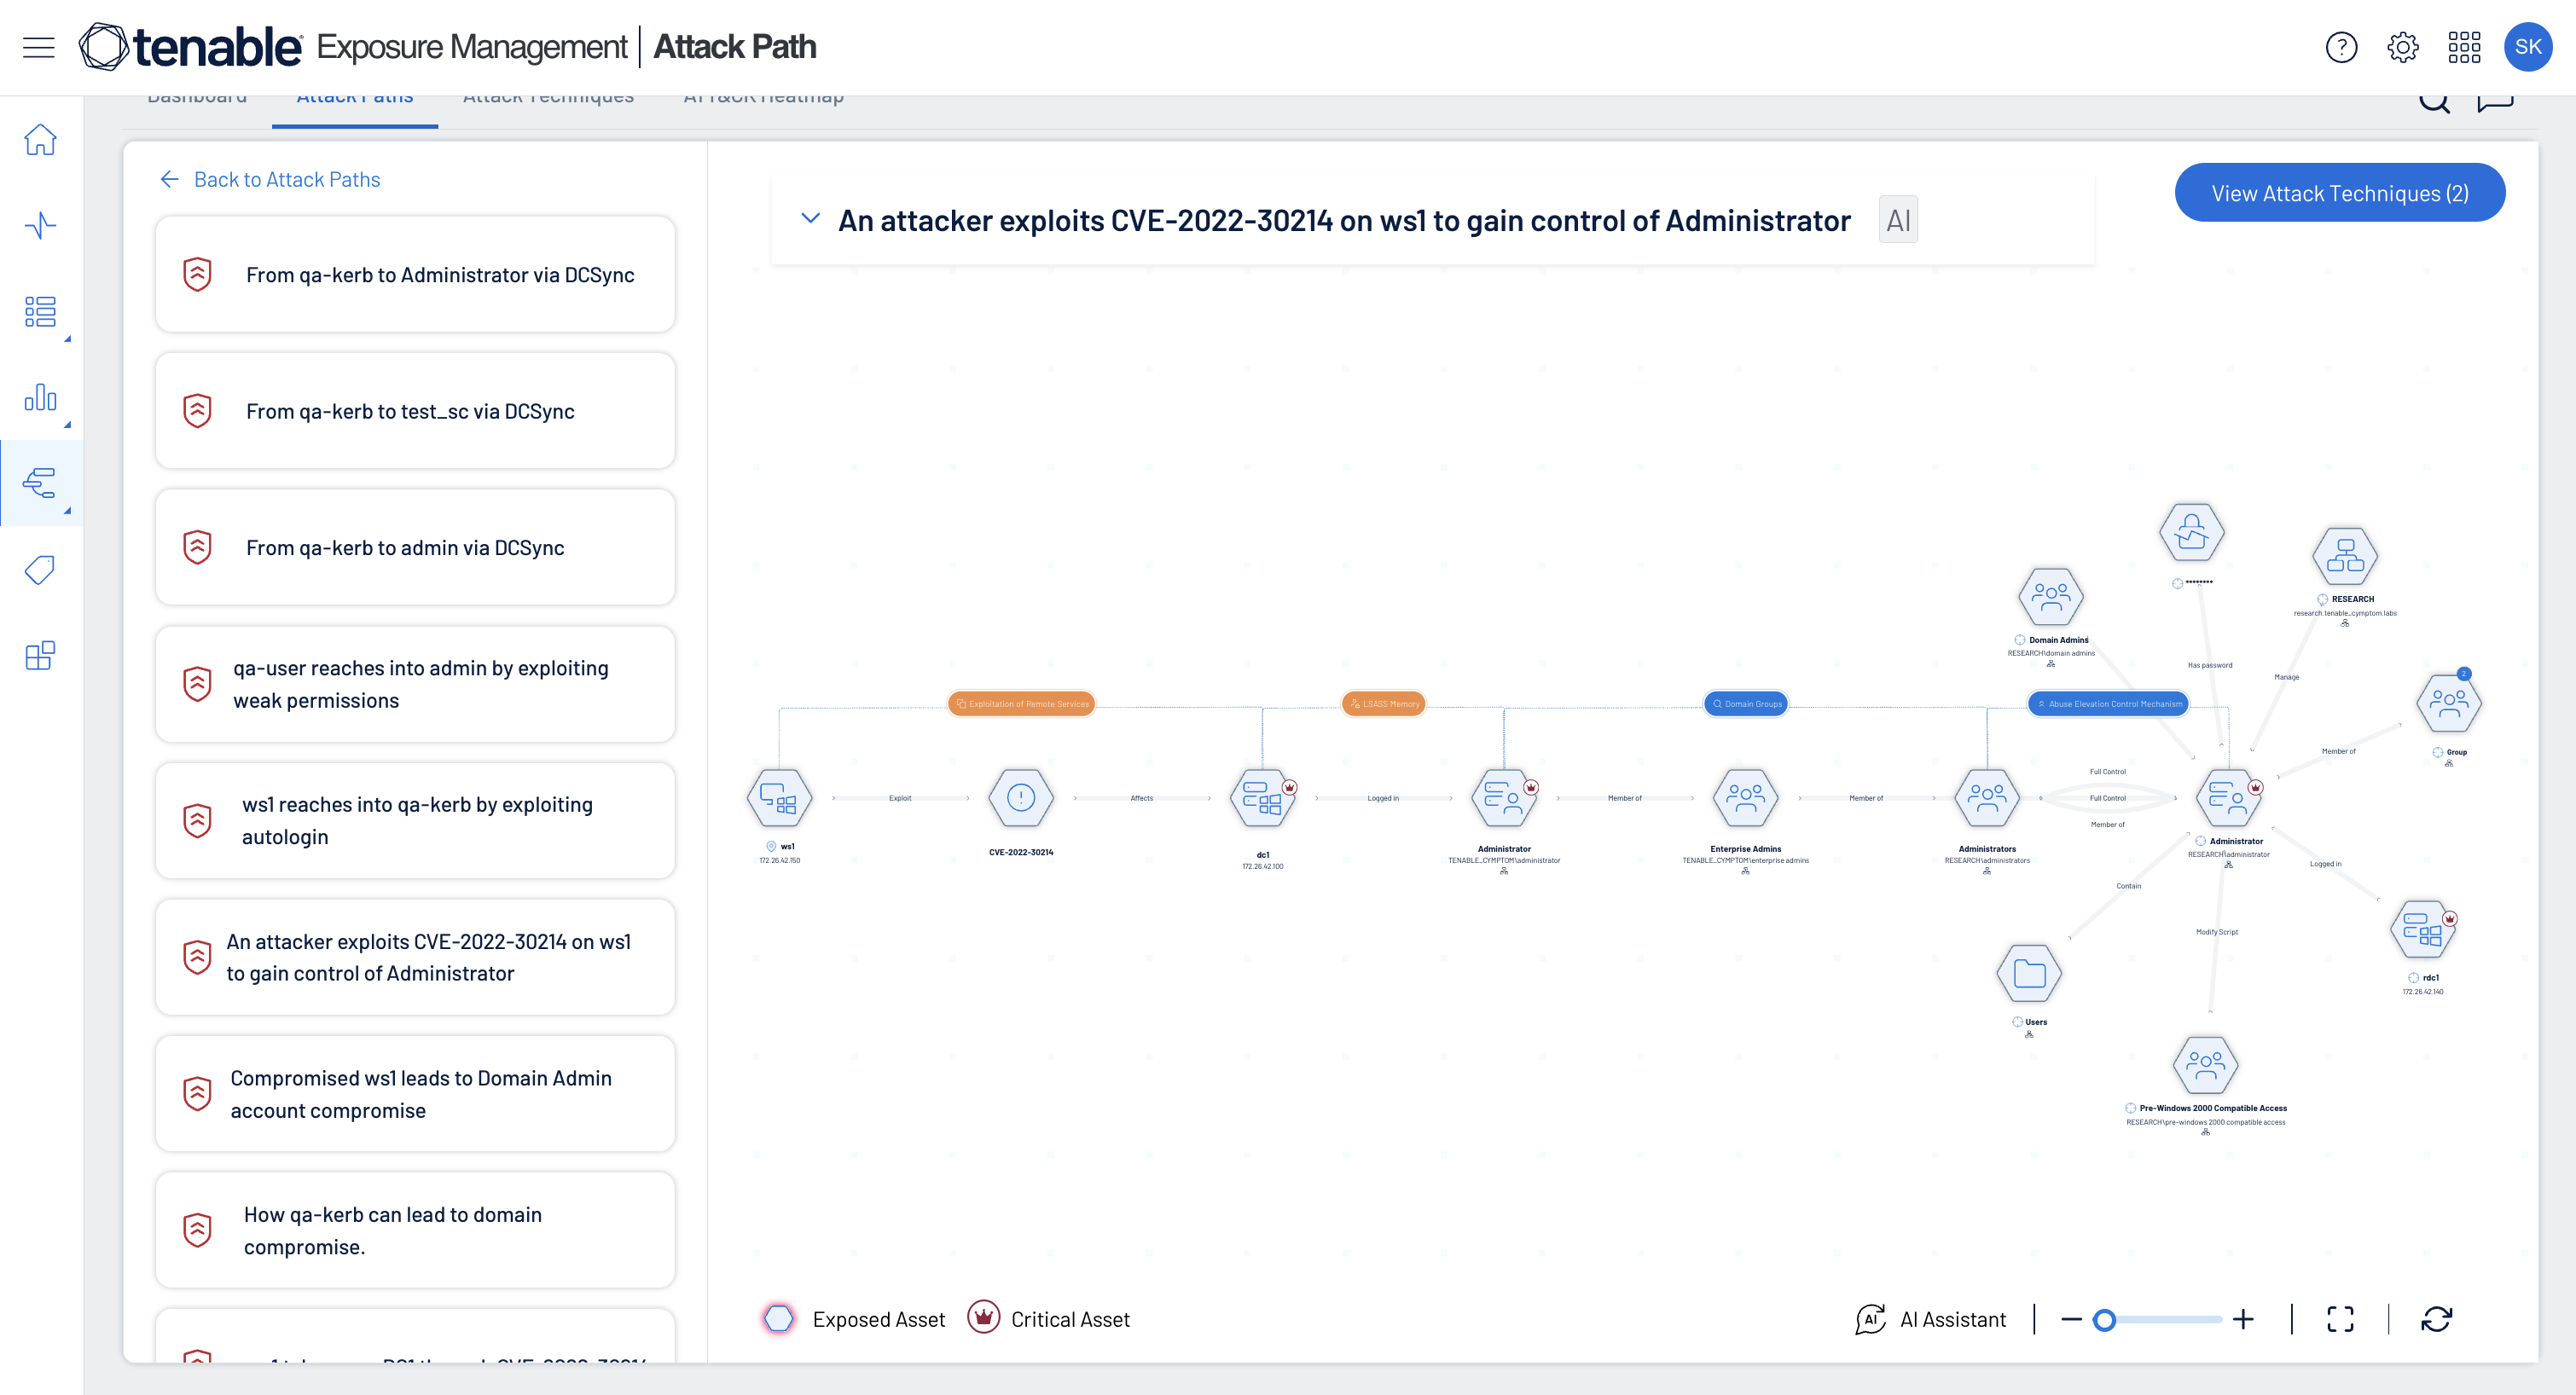
مجموعات المخاطر الضارة
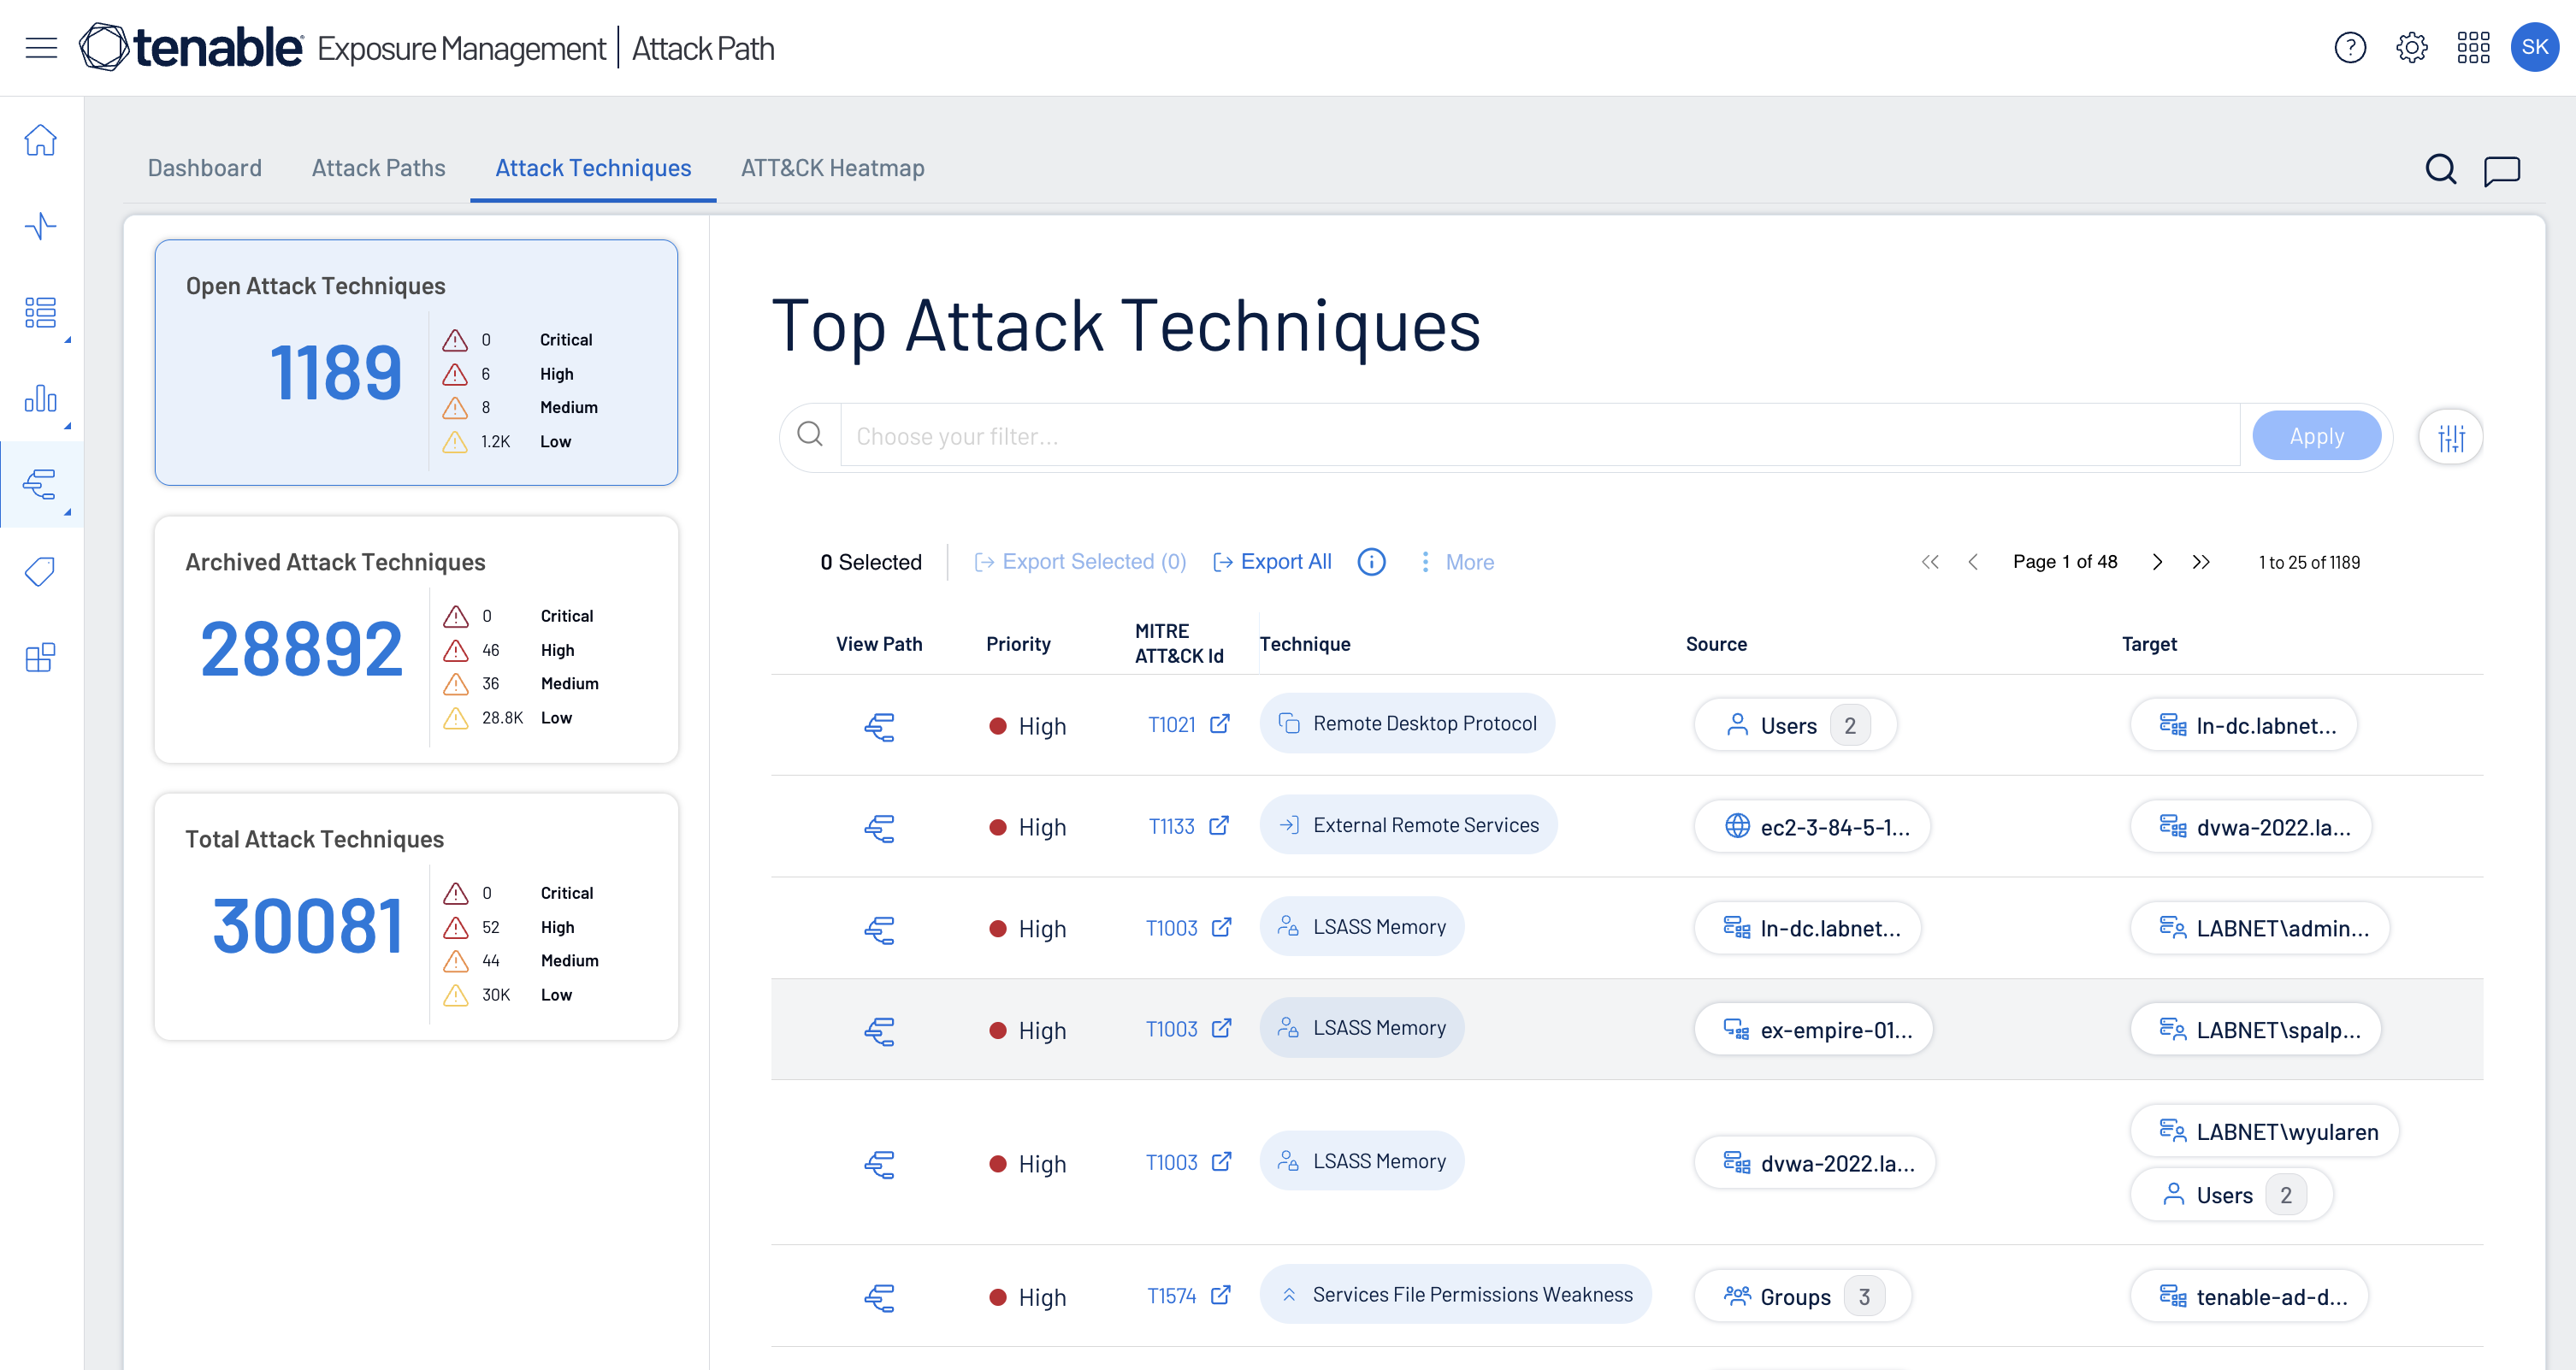
كشف مجموعات المخاطر الضارة
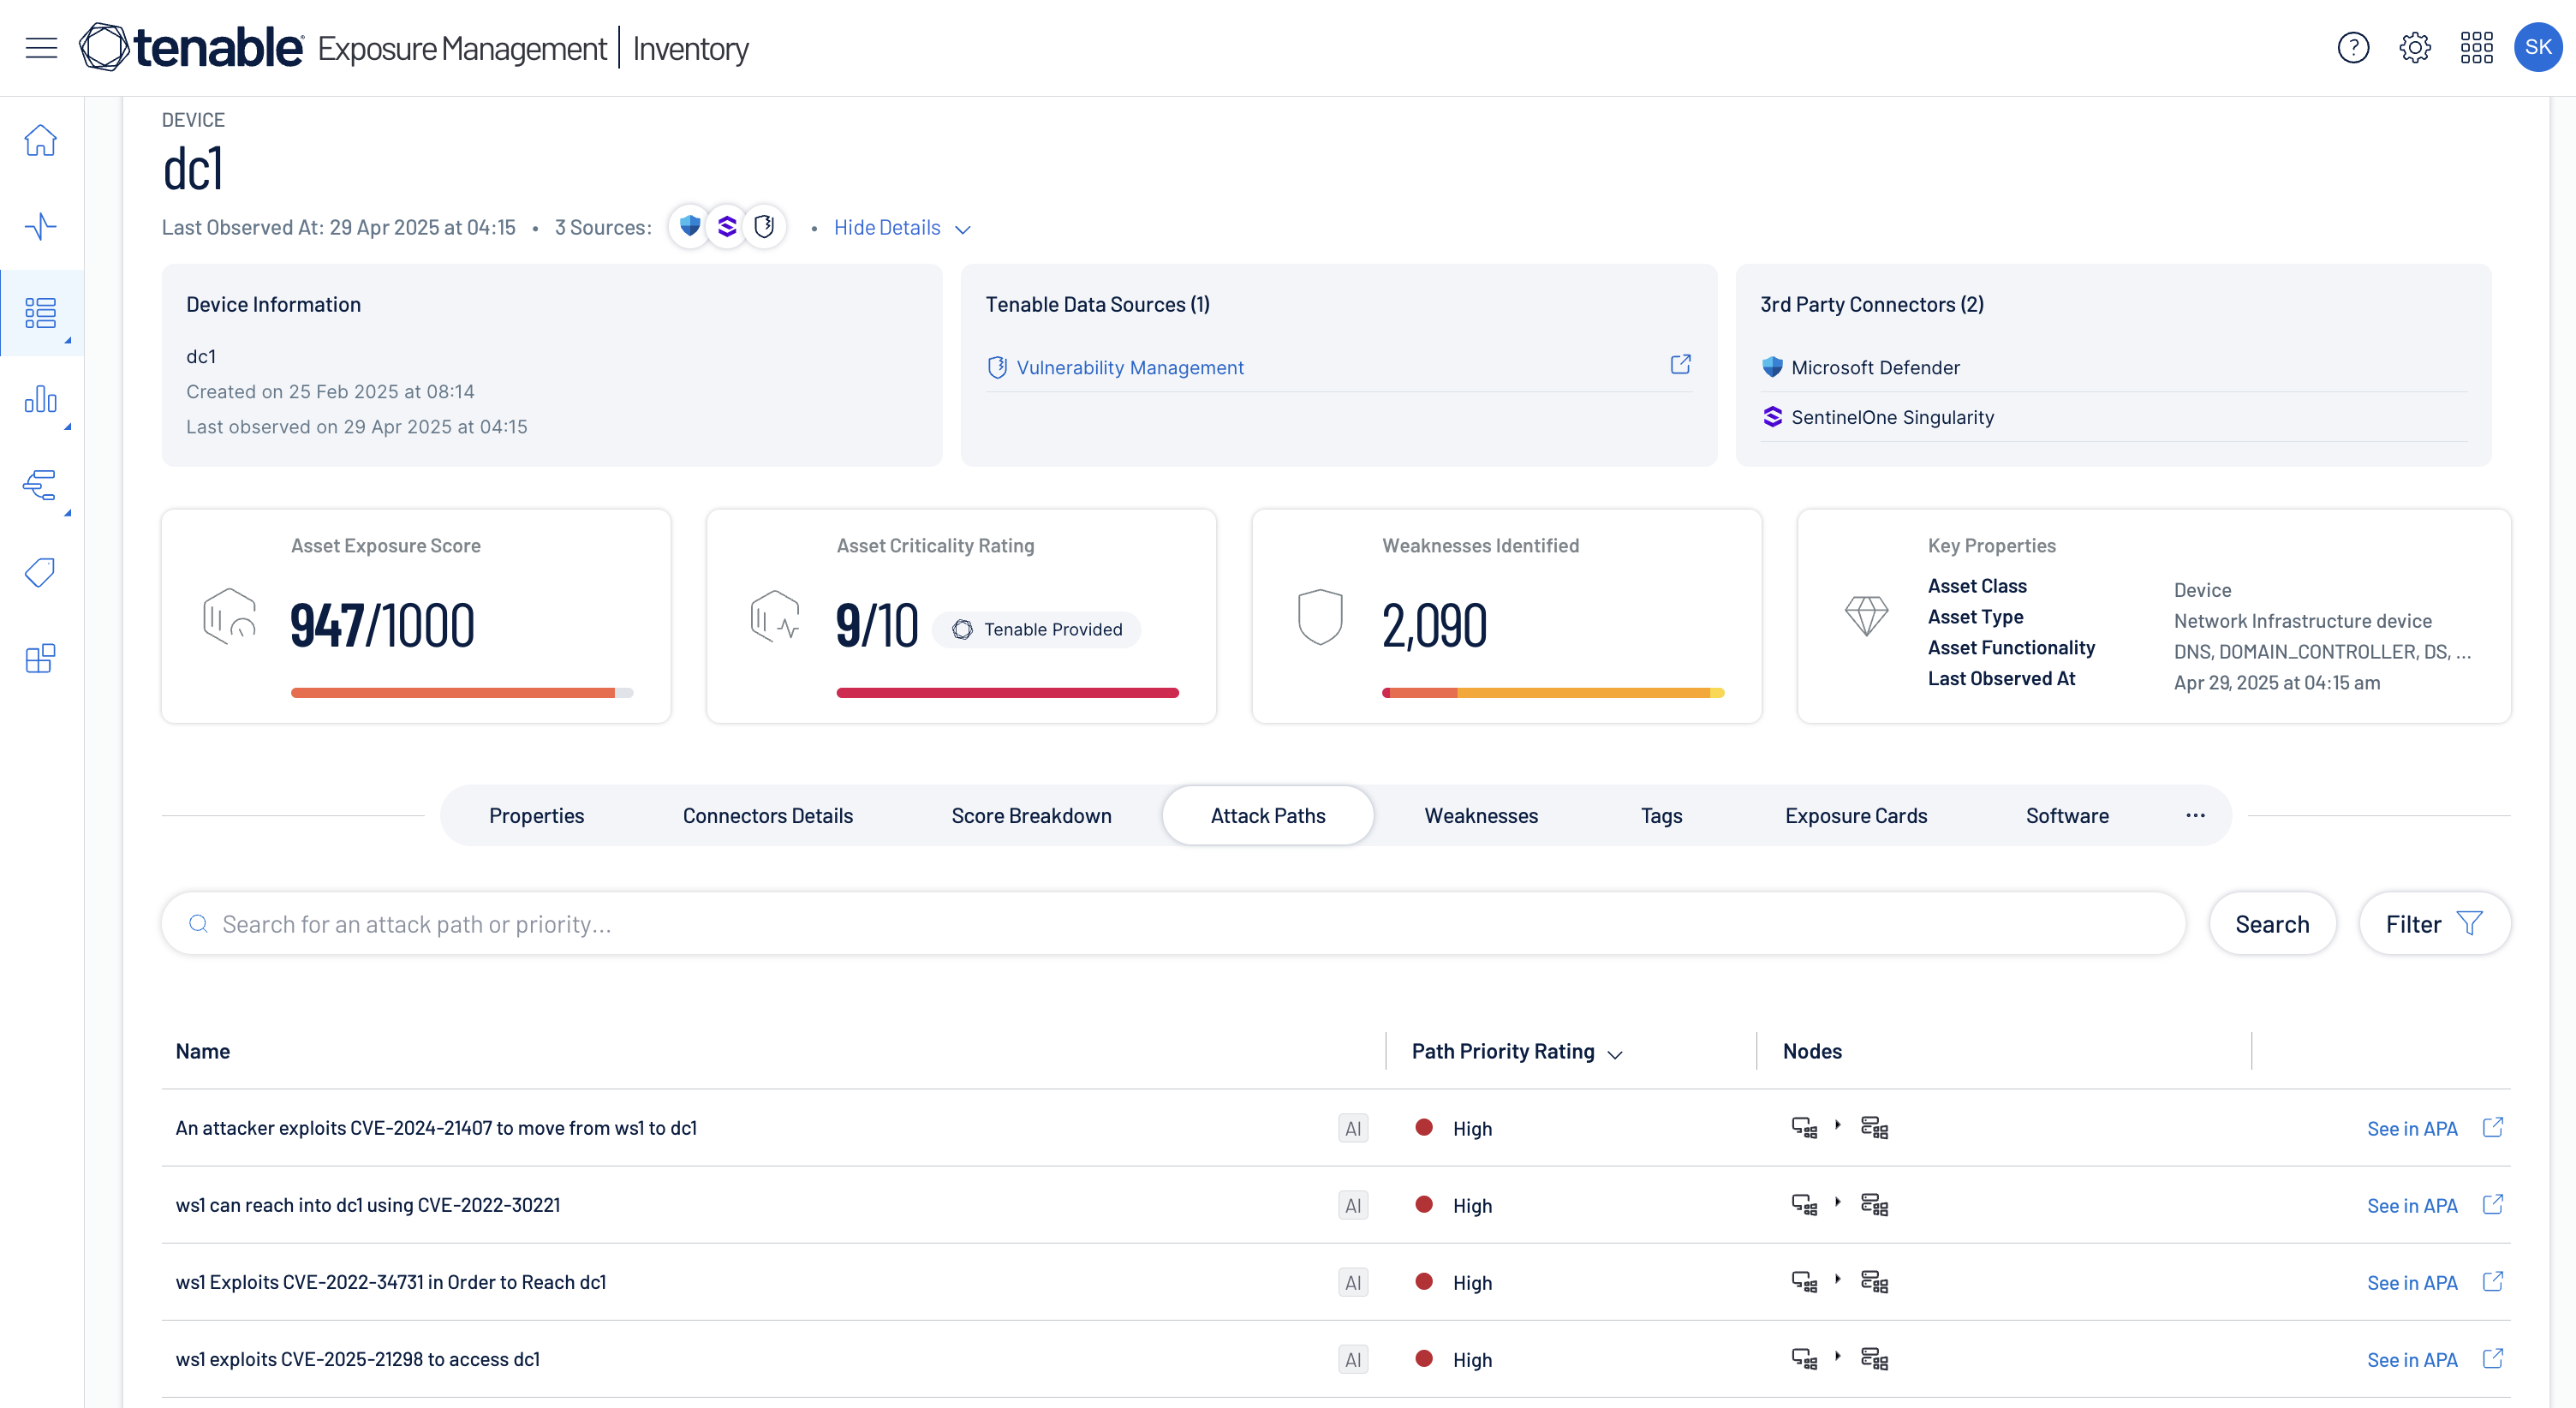
اكتشف مسارات الهجوم المخفية وحللها، وحدد وتتبع مجموعات المخاطر المهمة بالنسبة لك، واطلع على تواريخ انتهاء صلاحية البرامج القادمة.
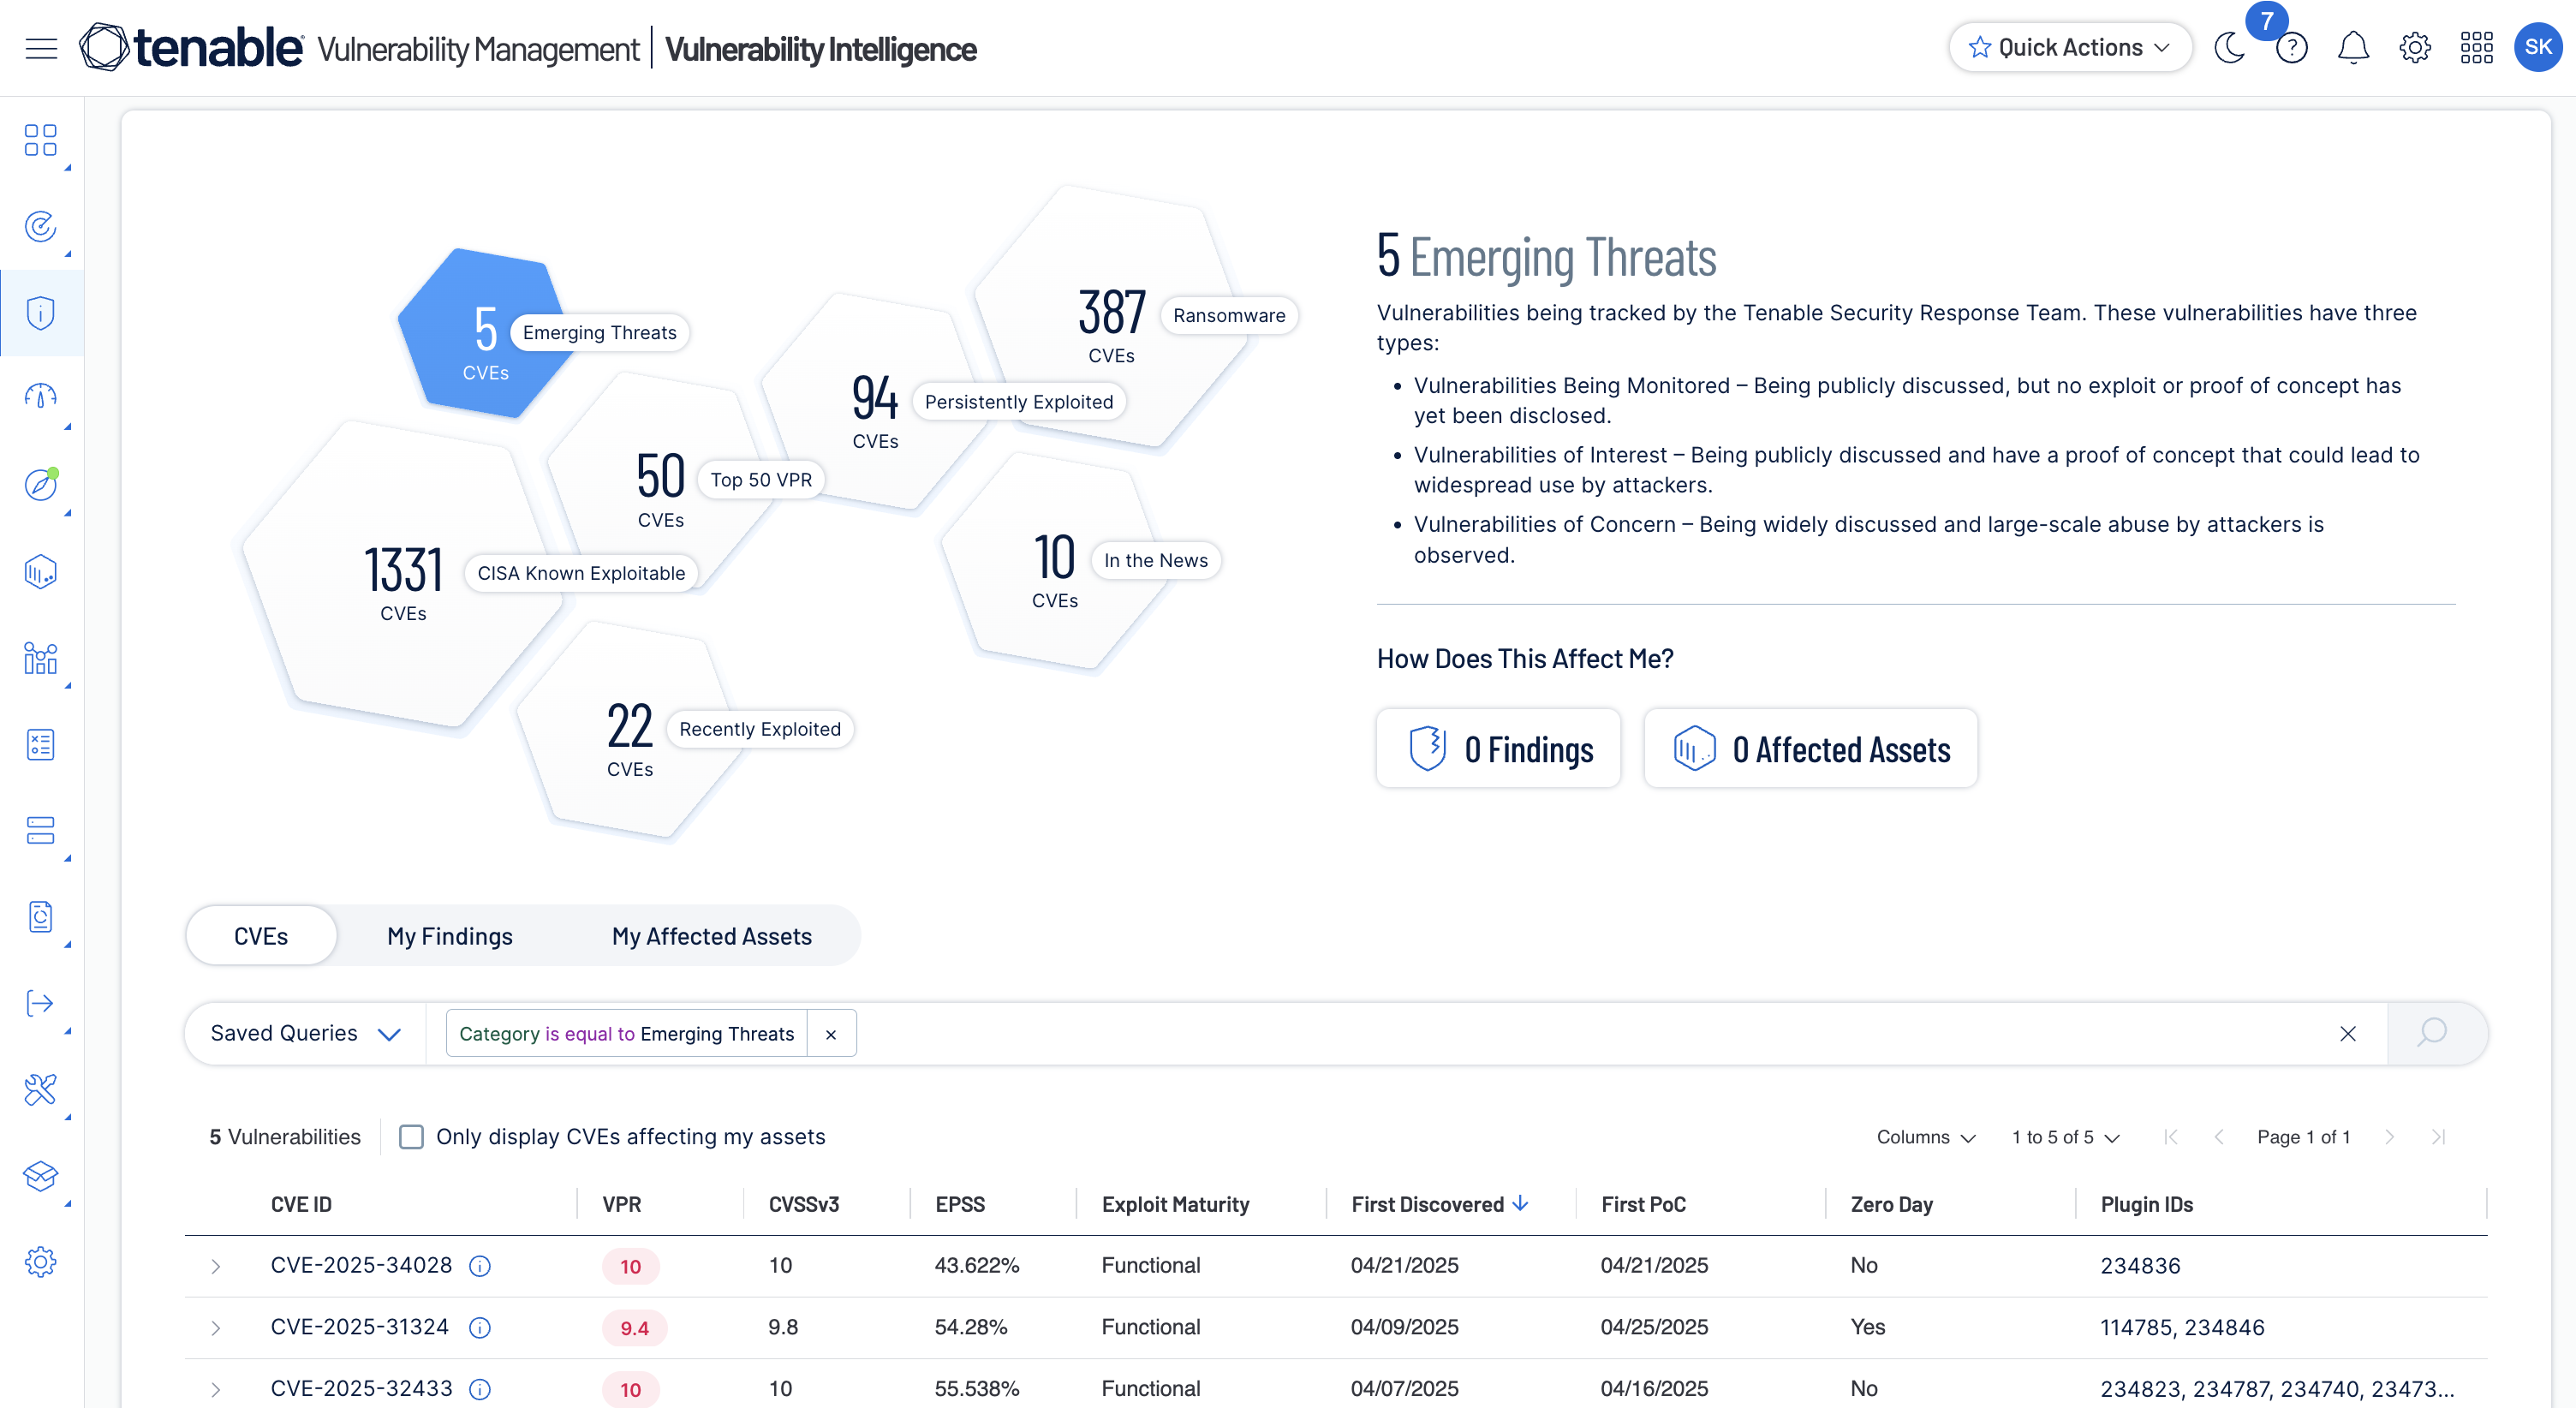
تتبع خطوط الاتجاه
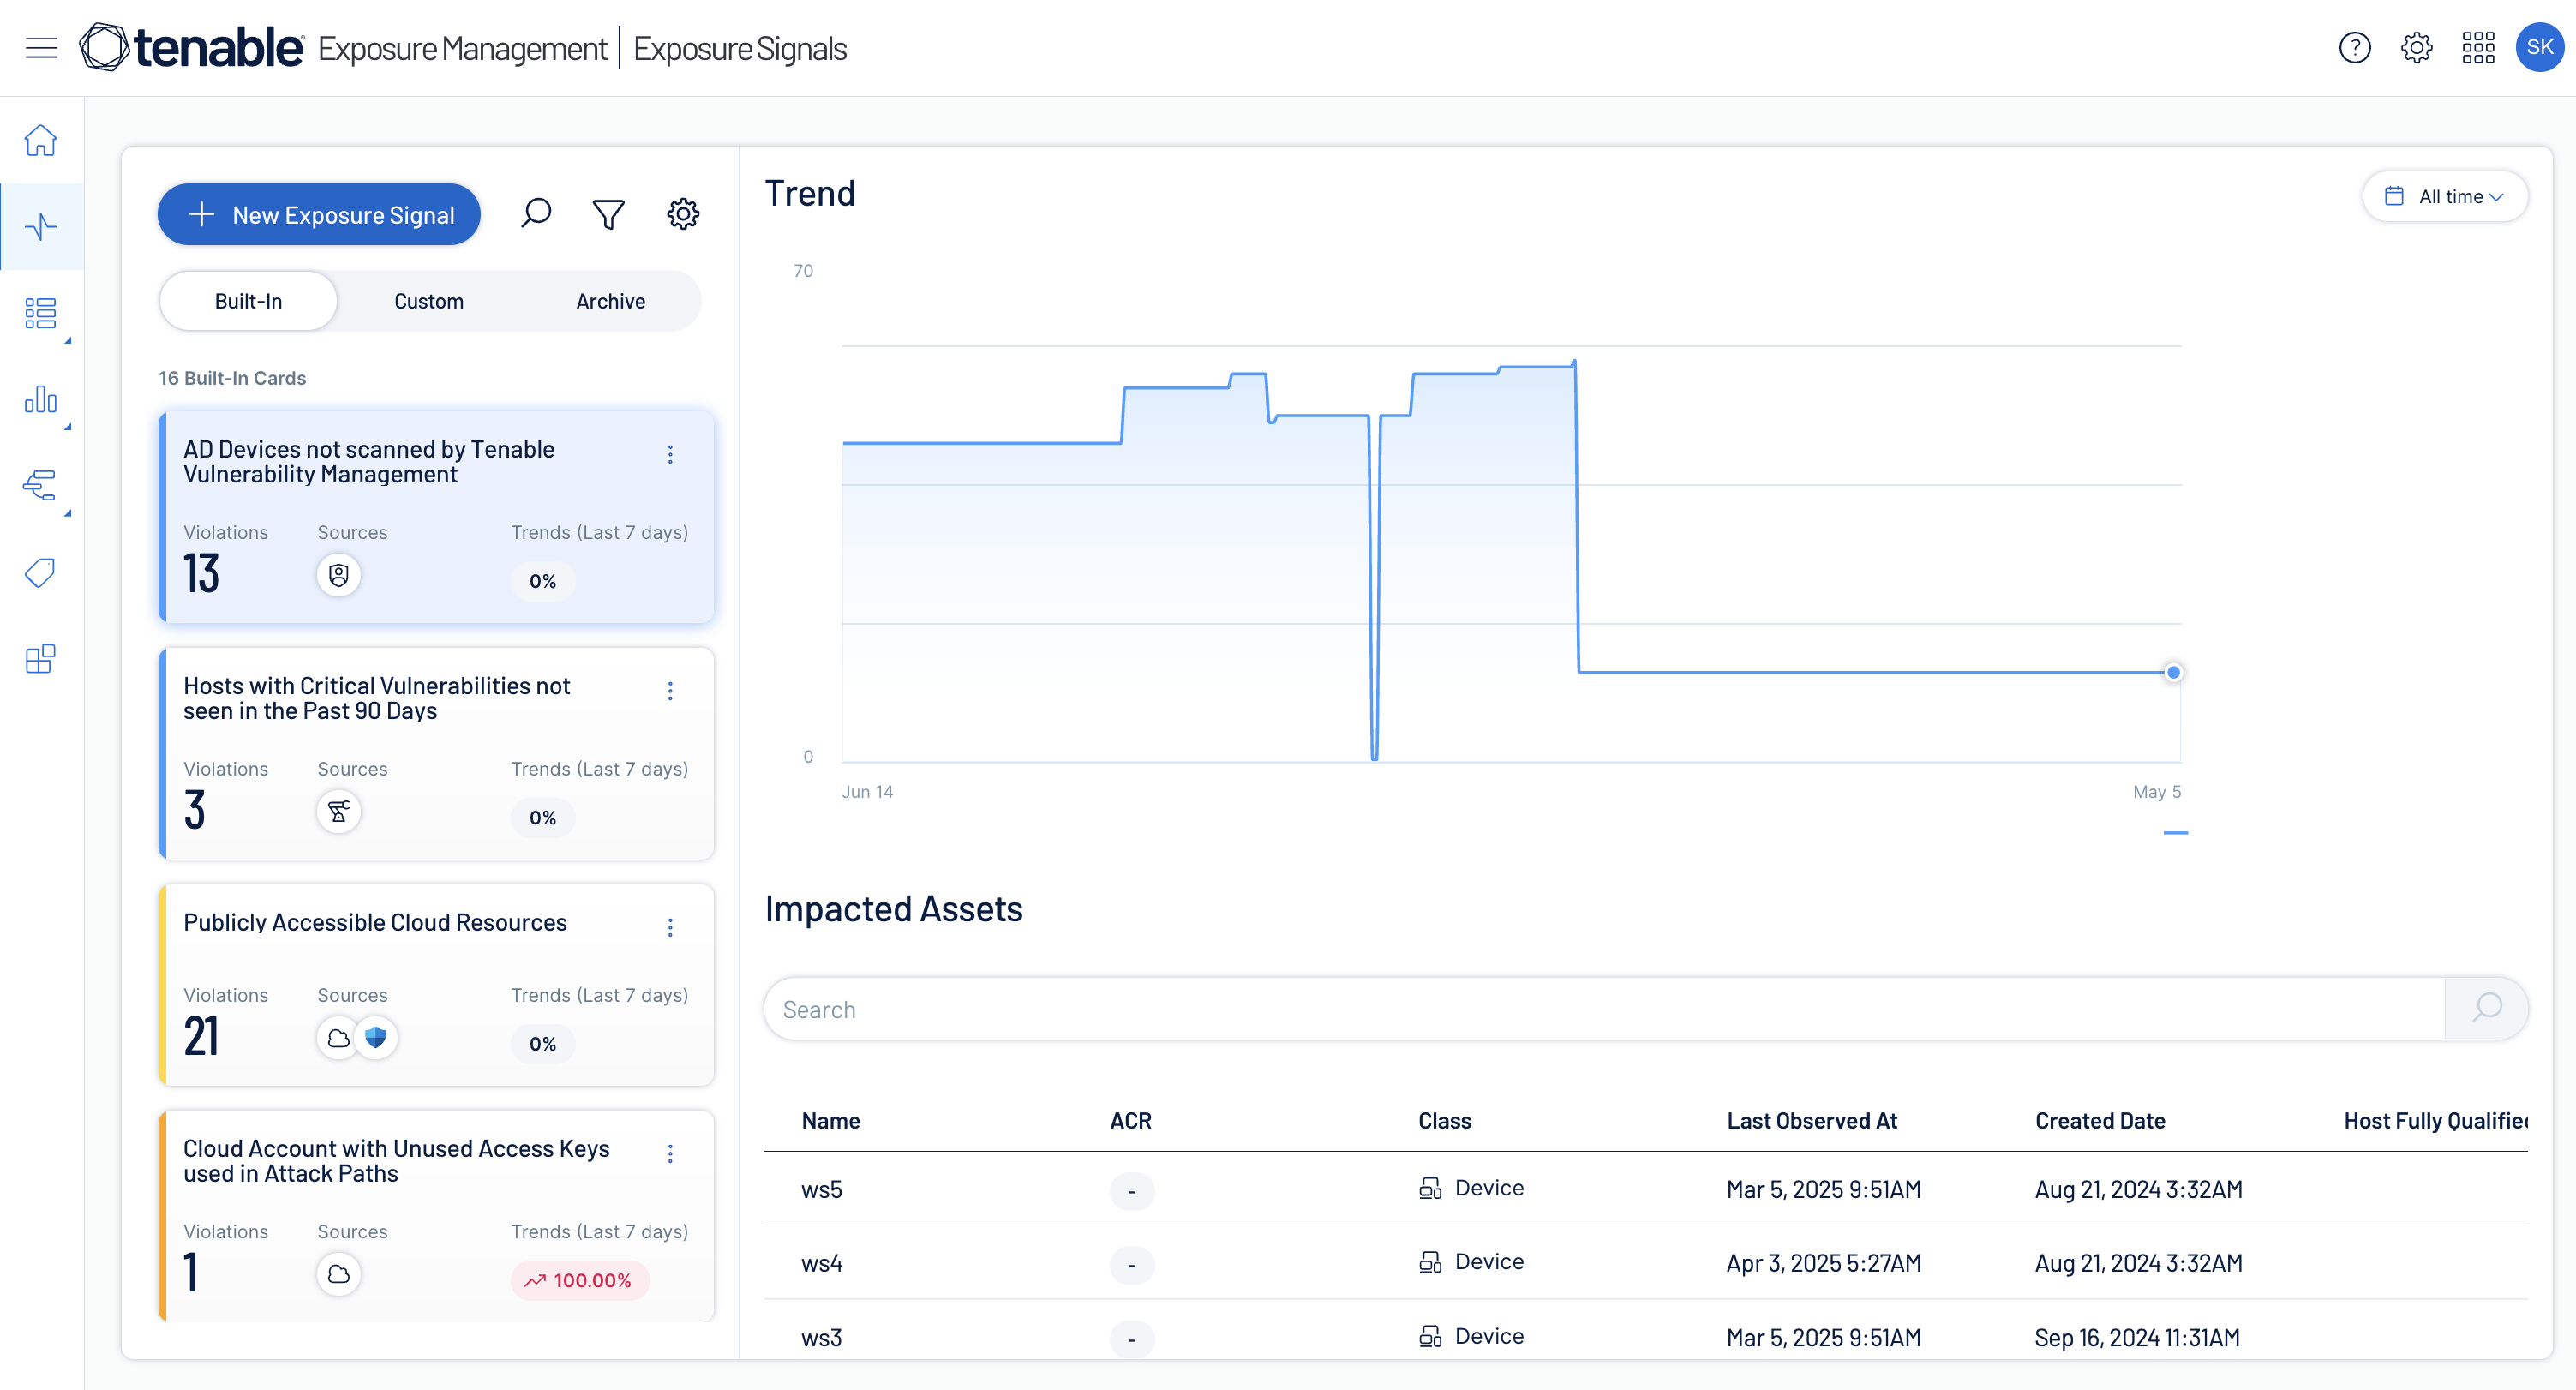
تتبع خطوط الاتجاه والأصول المتأثرة
تتبع كيف تؤدي مجموعات المخاطر المحددة مسبقًا إلى خلق مخاطر للمؤسسة وتطورها بمرور الوقت. وبعد ذلك، يمكنك التنقيب في الأصول ذات الأولوية العالية مع استخدام السياق الكامل حول مدى أهميتها للأعمال ومسارات الهجوم وعناصر التحكم فيها.
تقرير عن الامتثال
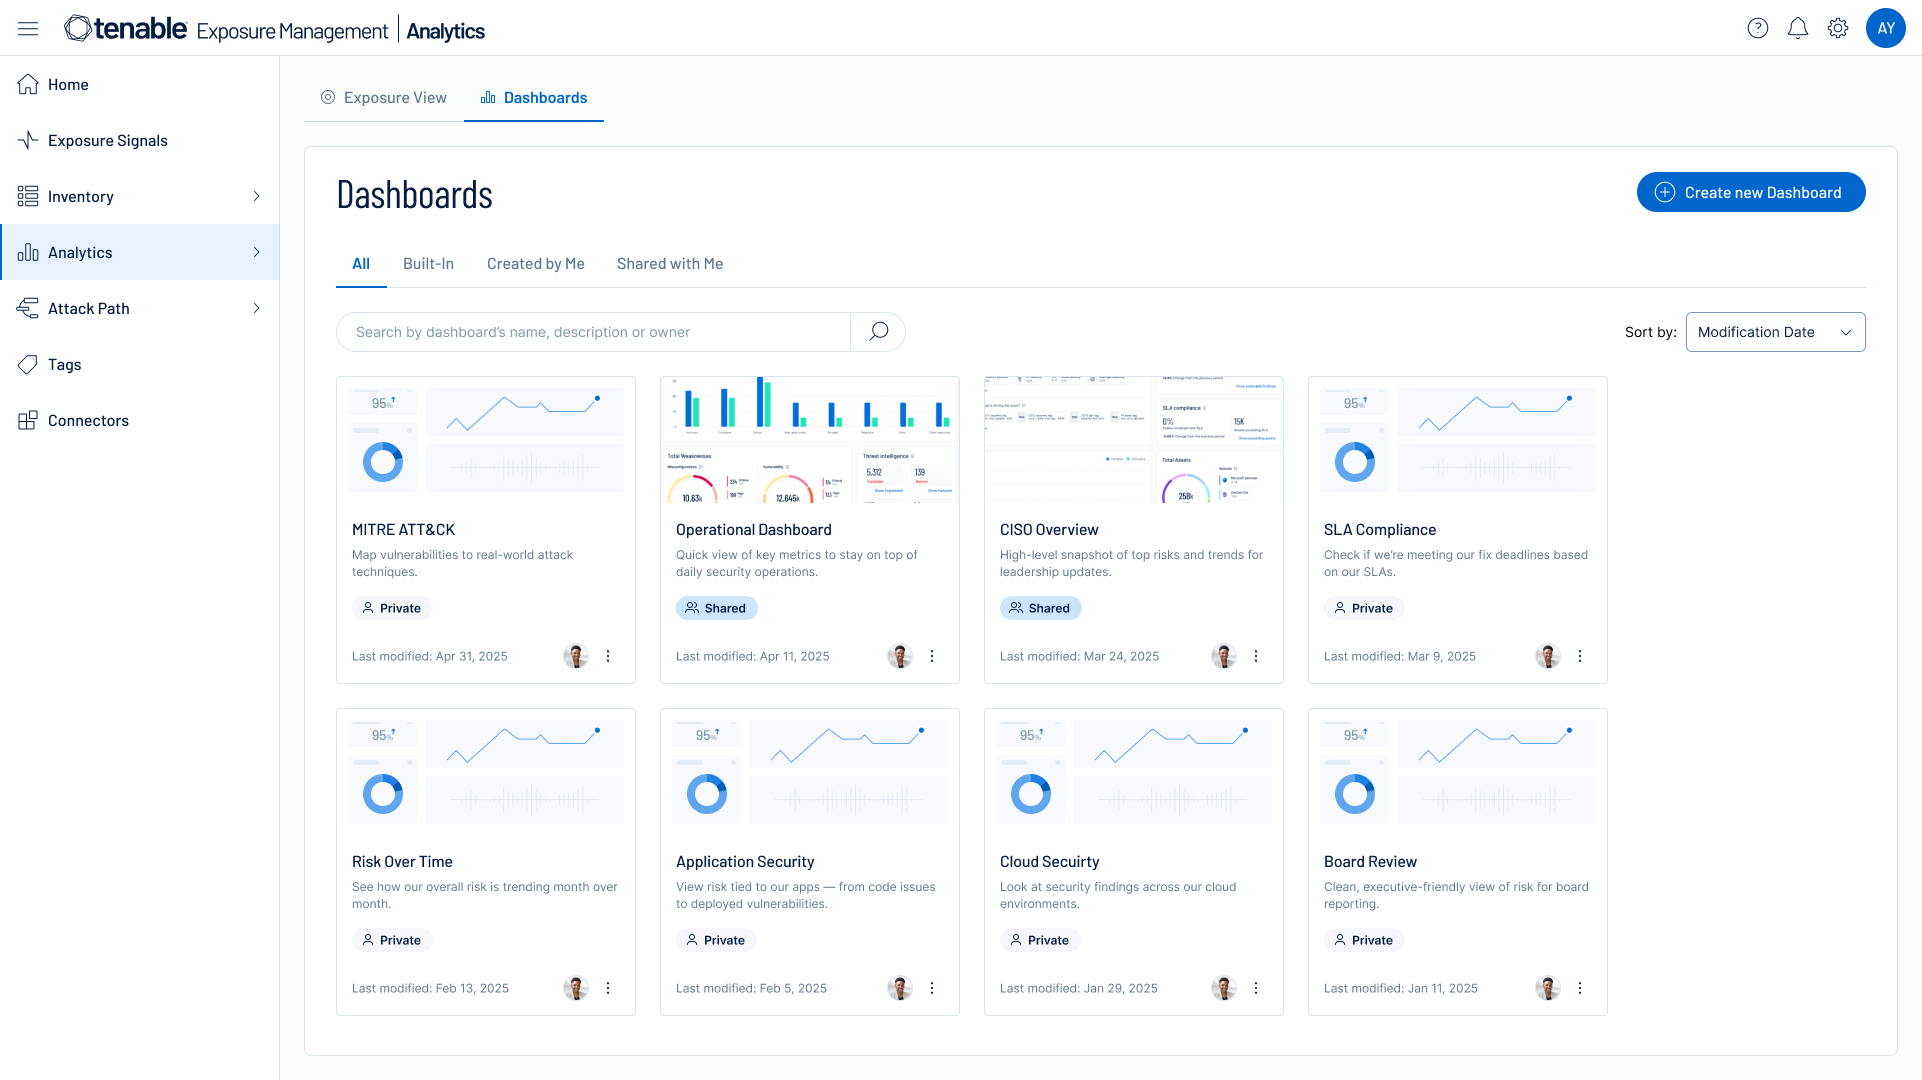
تقرير حول الامتثال والانتهاكات
فحص آلي ومراقبة متواصلة لضمان متابعة الامتثال لأطر الصناعة للحفاظ على السلامة الأمنية الأساسية.
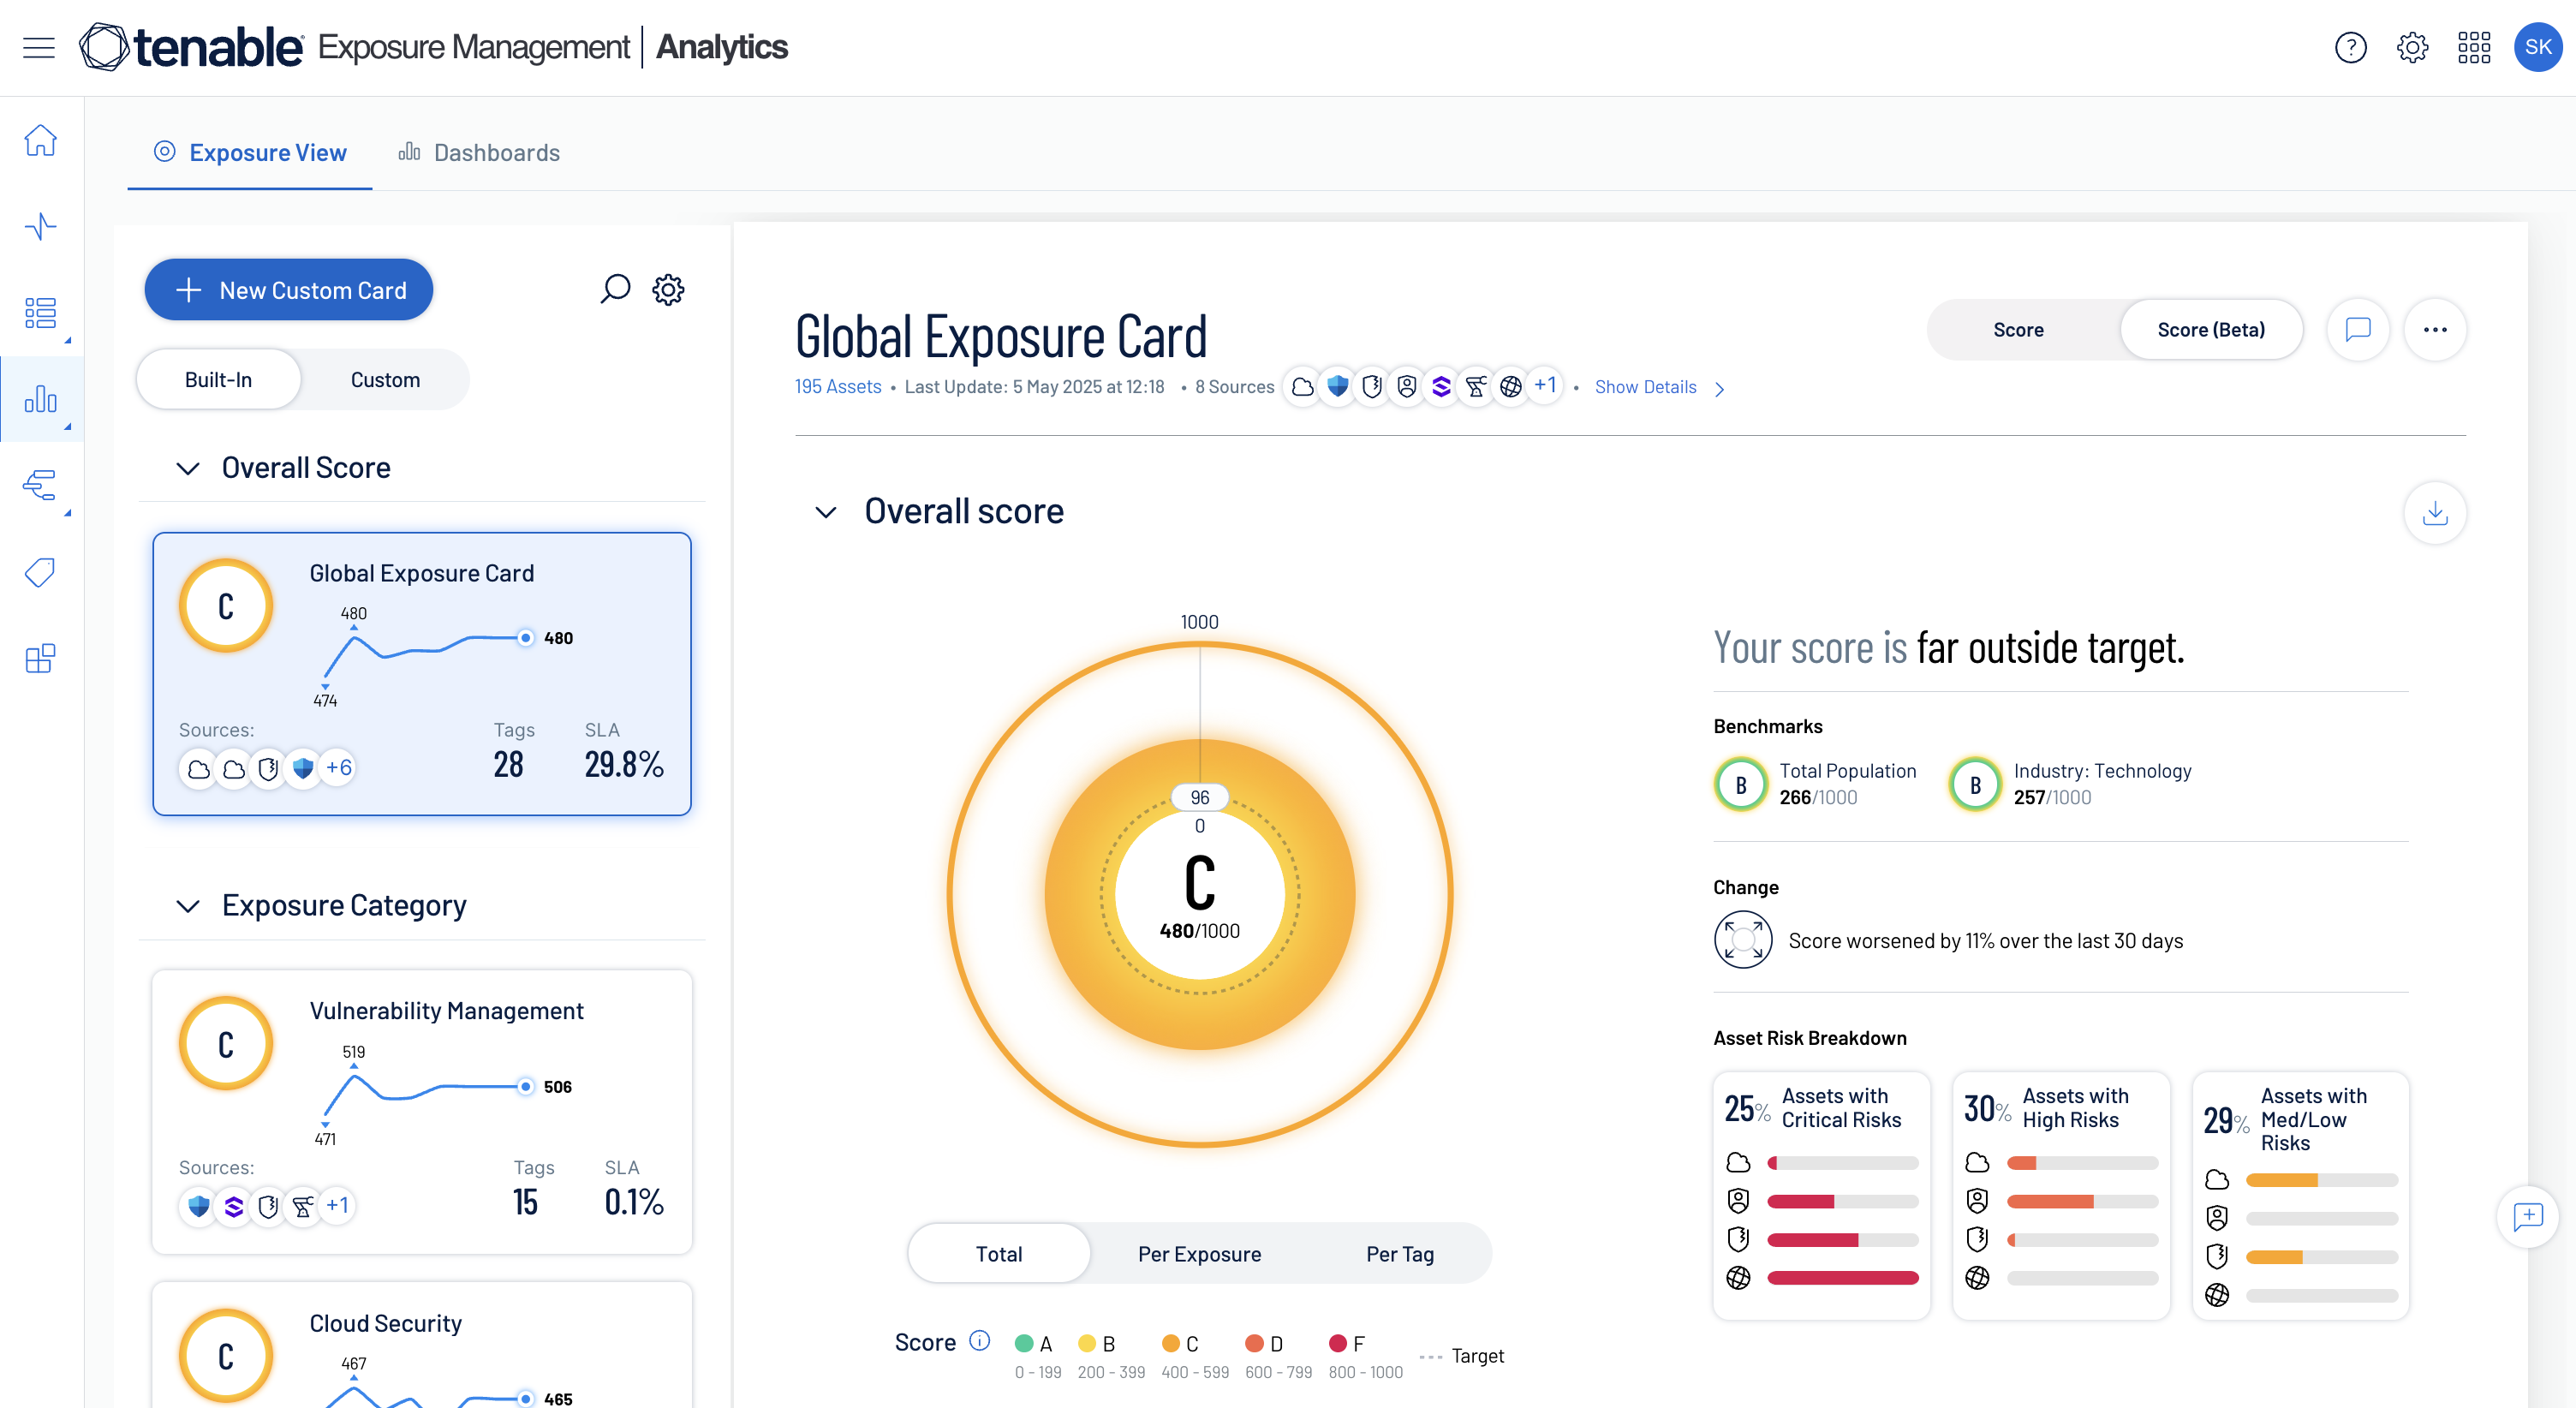
تبسيط إدارة المخاطر
استخدم محرك سياسة ديناميكي لتحديد المخاطر وتتبعها، مما يتيح وضع سياسات سلامة مخصصة وتحديد أولويات الانتهاكات بسرعة.
حقق نتائج أفضل باستخدام Tenable One
- Tenable One
Tenable One
/products/network-monitor طلب عرض توضيحي
منصة إدارة التعرض للمخاطر المدعومة بالذكاء الاصطناعي الرائدة عالميًا.
شكرًا لك
شكرًا لاهتمامك بـ Tenable One.
سيتواصل معك أحد مندوبينا في القريب العاجل.
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success